
 usbarmory/gotee-example
GoTEE - تطبيق مثال

إطار عمل GoTEE ينفذ الإنشاء المتزامن لـ TamaGo القائم على يونيكيرنل في الأوضاع المميزة وغير المميزة، والتي تتفاعل مع بعضها البعض من خلال وضع المراقبة واستدعاءات النظام المخصصة.
بهذه القدرات، ينفذ GoTEE بيئات تنفيذ موثوقة (TEE) قائمة على TamaGo، مما يجلب أمان الذاكرة والراحة والقدرات الخاصة بـ Go إلى التنفيذ على المعدن العاري داخل ARM TrustZone Secure World أو بيئات تنفيذ المشرف RISC-V.
يمكن لـ GoTEE الإشراف على تطبيقات موثوقة مستقلة مكتوبة بلغة Go الخالصة أو Rust أو C، والتي تنفذ واجهة برمجة تطبيقات GoTEE، بالإضافة إلى أي نظام تشغيل قادر على العمل في ARM TrustZone Normal World أو RISC-V S-mode مثل Linux.
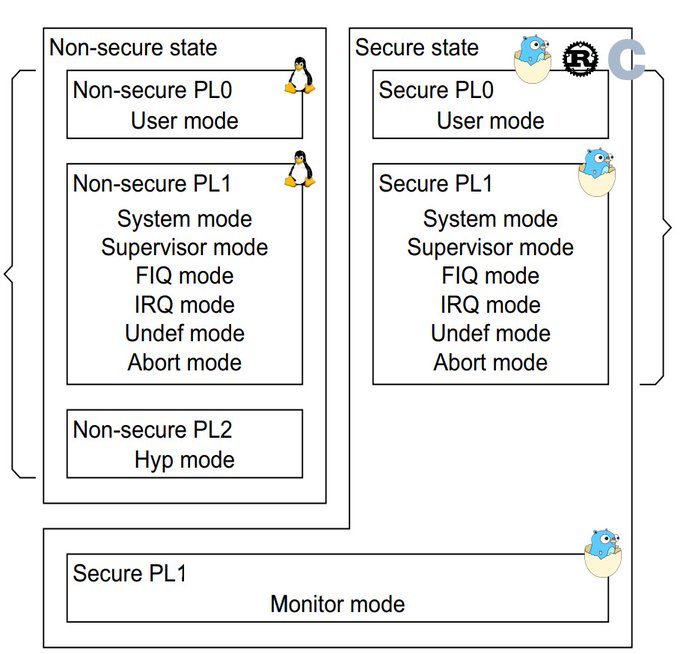
سياقات تنفيذ معزولة لوضع مستخدم ARM، أو TrustZone Normal World، أو وضع المشرف RISC-V
واجهة برمجة تطبيقات لتنفيذ نظام تشغيل موثوق (معالجات Syscall وJSON-RPC والاستثناءات)

يمكن العثور على التوثيق الرئيسي، الذي يتضمن برنامجًا تعليميًا، على ويكي المشروع.
يمكن العثور على توثيق واجهة برمجة تطبيقات الحزمة على pkg.go.dev.
يلخص الجدول التالي وحدات SoC واللوحات المدعومة حاليًا.
| SoC | Board | SoC package | Board package |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
في مصطلحات TEE، يُشار عادةً إلى اليونيكيرنل المميز باسم نظام التشغيل الموثوق، بينما يمثل غير المميز تطبيقًا موثوقًا.
مثال GoTEE يوضح التشغيل المتزامن ليونيكيرنلات Go التي تعمل كنظام تشغيل موثوق، وتطبيق موثوق، ونظام تشغيل رئيسي.
[!WARNING] يمكن أن يكون نظام التشغيل الرئيسي أي نظام تشغيل "غني" (مثل Linux)، ويُستخدم TamaGo ببساطة كمثال مكتفٍ ذاتيًا. وينطبق الأمر ذاته على التطبيق الموثوق (Trusted Applet) الذي يمكن أن يكون أي تطبيق يعمل على العتاد المجرد (bare metal) قادر على العمل في وضع المستخدم وتنفيذ واجهة GoTEE API، مثل برامج C أو Rust المستقلة.
يمكن استخدام مثال بلغة Rust باستبدال
trusted_applet_goبـtrusted_applet_rustعند البناء.
تُجري تركيبة نظام التشغيل الموثوق/التطبيق الموثوق في المثال اختبارًا أساسيًا للتنفيذ المتزامن لثلاثة أنوية TamaGo unikernel عند مستويات امتياز مختلفة:
يتراجع نظام التشغيل الرئيسي عبر استدعاء المراقب (monitor call).
ينام التطبيق الموثوق لمدة 5 ثوانٍ قبل محاولة قراءة ذاكرة نظام التشغيل الموثوق، مما يُطلق استثناءً يتولى المشرف (supervisor) معالجته فيُنهي التطبيق الموثوق.
تُنفَّذ واجهة syscall الخاصة بـ GoTEE للتواصل بين نظام التشغيل الموثوق والتطبيق الموثوق.
عند تشغيله على USB armory Mk II، يمكن الوصول إلى التطبيق النموذجي عبر SSH من خلال Ethernet over USB (بروتوكول ECM، مدعوم على مضيفات Linux وmacOS):
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
يمكن تشغيل المثال باستخدام الأمر gotee الذي يُنشئ نظام التشغيل الرئيسي (Main OS) مرتين لإظهار السلوك قبل وبعد تفعيل قيود TrustZone باستخدام أجهزة طرفية حقيقية.
بالإضافة إلى ذلك، يمكن استخدام الأمر linux لتشغيل
صورة Debian الأساسية لـ USB armory
كنظام تشغيل رئيسي غير آمن (Non-secure main OS).
[!NOTE] يتم دعم إصدارات صورة Debian الأساسية لـ USB armory >= 20211129 فقط للتشغيل غير الآمن (Non-secure).
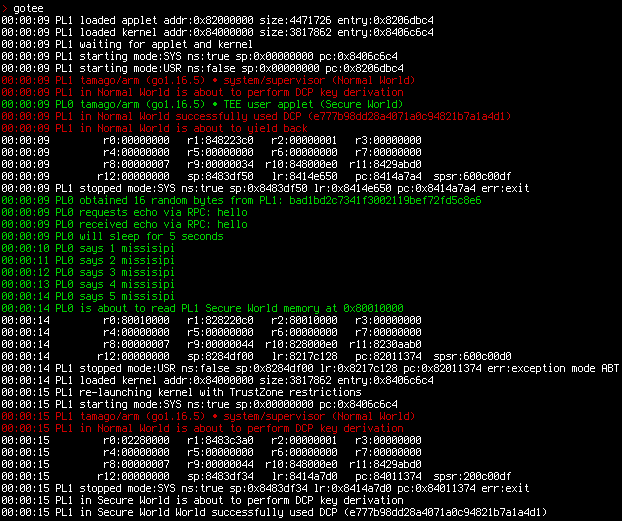
يمكن أيضًا تنفيذ المثال تحت محاكاة QEMU.
[!NOTE] تُجري عمليات التشغيل المحاكاة اختبارات جزئية بسبب عدم دعم QEMU الكامل لـ TrustZone/PMP.






