CVE-2025-55182
https://github.com/user-attachments/assets/0da9a623-fe2a-4a96-8192-7a07a76635d7
React2Shell Scanner - إضافة Burp Suite


الوصف
ماسح React RCE هو إضافة لـ Burp Suite مصممة لاكتشاف واستغلال الثغرة CVE-2025-55182 (تنفيذ الأوامر عن بُعد في تطبيقات React). يقوم تلقائياً بالتقاط عناوين URL أثناء التصفح، وإزالة التكرارات، وتطبيق مرشحات regex للاستبعاد، وفحص الثغرة. لا حاجة لاشتراك مدفوع في Burp؛ فهو يعمل مع إصدار Community Edition.
هذه الأداة لأغراض البحث التعليمي والأمني فقط. استخدمها بمسؤولية وبإذن.
الميزات
- التقاط تلقائي لعناوين URL: يجمع عناوين URL الأساسية الفريدة (بروتوكول + مضيف + منفذ) من حركة مرور HTTP في أداة Proxy.
- إزالة التكرارات: يضمن عدم وجود عناوين URL مكررة في القائمة.
- مرشح استبعاد regex: استبعاد نطاقات أو أنماط معينة (مثل
\.gov$ أو internal\.company\.com) لتركيز الفحص.
- فحص الثغرات: يفحص ثغرة React RCE (CVE-2025-55182) بإرسال حمولات مصممة والتحقق من مؤشرات مثل "digest" في الردود.
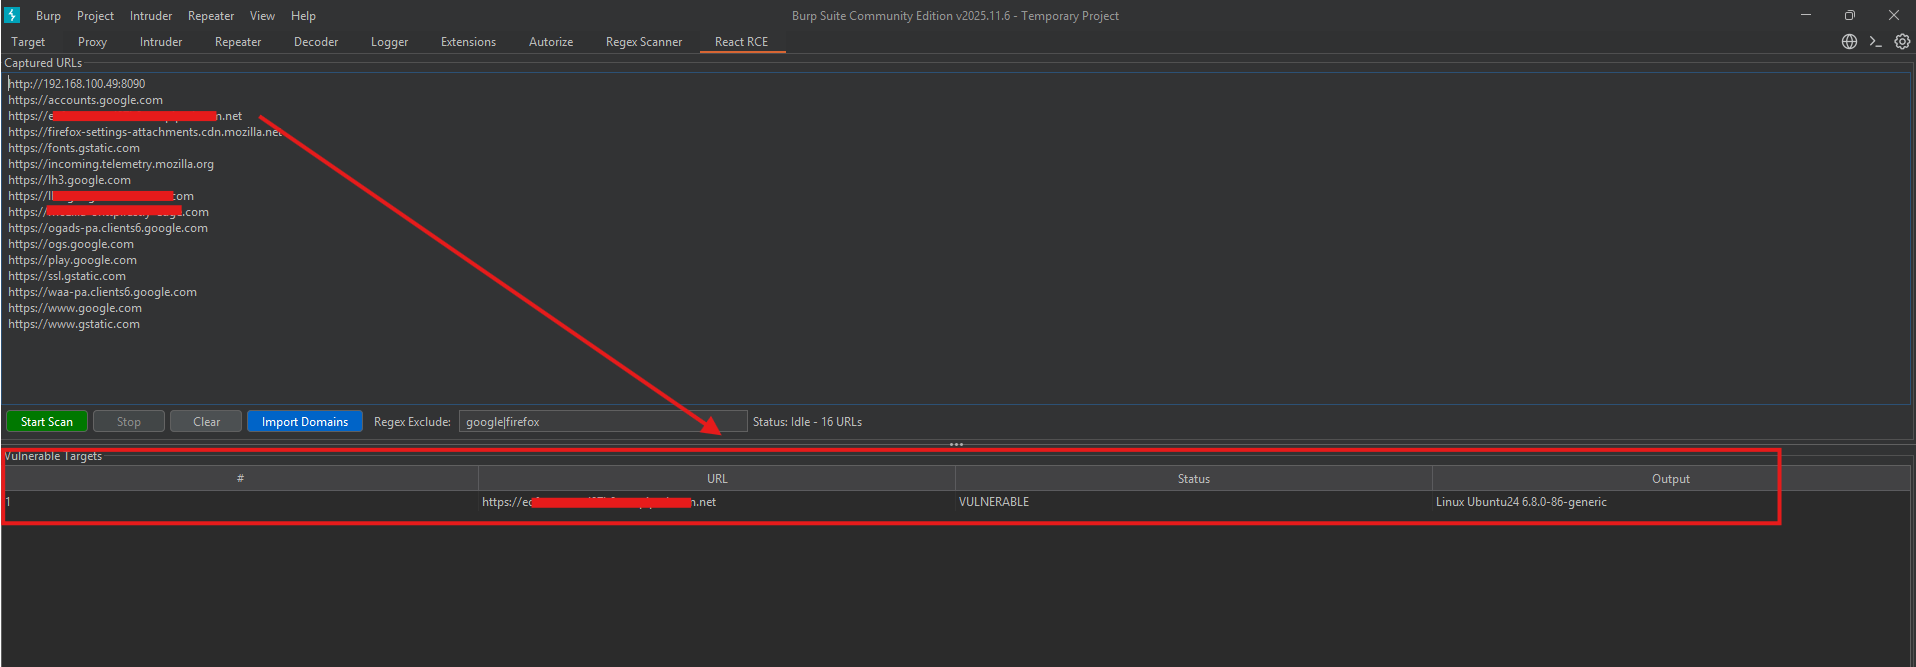
- جدول الأهداف الضعيفة: يعرض النتائج مع عنوان URL والحالة والمخرجات (مثل digest المستخرج).
- استيراد النطاقات: تحميل قائمة نطاقات من ملف نصي (سطر واحد لكل نطاق).
- أزرار بدء/إيقاف: إدارة سهلة للفحص مع حالة في الوقت الفعلي.
- لا حاجة لـ Burp مدفوع: يعمل مع Burp Suite Community Edition.
التثبيت
-
تنزيل ملف Python:
- قم بتنزيل هذا الملف:
https://github.com/Updatelap/CVE-2025-55182/blob/main/burp_react_scanner.py
-
تحميله في Burp Suite:
- افتح Burp Suite.
- اذهب إلى Extender > Extensions > Add.
- اختر Extension type: Python.
- حدد ملف
.py.
- انقر Next. سيتم تحميل الإضافة وسترى علامة التبويب "React RCE".
الاستخدام
-
التقاط عناوين URL:
- تصفح مواقع الويب عبر Proxy الخاص بـ Burp.
- ستظهر عناوين URL تلقائياً في منطقة "Captured URLs".
-
استيراد النطاقات (اختياري):
- انقر "Import Domains".
- اختر ملفاً نصياً يحتوي على نطاق واحد لكل سطر (مثل
https://example.com).
- يتم إزالة التكرارات تلقائياً.
-
تطبيق مرشح (اختياري):
- أدخل regex في "Regex Exclude" (مثل
\.gov$ لاستبعاد نطاقات .gov).
-
بدء الفحص:
- انقر "Start Scan".
- ستختبر الأداة كل عنوان URL بحثاً عن CVE-2025-55182.
- تظهر الأهداف الضعيفة في الجدول السفلي مع التفاصيل.
-
إيقاف/مسح:
- انقر "Stop" لإيقاف الفحص.
- انقر "Clear" لإعادة تعيين قائمة عناوين URL.
لقطات الشاشة
القيود
- يعمل بشكل أفضل مع حركة مرور HTTP/HTTPS الملتقطة في Proxy.
- قد يستغرق الفحص وقتاً للقوائم الكبيرة – كن صبوراً.
- احتمالية وجود نتائج إيجابية كاذبة؛ تحقق يدوياً.
إخلاء مسؤولية
هذه الأداة مخصصة للاختراق الأخلاقي والبحث فقط. لا تستخدمها على أهداف غير مصرح بها. المؤلف غير مسؤول عن سوء الاستخدام.
المساهمات
نرحب بطلبات السحب (Pull requests)! للتغييرات الكبيرة، افتح مشكلة (issue) أولاً.
الاتصال
إذا وجدت أخطاء أو لديك اقتراحات، أنشئ مشكلة على GitHub.
[email protected]
 updatelap/cve-2025-55182







