 umpolungfish/byvalver
يأخذ البايتات الضارة في الشيل كود ويُبعدها، معيدًا شيل كود نظيفًا مع الحفاظ على وظائفه

مُبيد البايتات الضارة في الشيلكود


نظرة عامة • بدء سريع • واجهة TUI التفاعلية • إزالة البايتات الضارة المستهدفة • ملفات تعريف البايتات الضارة • الميزات • البنية • متطلبات النظام • التبعيات • البناء • التثبيت • الاستخدام • استراتيجيات التعتيم • استراتيجيات إزالة النول • تدريب ML • مجموعة الوكلاء • التطوير • استكشاف الأخطاء • الترخيص
byvalver هي أداة سطر أوامر مبنية بلغة C للإزالة التلقائية (أو "طرد") للـ bad-bytes من شيلكود x86/x64/ARM/ARM64 مع الحفاظ على التكافؤ الوظيفي الكامل
الجديد في v4.0: دعم متعدد البنى
| البنية | النضج | الاستراتيجيات | ملاحظات |
|---|---|---|---|
| x86 (Intel/AMD 32-بت) | مستقر v4.2 | 150+ | مُختبَر في الإنتاج، تغطية كاملة |
| x64 (Intel/AMD 64-بت) | مستقر v4.2 | 150+ | البنية الافتراضية، مُختبَر في الإنتاج |
| ARM (32-بت) | تجريبي v0.1 | 7 أساسية | اختبار محدود، تعليمات أساسية فقط |
| ARM64 (AArch64) | تجريبي v0.1 | أساسية | الإطار جاهز، استراتيجيات قليلة |
--archإصلاحات أخطاء v4.0.1:
can_handle لاستراتيجيات ARM64 الخاصة بالاستراتيجيات الممررةالجديد في v4.2: دعم محسّن لـ x64
is_64bit_register()، is_extended_register()، build_rex_prefix()تستخدم الأداة إطار عمل التفكيك Capstone لتحليل التعليمات وتطبق أكثر من 175+ استراتيجية تحويل مرتبة لاستبدال الكود الذي يحتوي على bad-byte ببدائل مكافئة
يوفر إطار عمل طرد bad-byte العام وضعين للاستخدام:
--bad-bytes بتحديد بايتات عشوائية لطردها (مثل --bad-bytes "00,0a,0d" لشيلكود آمن ضد أسطر جديدة)--profile مجموعات بايتات ضارة مُعدة مسبقًا لسيناريوهات الاستغلال الشائعة (مثل --profile http-newline, --profile sql-injection, --profile alphanumeric-only)يدعم Windows و Linux و macOS
التقنية الأساسية:
C نقية للكفاءة والتحكم منخفض المستوىCapstone للتفكيك الدقيقNASM لتوليد دعائم فك التشفير[!NOTE] إزالة بايت النول (
--bad-bytes "00"أو الافتراضي): مُختبَرة جيدًا / إزالة عامة للبايتات الضارة (--bad-bytes "00,0a,0d"وغيرها): منفذة حديثًا
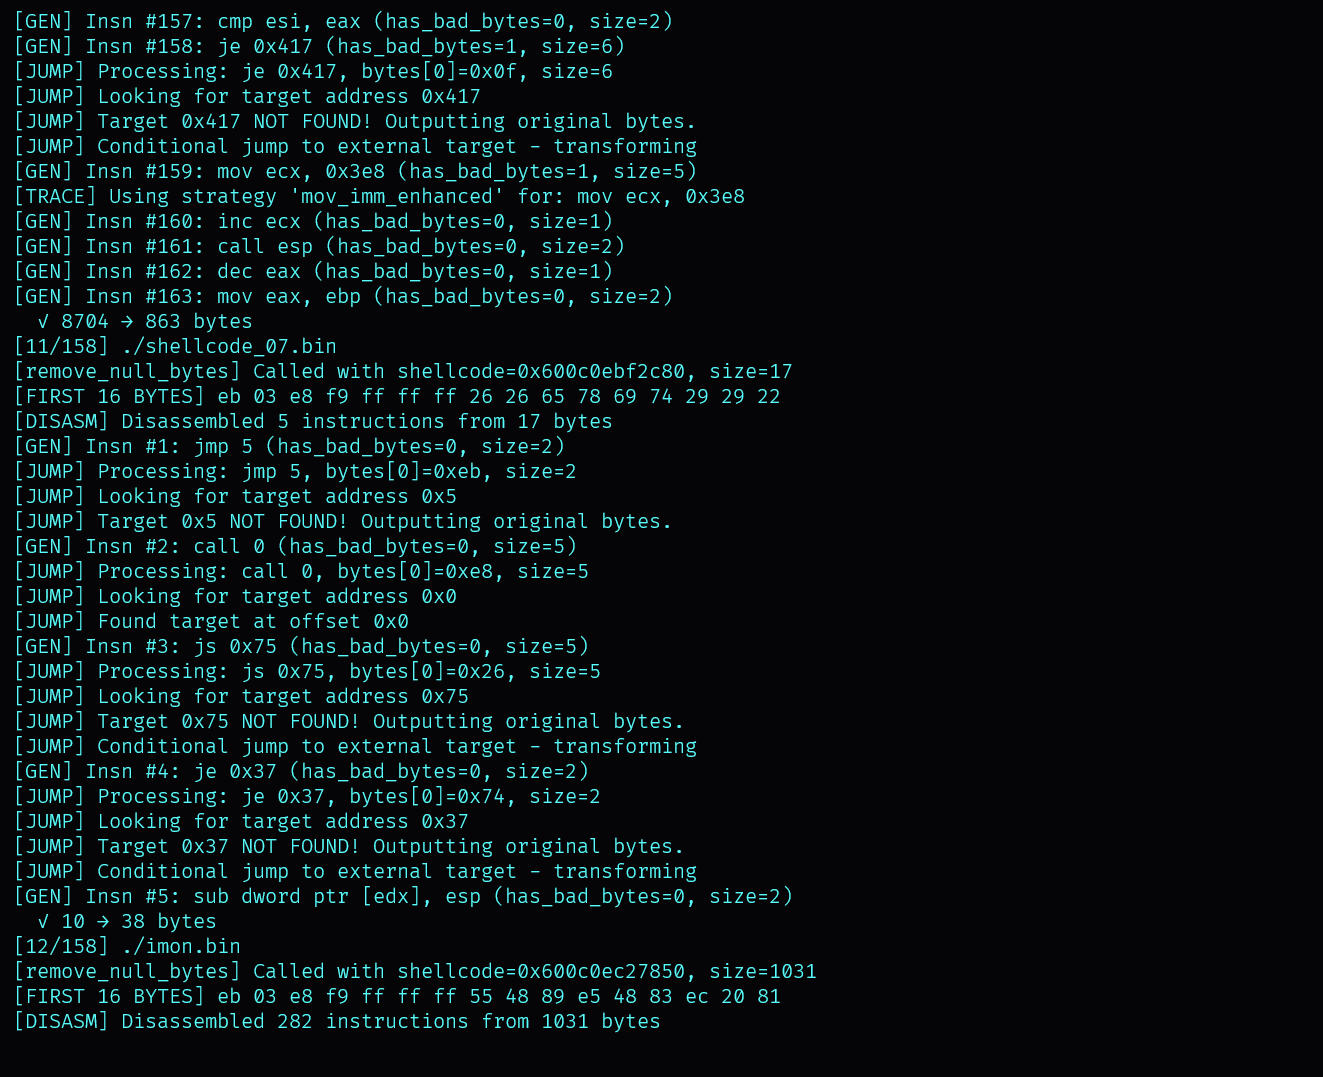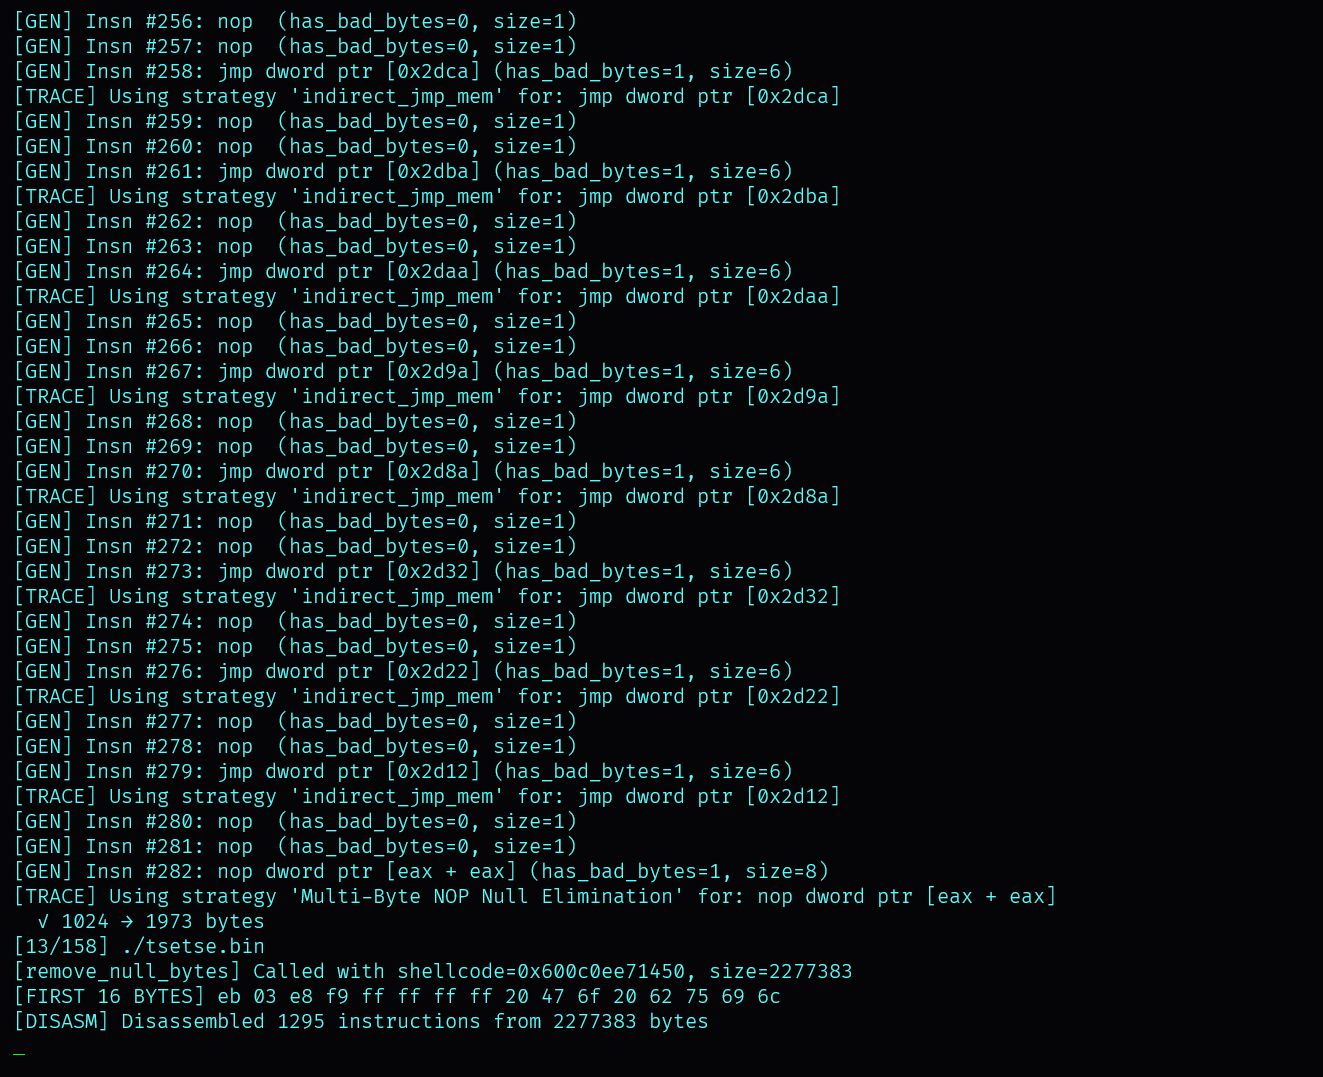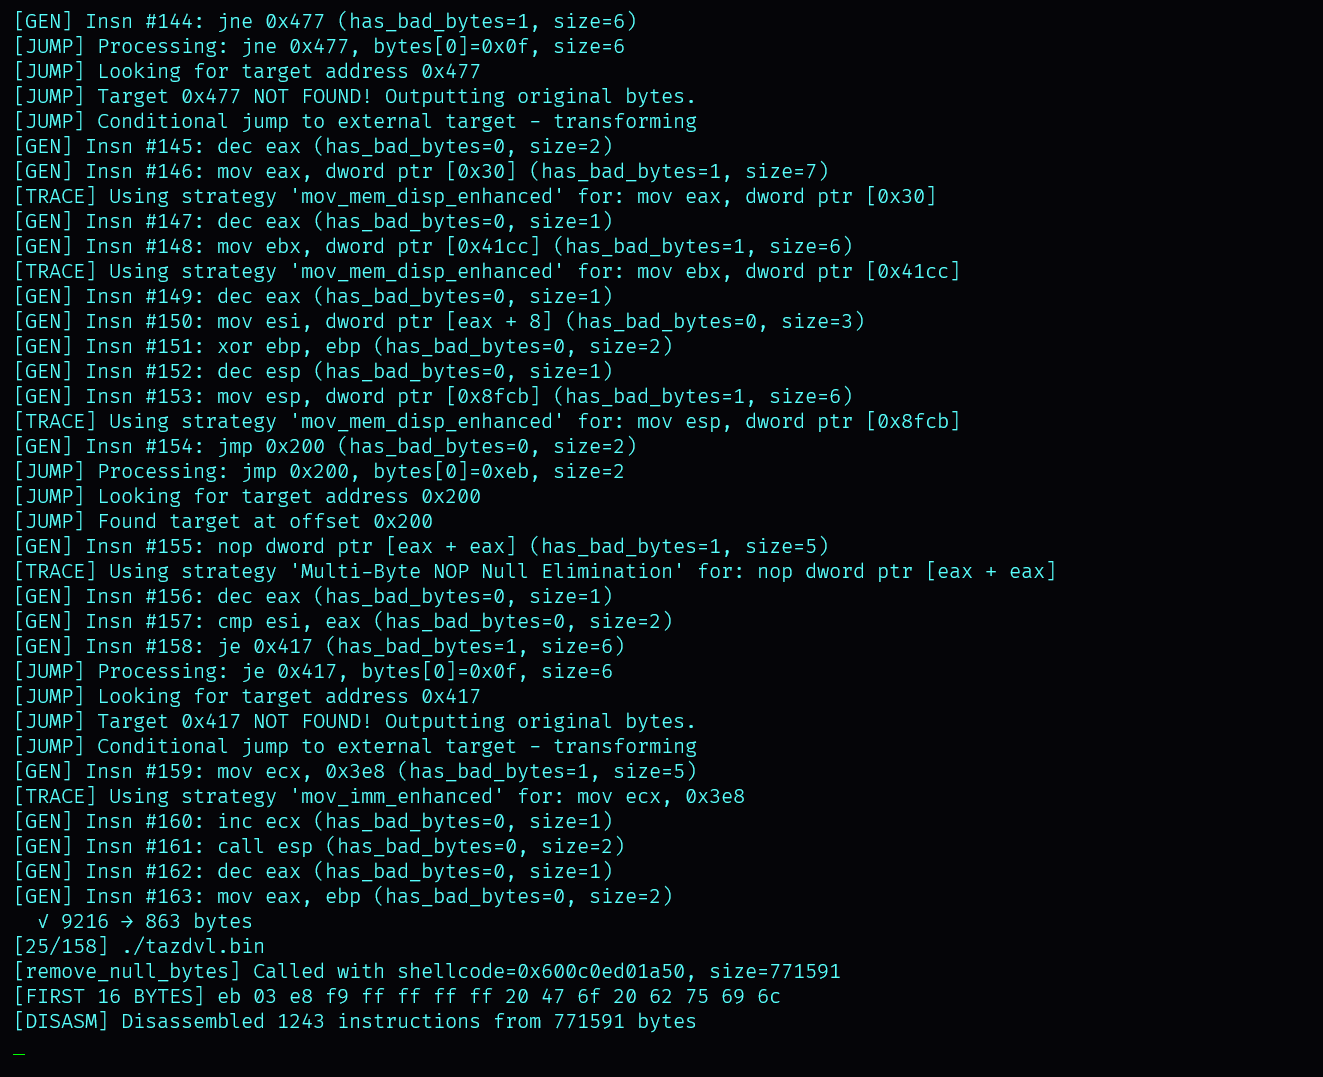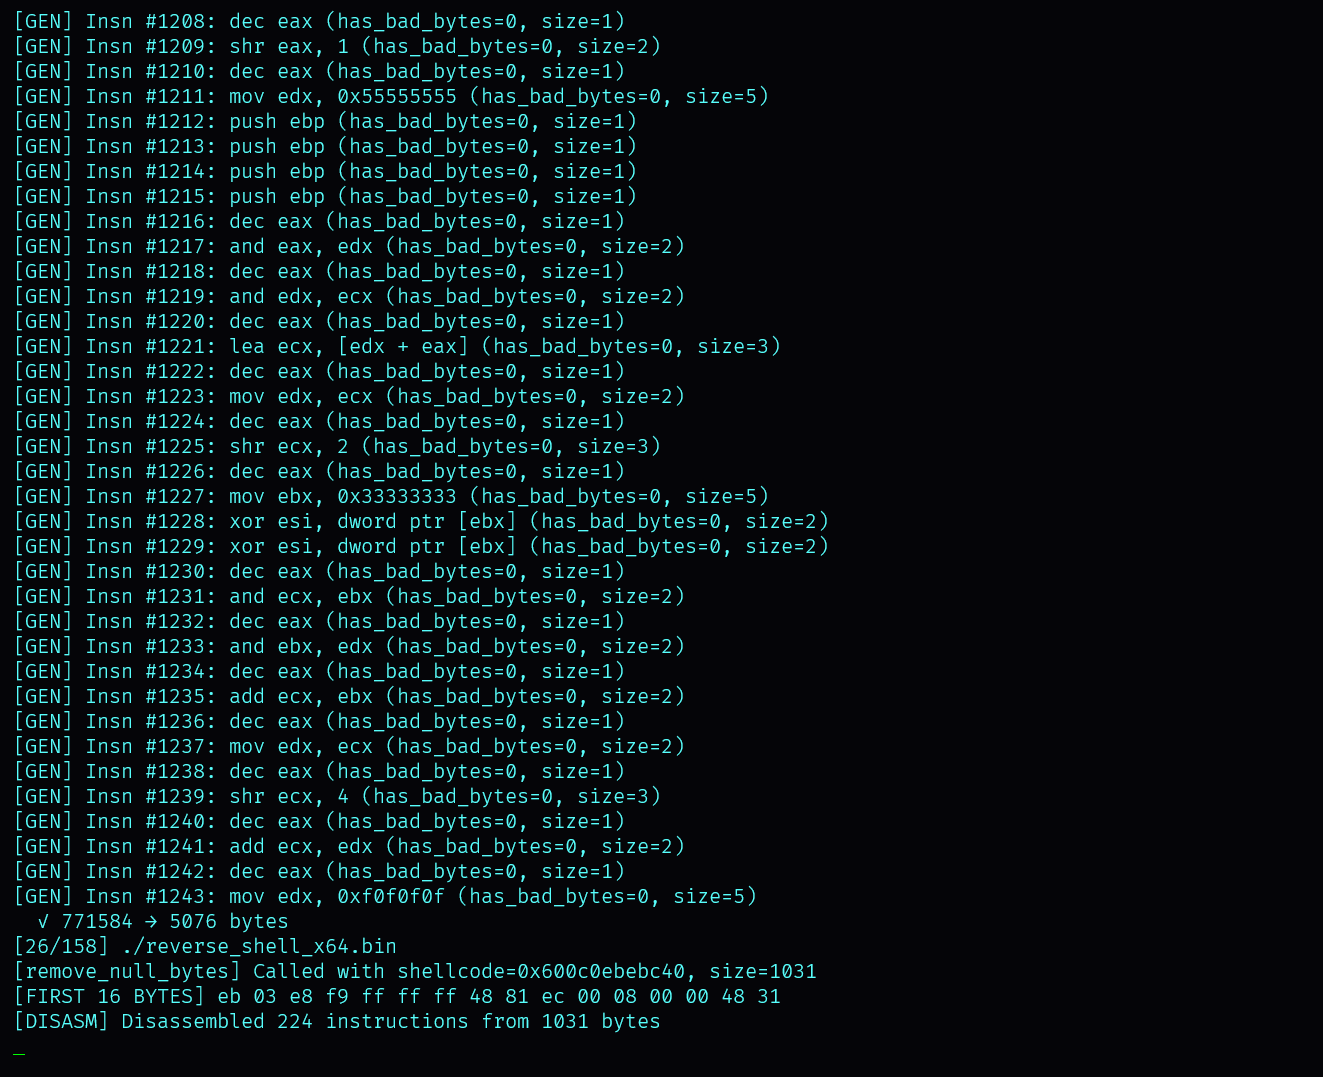
ابدأ مع byvalver في دقائق:
الخيار 1: من GitHub (موصى به)```bash curl -sSL https://raw.githubusercontent.com/umpolungfish/byvalver/main/install.sh | bash
**الخيار 2: البناء من المصدر**```bash
git clone https://github.com/umpolungfish/byvalver.git
cd byvalver
make
sudo make install
sudo make install-man  # Install man page
إزالة NULL BYTES (الافتراضي):```bash byvalver input.bin output.bin
**استخدام ملفات تعريف البايتات السيئة:**```bash
# HTTP contexts (removes null, newline, carriage return)
byvalver --profile http-newline input.bin output.bin

# SQL injection contexts
byvalver --profile sql-injection input.bin output.bin

# Alphanumeric-only shellcode (most restrictive)
byvalver --profile alphanumeric-only input.bin output.bin
تحديد البايتات الضارة يدويًا:```bash
byvalver --bad-bytes "00,0a,0d" input.bin output.bin
**الميزات المتقدمة:**```bash
# Add obfuscation layer before denullification
byvalver --biphasic input.bin output.bin

# Enable ML-powered strategy selection
byvalver --ml input.bin output.bin

# Generate XOR-encoded shellcode with decoder stub
byvalver --xor-encode DEADBEEF input.bin output.bin

# Output in different formats
byvalver --format c input.bin output.c      # C array
byvalver --format python input.bin output.py # Python bytes
byvalver --format hexstring input.bin output.hex # Hex string
تحقق دائمًا من شيلكودك المحوّل:```bash
python3 verify_denulled.py --bad-bytes "00,0a,0d" output.bin
