
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-0708 — CVE-2019-0708 - BlueKeep (RDP) | Kitploit
أدوات/GitHubGitHub/umarfarook882/cve-2019-0708
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمأداة الوصول عن بعداستغلال الملفات الثنائية
GitHubumarfarook882/cve-2019-0708

CVE-2019-0708

CVE-2019-0708 - BlueKeep (RDP)

عرض المستودع
401269منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2019-0708 - BlueKeep (RDP)

تسلسل اتصال RDP: https://docs.microsoft.com/en-us/openspecs/windows_protocols/ms-rdpbcgr/023f1e69-cfe8-4ee6-9ee0-7e759fb4e4ee

تحليل ثغرة خدمة RDP: https://www.zerodayinitiative.com/blog/2019/5/27/cve-2019-0708-a-comprehensive-analysis-of-a-remote-desktop-services-vulnerability

يرجى الاطلاع على الرابطين أعلاه لفهم كيفية عمل تسلسل اتصال RDP وحول الثغرة الموجودة في برنامج تشغيل نواة RDP لنظام Microsoft Windows - termdd.sys (MS_T120)

تصحيح أخطاء نواة Windows: https://medium.com/@straightblast426/a-debugging-primer-with-cve-2019-0708-ccfa266682f6

منهجي:

أنا مبتدئ في استغلال النواة وتصحيح الأخطاء :)

اليوم 1:

في البداية اطلعت على سكربت الإثبات غير المصادق عليه لـ CVE-2019-0708 "BlueKeep" - cve_2019_0708_bluekeep.rb لفهم كيفية تنفيذ سكربت الإثبات. لذا قمت بتمكين الوضع المفصل في مخزن بيانات metasploit وبدأت تحليل المخرجات. لكن كان من الصعب جداً فهمه. فكرت في تنفيذ نفس الإثبات بلغة بايثون.

اليوم 2:

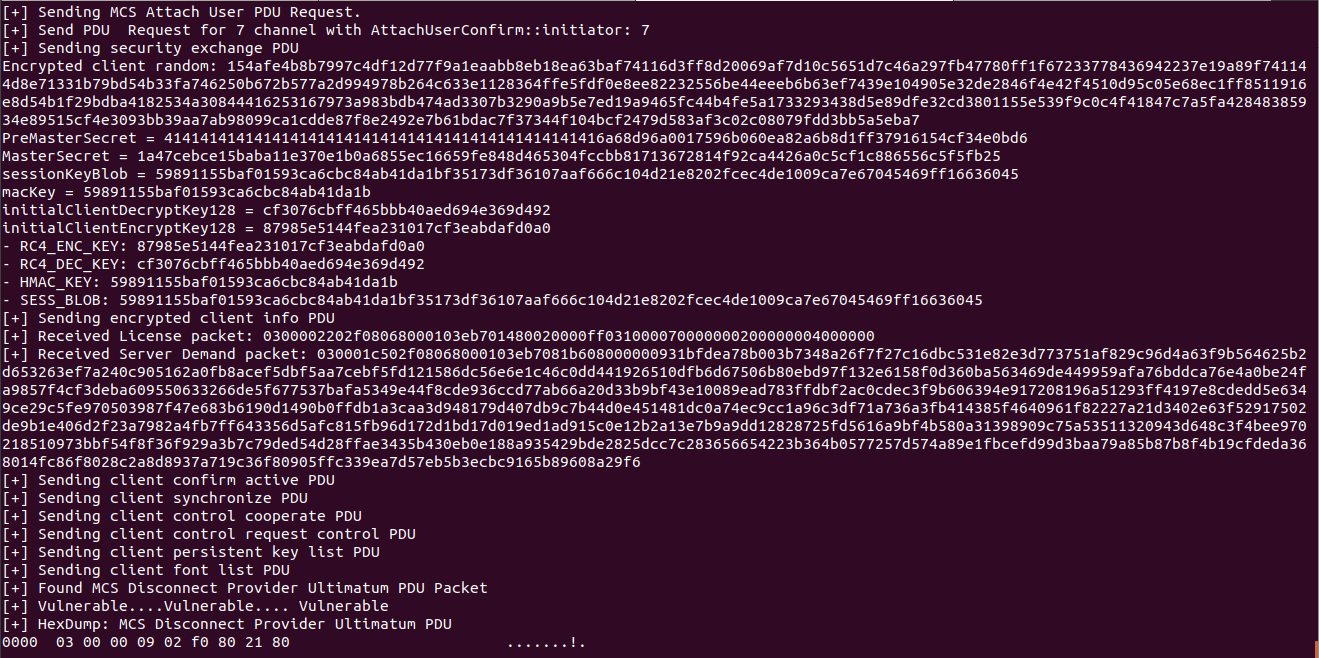
لقد كتبت الماسح الضوئي لـ CVE-2019-0708 "BlueKeep" غير المصادق عليه في بايثون، مما ساعدني كثيراً في فهم تسلسل اتصال RDP والحزم. ثم بدأت باللعب بحزم RDP لمعرفة سبب الانهيار لمدة يومين، وفشلت :(
cve-2019-0708

ملاحظة: cve_2019_0708_bluekeep.py هو ماسح ضوئي لـ CVE-2019-0708 "BlueKeep" غير مصادق عليه (PoC)، وليس استغلالاً فعلياً.

اليوم 4:

أدركت أين أخطأت :) بدلاً من استخدام سكربت الإثبات الموجود، بدأت في كتابة إثبات من الصفر باستخدام TLS لتسهيل إرسال حزم RDP.

ملاحظة: يرجى قراءة وثائق MSDN بشكل صحيح، كل شيء واضح جداً

اليوم 5:

أخيراً حصلت على الانهيار، تحقق من فيديو العرض التوضيحي :)
العرض التوضيحي

Alt text

:octocat:الاعتمادات:

  • عمر فاروق: OSCE | محلل أمن تكنولوجيا | DevSecops | باحث
  • فريق FOS: Fools of Security
  • zerosum0x0
  • JaGoTu

الدعم !

عنوان البريد الإلكتروني: [email protected] أو [email protected]
يوتيوب: Fools Of Security
الموقع الإلكتروني: Fools Of Security Community

المراجع:

  • Zero Day Initiative
  • دليل تمهيدي لتصحيح الأخطاء مع CVE-2019–0708
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





