

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
karonte — كارونتي هي أداة تحليل ثابتة لاكتشاف الثغرات متعددة الثنائيات في البرامج الثابتة المضمنة. | Kitploit

أدوات/GitHubGitHub/ucsb-seclab/karonte
أمان الأنظمة المدمجةالتحليل الثابتتحليل الثغرات الأمنيةتحليل الملفات الثنائيةتحليل البرامج الثابتة
GitHubucsb-seclab/karonte

karonte

كارونتي هي أداة تحليل ثابتة لاكتشاف الثغرات متعددة الثنائيات في البرامج الثابتة المضمنة.

عرض المستودع
4296355منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Karonte

License

Karonte هي أداة تحليل ثابتة لاكتشاف الثغرات متعددة الثنائيات في البرامج الثابتة المضمنة.

يوفر الفرع master أحدث إصدار من Karonte، المنقول إلى python3. بالنسبة للتنفيذ الأصلي والتجارب المعروضة في ورقتنا البحثية، يرجى الاطلاع على الفرع IEEE-SP-20 وإلقاء نظرة على حاوية دوكر.
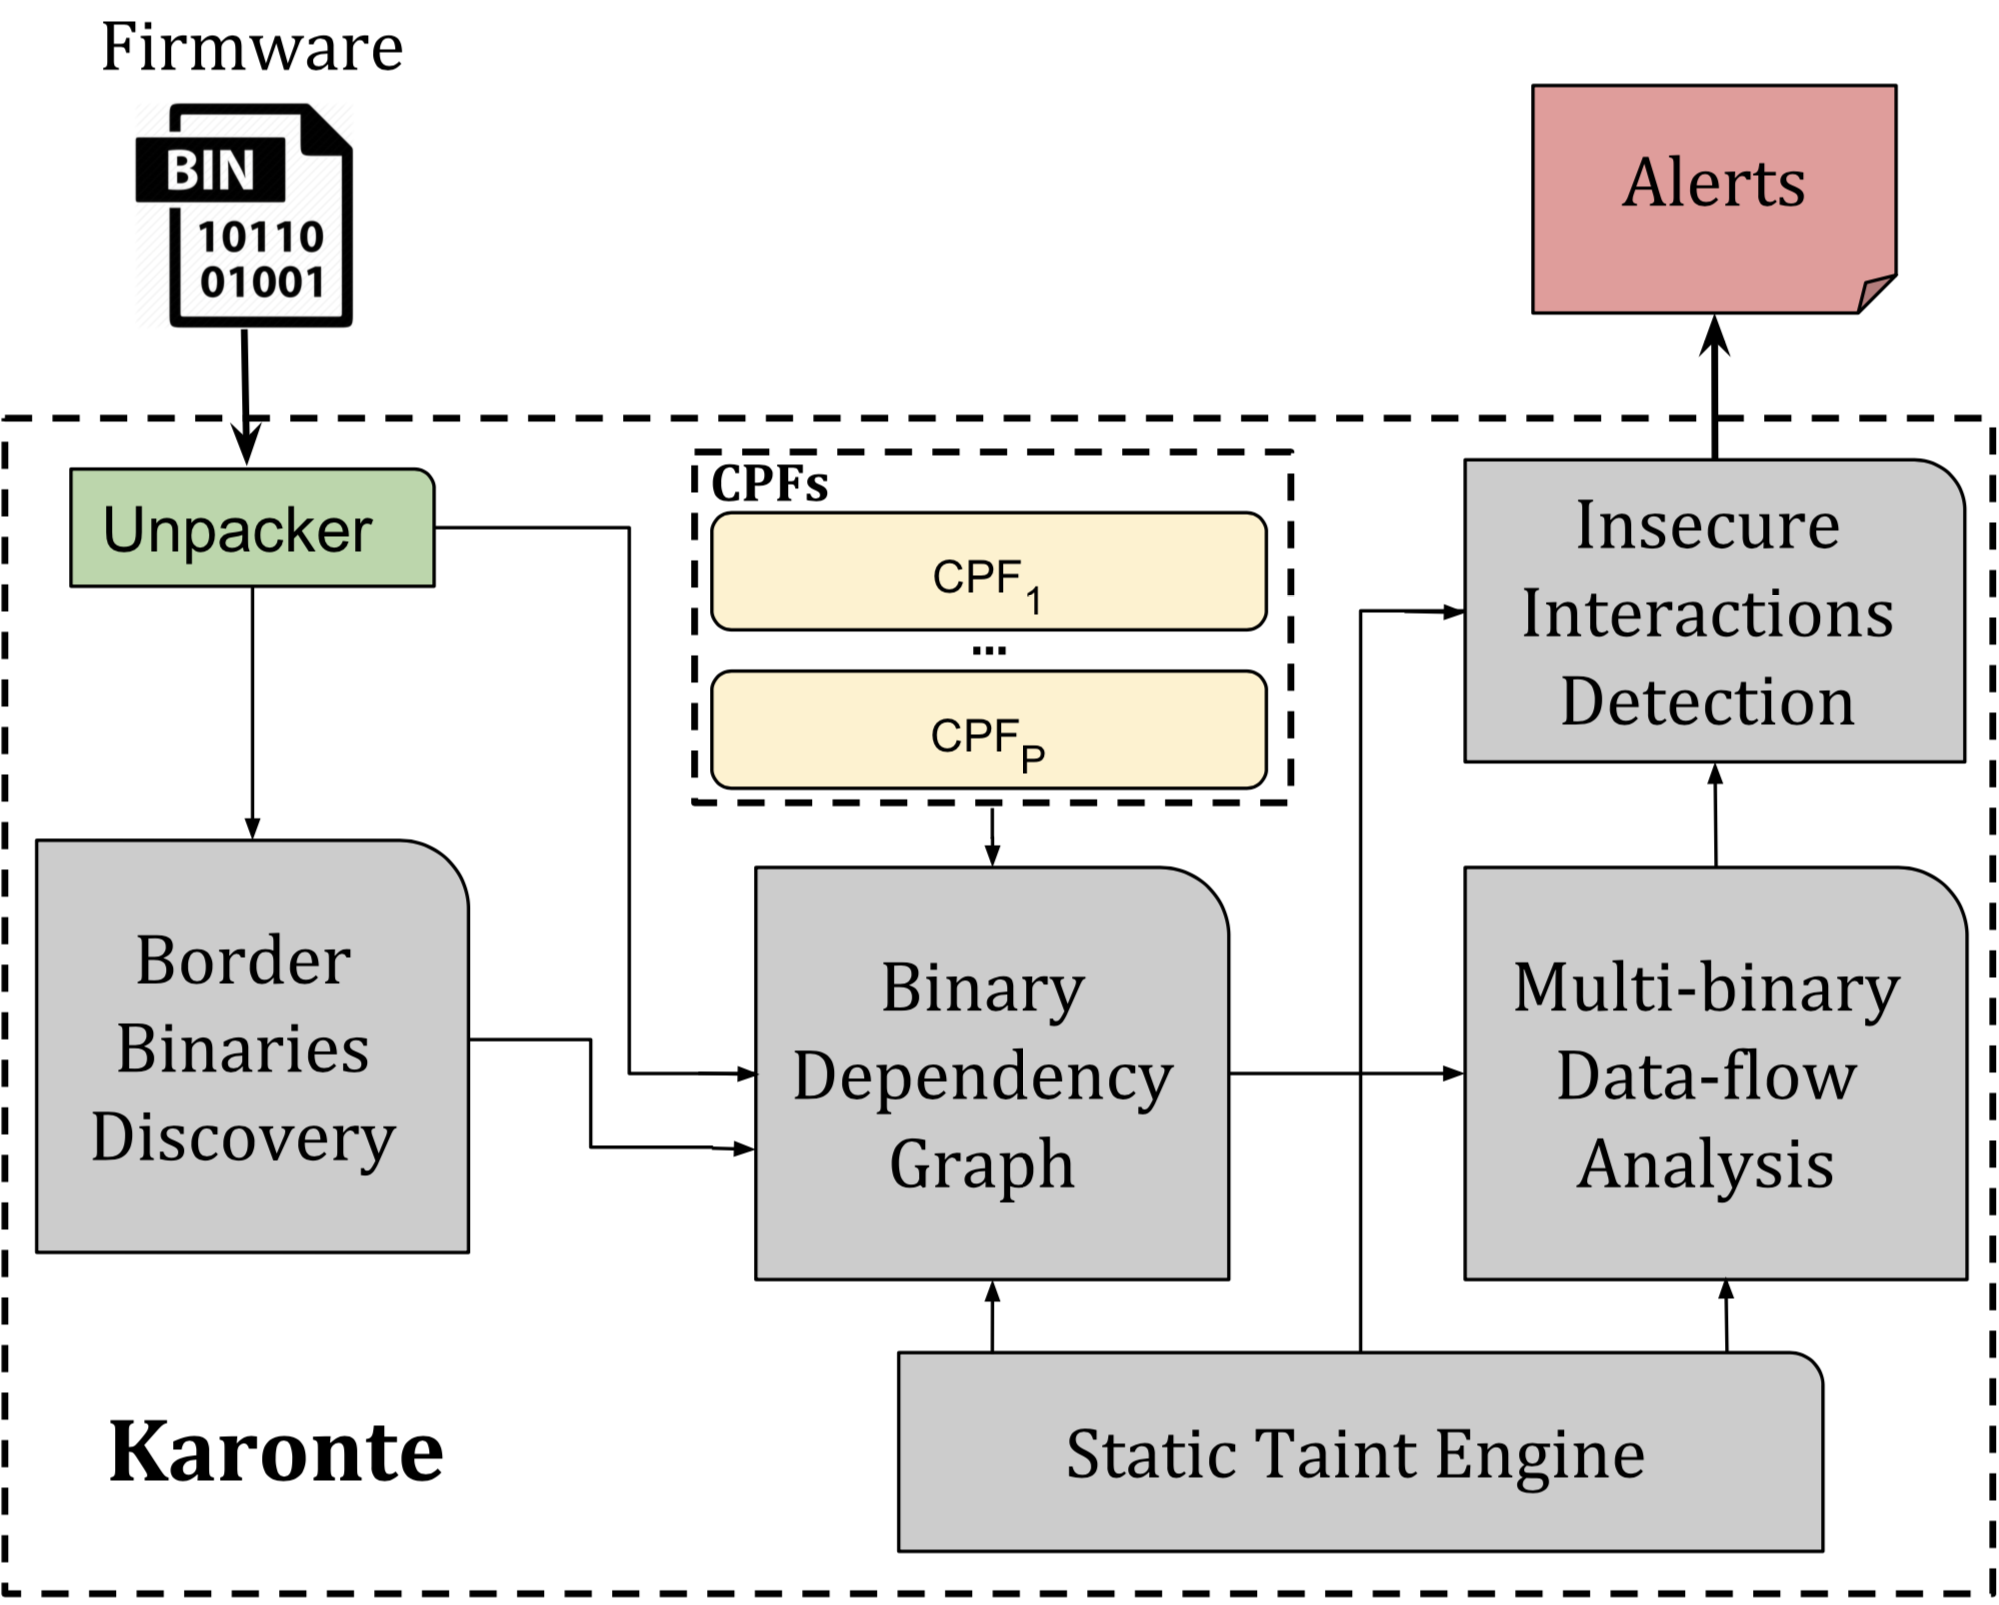
نظرة عامة

ورقة بحثية

نقدم في هذه الورقة البحثية نهجنا ونتائج هذا العمل:

KARONTE: كشف التفاعلات غير الآمنة متعددة الثنائيات في البرامج الثابتة المضمنة [PDF]
Nilo Redini, Aravind Machiry, Ruoyu Wang, Chad Spensky, Andrea Continella, Yan Shoshitaishvili, Christopher Kruegel, Giovanni Vigna.
في وقائع ندوة IEEE للأمن والخصوصية (S&P)، مايو 2020

إذا كنت تستخدم Karonte في منشور علمي، نود منك الاستشهاد باستخدام إدخال Bibtex هذا:

@inproceedings{redini_karonte_20,
 author    = {Nilo Redini and Aravind Machiry and Ruoyu Wang and Chad Spensky and Andrea Continella and Yan Shoshitaishvili and Christopher Kruegel and Giovanni Vigna},
 booktitle = {In Proceedings of the IEEE Symposium on Security & Privacy (S&P)},
 month     = {May},
 title     = {KARONTE: Detecting Insecure Multi-binary Interactions in Embedded Firmware},
 year      = {2020}
}

هيكل المستودع

هناك أربعة أدلة رئيسية:

  • tool: ملفات بايثون الخاصة بـ Karonte
  • firmware: مجموعة بيانات البرامج الثابتة الخاصة بـ Karonte
  • configs: ملفات التهيئة لتحليل عينات البرامج الثابتة في مجموعة البيانات
  • eval: نصوص برمجية لتشغيل التقييمات المختلفة على Karonte
  • karonte-viz: نص برمجي لتصور النتائج التي ينتجها Karonte

تشغيل Karonte

لتشغيل karonte، من الدليل الجذر، قم بتشغيل الأمر التالي:

ملخص       python tool/karonte.py JSON_CONFIG_FILE [LOG_NAME]

الوصف      يقوم بتشغيل karonte على عينة البرامج الثابتة الممثلة بـ JSON_CONFIG_FILE، ويحفظ النتائج في LOG_NAME

مثال      python tool/karonte.py config/NETGEAR/r_7800.json      يقوم بتشغيل karonte على برامج R7800 NETGEAR الثابتة

افتراضياً، يتم حفظ النتائج في /tmp/ مع اللاحقة Karonte.txt.

لتفقد التنبيهات الناتجة، قم بتشغيل الأمر التالي:

      python tool/pretty_print.py LOG_NAME

مجموعة البيانات

يمكنك الحصول على مجموعة البيانات التي استخدمناها لتقييم Karonte من هذا الرابط.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





