

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
badger-builder — badger-builder هي أداة مدعومة بالذكاء الاصطناعي لتوليد ملفات تعريف Brute Ratel C4 الديناميكية. | Kitploit
أدوات/GitHubGitHub/tw1sm/badger-builder
البرمجة النصية والأتمتةالقيادة والسيطرةالفريق الأحمرتطوير الحمولات
GitHubtw1sm/badger-builder

badger-builder

badger-builder هي أداة مدعومة بالذكاء الاصطناعي لتوليد ملفات تعريف Brute Ratel C4 الديناميكية.

عرض المستودع
551340منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة


badger-builder

badger-builder هي أداة مدعومة بالذكاء الاصطناعي لتوليد ملفات تعريف (profiles) ديناميكية لبرنامج Brute Ratel C4. ما عليك سوى تزويد badger-builder بـ نكهة لملف التعريف الذي تريده وسيتولى مطالبة OpenAI بإعدادات مناسبة.

إعدادات ملفات تعريف المستمع/الحمولة التي يتم توليدها بالذكاء الاصطناعي:

  • مسارات C2 URI
  • ترويسات HTTP للطلبات والاستجابات
  • بيانات جسم HTTP تُضاف في بداية ونهاية طلبات واستجابات C2
  • جسم HTTP لاستجابة الخادم الفارغة

يمكن توليد بيانات جسم HTTP بصيغ XML أو JSON أو JavaScript (ويمكن أن تختلف صيغة الطلب عن صيغة الاستجابة).

أنصح دائمًا بمراجعة الإعدادات التي يولّدها OpenAI، خاصة في الحالات التي يفشل فيها في تجنّب استخدام قيم الاختبار/العينات/البدائل. تُعد إعدادات الذكاء الاصطناعي عمومًا نقطة بداية جيدة، لكنك سترغب غالبًا في إجراء بعض التعديلات.

يدعم Brute Ratel 1.5.2

حاليًا يتم دعم إعدادات ملفات تعريف مستمع HTTP فقط (بدون دعم DoH)

ملاحظة حول استخدام OpenAI

الاستعلامات التي يرسلها badger-builder إلى OpenAI API تستهلك توكنز. يستهلك الاستخدام عمومًا بضعة آلاف من التوكنز (< 0.05 دولار أمريكي). يجب أن يكون حسابك في OpenAI إما في النسخة التجريبية المجانية أو أن يكون قد أعدّ الفوترة للـ API. (تحقق من استخدامك وفوترة حسابك هنا)

التثبيت

يمكن تثبيت badger-builder عن طريق استنساخ هذا المستودع وتشغيل pip3 install . ثم تنفيذه بعد ذلك من PATH عبر الأمر badger-builder

ولمن لا يحبون مشاريع Poetry، توجد requirements.txt يمكنك استخدامها مع badger-builder.py لاستدعاء نقطة دخول تطبيق typer.

الاستخدام

انقل .env.sample إلى .env، وأضف مفتاح OpenAI API الخاص بك، ثم شغّل badger-builder create
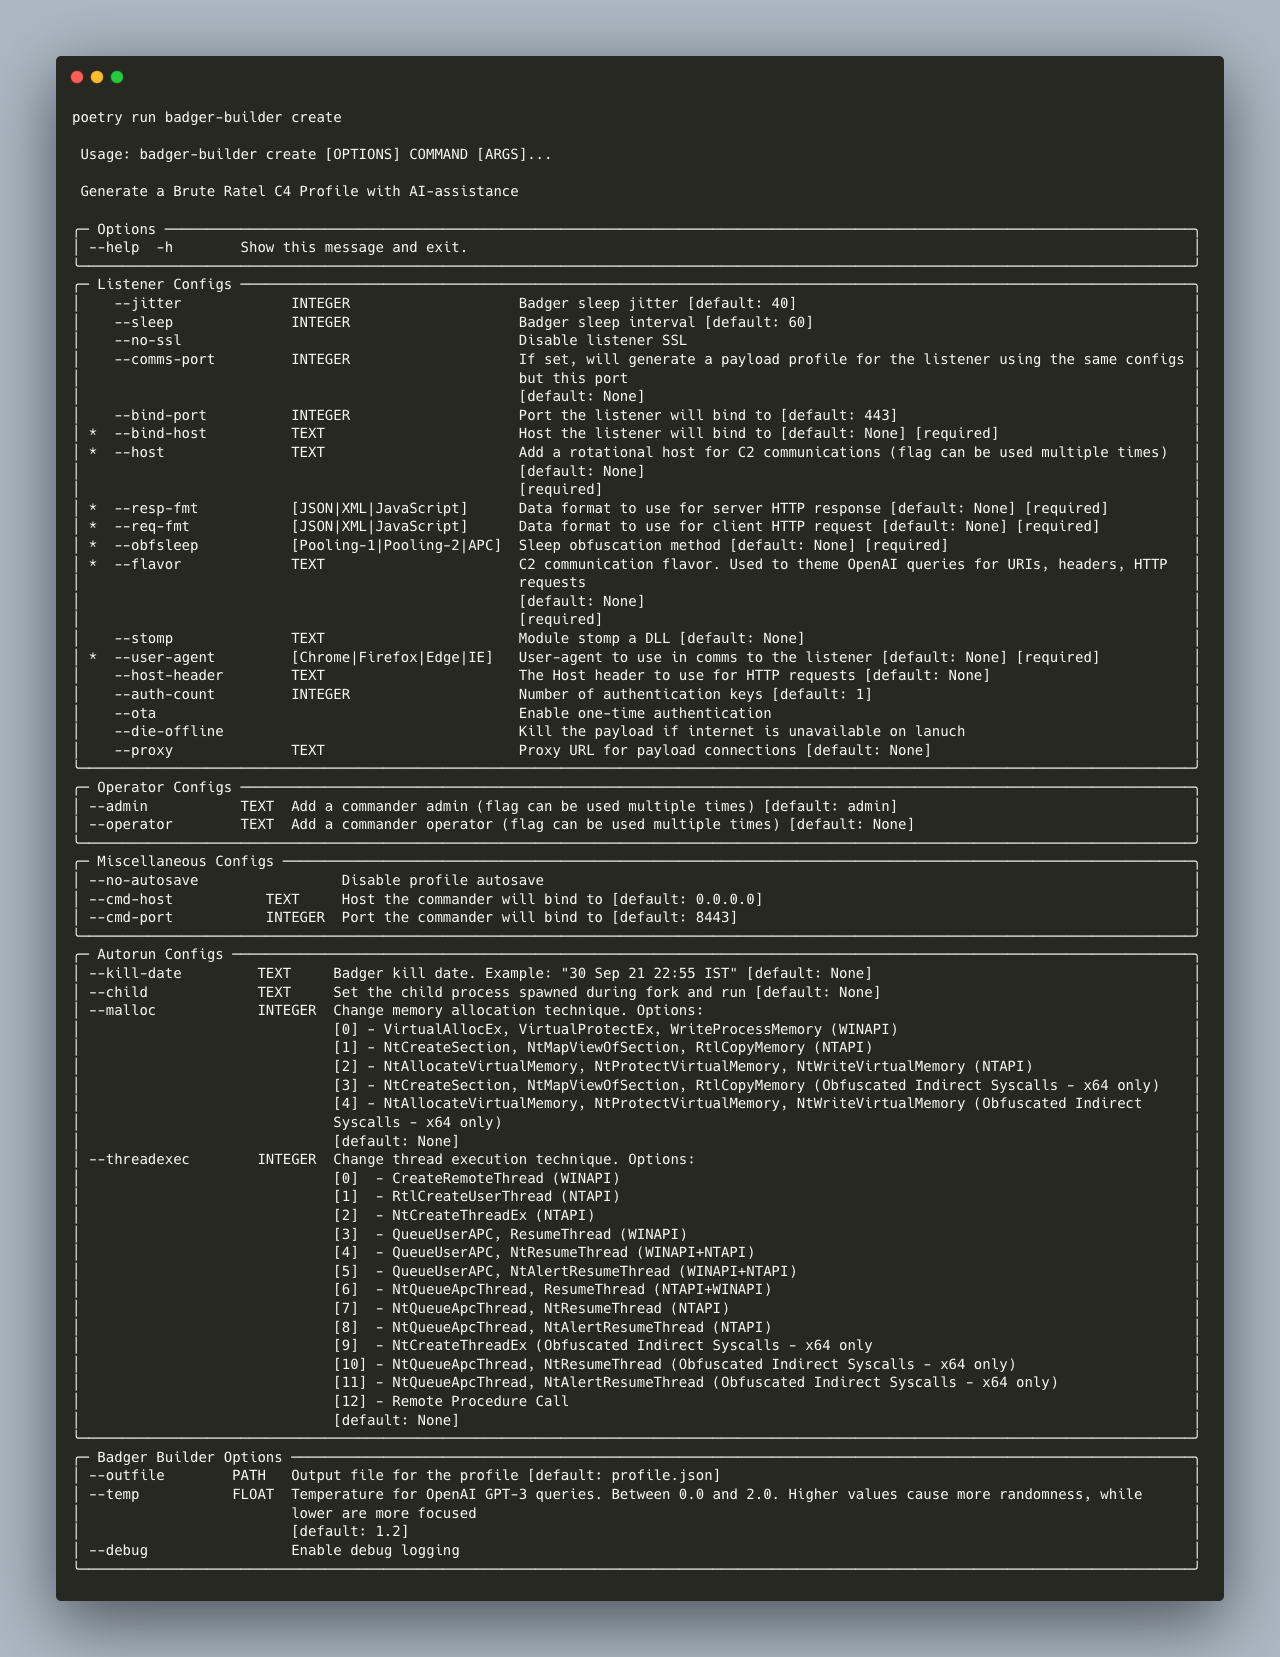
بعد توليد ملف تعريف (profile)، استخدم badger-builder parse لعرض نماذج من طلبات HTTP باستخدام إعدادات ملف التعريف.

التطوير

يستخدم badger-builder أداة Poetry لإدارة التبعيات. ثبّته من المصدر وجهّزه للتطوير باستخدام:

git clone https://github.com/tw1sm/badger-builder
cd badger-builder
poetry install
poetry run badger-builder --help

يمكن توليد requirements.txt باستخدام:

poetry export --without-hashes --format=requirements.txt > requirements.txt

التحسينات

  • خيار (أمر فرعي؟) لتقديم الوسوم (flags) عبر ملف yaml
  • استعلامات OpenAI أفضل/أكثر كفاءة في استهلاك التوكنز
  • دمج مستمعات DoH/SMB/TCP
  • المزيد من صيغ بيانات الإضافة في البداية/النهاية
  • إجراءات autorun مثل تعيين تاريخ الإيقاف (kill date) وإعدادات chid وmalloc/threadex


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    398
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    259
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




