 turroks/cve_prioritizer
بسّط عملية تصحيح الثغرات باستخدام CVSS وEPSS وقائمة الثغرات المستغلة المعروفة من CISA. حدد أولويات الإجراءات بناءً على معلومات التهديدات في الوقت الفعلي، واحصل على ميزة تنافسية، وابقَ على اطلاع بأحدث الاتجاهات.

CVE Prioritizer هي أداة قوية تساعدك على تحديد أولوية تصحيح الثغرات الأمنية من خلال الجمع بين CVSS وEPSS وقائمة الثغرات المستغلة المعروفة الصادرة عن CISA وموارد مجتمع VulnCheck ( NVD++ KEV). توفر رؤى قيمة حول احتمالية الاستغلال والتأثير المحتمل للثغرات الأمنية على نظام معلوماتك.
يستفيد CVE_Prioritizer من الارتباط بين درجات CVSS وEPSS لتعزيز جهود معالجة الثغرات الأمنية. بينما يلتقط CVSS الخصائص الأساسية للثغرة، يقدم EPSS معلومات تهديدية قائمة على البيانات، مما يمكنك من تحديد أولوية التصحيح بشكل أفضل.
قام فريق FIRST بعمل رائع في شرح سبب رغبة المرء في الجمع بين CVSS وEPSS في دليل مستخدم EPSS. تم استخراج المواد التالية من ذلك المستند.
يوضح الشكل أدناه الارتباط بين درجات EPSS وCVSS بناءً على البيانات من 16-05-2021. تذكر أن EPSS ينتج درجات توقع بين 0 و1 (0 و100%) حيث تشير الدرجات الأعلى إلى احتمالية أعلى للاستغلال. كل نقطة تمثل ثغرة أو أكثر (CVEs). تم تسمية بعض الثغرات لأغراض توضيحية.
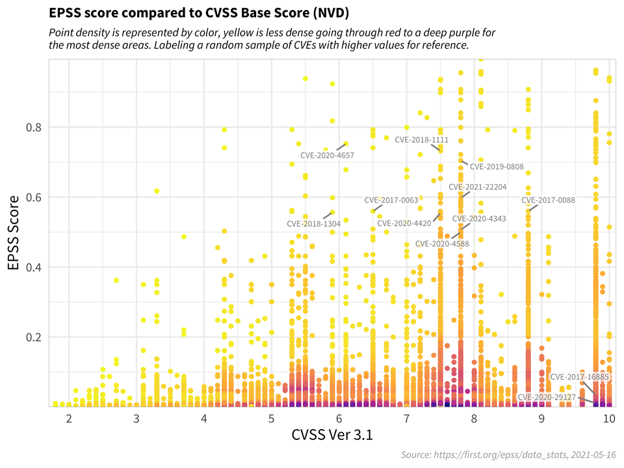
أولاً، لاحظ كيف تتركز معظم الثغرات بالقرب من أسفل الرسم البياني، وأن نسبة صغيرة فقط من الثغرات لديها درجات EPSS أعلى من 50% (0.5). في حين أن هناك بعض الارتباط بين درجات EPSS وCVSS، إلا أن هذا الرسم البياني، بشكل عام، يقدم دليلاً مقترحًا على أن المهاجمين لا يستهدفون فقط الثغرات التي تسبب أكبر تأثير، أو التي يسهل استغلالها بالضرورة (مثل، على سبيل المثال، تنفيذ تعليمات برمجية عن بعد غير موثقة).
هذه نتيجة مهمة لأنها تدحض الافتراض الشائع بأن المهاجمين يبحثون فقط عن (ويستخدمون) أكثر الثغرات خطورة. إذن، كيف يمكن لمسؤول الدفاع الشبكي أن يختار من بين هذه الثغرات عند تحديد ما يجب تصحيحه أولاً؟
CVSS هي أداة مفيدة لالتقاط الخصائص الأساسية للثغرة، ولكن يجب استخدامها بالتزامن مع معلومات التهديد القائمة على البيانات، مثل EPSS، من أجل تحديد أولوية جهود معالجة الثغرات بشكل أفضل.
لأغراض المناقشة، ضع في اعتبارك الرسم البياني أدناه، الذي تم شرحه لتوضيح أولوية الثغرات بشكل عام.
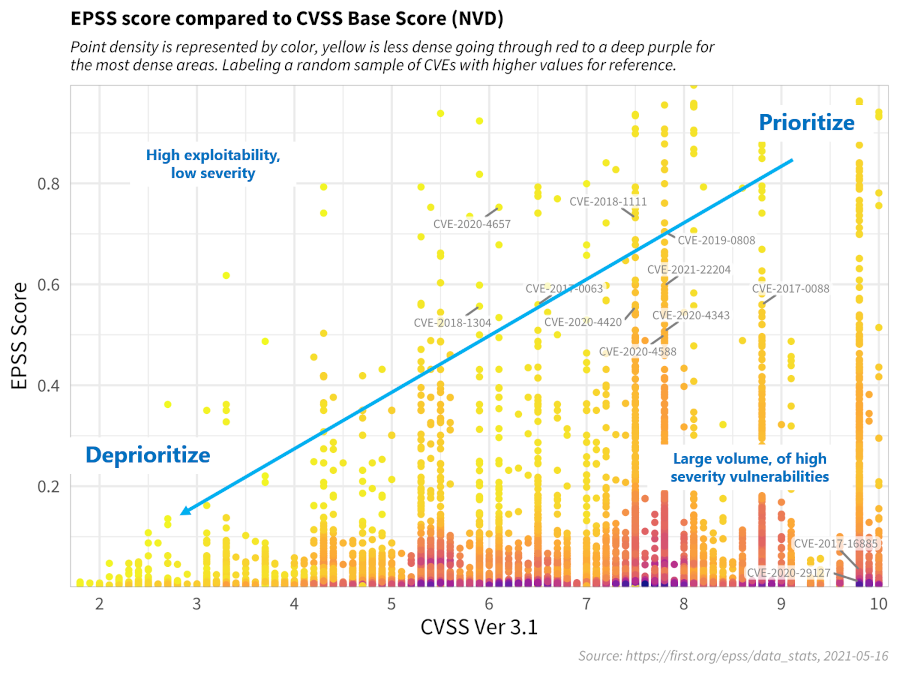
تؤكد استراتيجية القرار هذه كما هو موصوف أعلاه على القدرة الهائلة لـ EPSS. أصبح مسؤول الدفاع الشبكي الذي كان يتعين عليه عادةً معالجة آلاف أو عشرات الآلاف من الثغرات المكشوفة، قادرًا الآن على إنفاق موارد أقل، لتصحيح المزيد من الثغرات التي من المرجح استغلالها بشكل أكبر. لم تكن هذه القدرة على التفريق بين الثغرات ممكنة من قبل.
لقد قمنا بتحسين عتبات الأولوية بناءً على توصيات FIRST وتجربتنا الخاصة. إليك نظرة عامة:
يصُنف هذا المنهج الثغرات إلى خمسة مستويات أولوية، مما يسمح لك بتخصيص الموارد بشكل أكثر فعالية.
| الأولوية | الوصف |
|---|---|
| Priority 1+ | CVEs الموجودة في KEV الخاصة بـ CISA |
| Priority 1 | CVEs في الربع العلوي الأيمن |
| Priority 2 | CVEs في الربع السفلي الأيمن |
| Priority 3 | CVEs في الربع العلوي الأيسر |
| Priority 4 | CVEs في الربع السفلي الأيسر |
فيما يلي نسخة معدلة من توصية FIRST بعد تطبيق منهجنا الخاص.
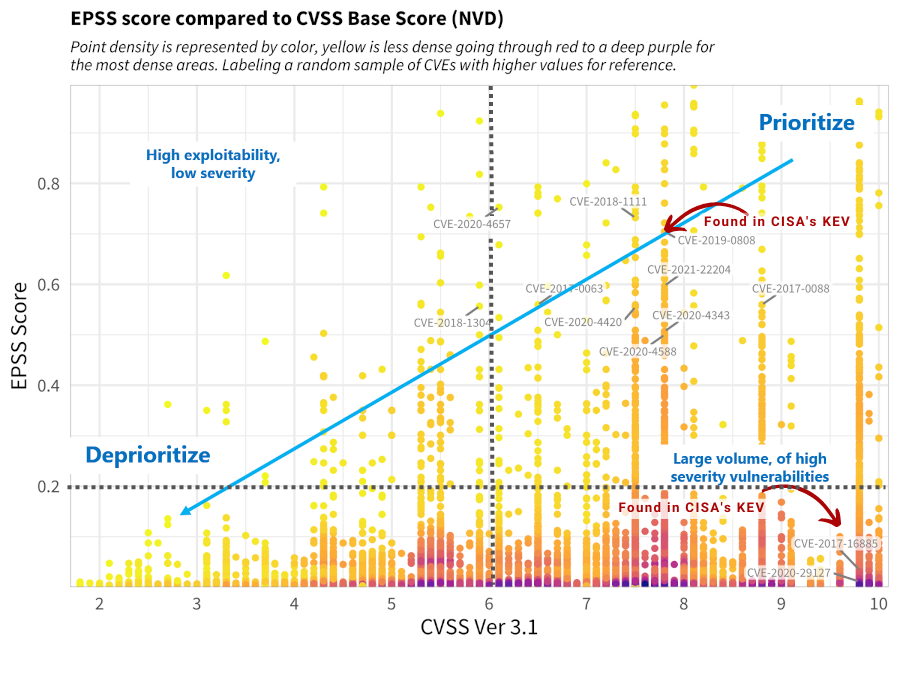
ملاحظة: يمكنك تحديد العتبات الخاصة بك عند تشغيل الأداة لتخصيص النتائج وفقًا لشهية المخاطر في مؤسستك.
git clone https://github.com/TURROKS/CVE_Prioritizer.git
cd CVE_Prioritizer
pip install -r requirements.txt
pip install --user cve_prioritizer
لاستخدام CVE_Prioritizer بشكل فعال، اتبع الخطوات التالية:
-vc أو --vulncheck.-vck أو vulnchek_kev (يعمل فقط مع NVD++).-c متبوعة بمعرف CVE.-l متبوعة بقائمة مفصولة بفواصل من CVEs.-f لاستيراد ملف يحتوي على معرفات CVE (معرف واحد لكل سطر).
-f مع --nessus أو --openvas لاستيراد
CVEs تلقائيًا من تقارير فحص Nessus أو OpenVAS.-v أو --verbose للحصول على معلومات مفصلة.--cvss و/أو --epss لتتوافق النتائج مع شهية المخاطر
في مؤسستك.-t أو --threads (الافتراضي: 100).python3 cve_prioritizer.py -c CVE-2020-29127

python3 cve_prioritizer.py -l CVE-2020-29127,CVE-2017-16885

يمكنك أيضًا تقديم ملف نصي يحتوي على قائمة CVEs (معرف واحد لكل سطر)
python3 cve_prioritizer.py -f ~\Desktop\CheckTheseCVEs.txt
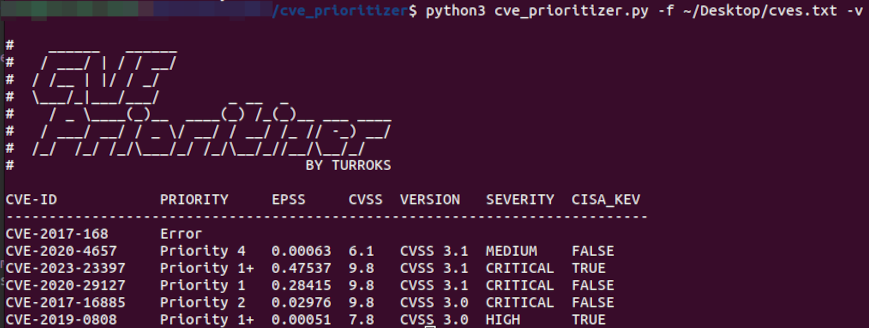
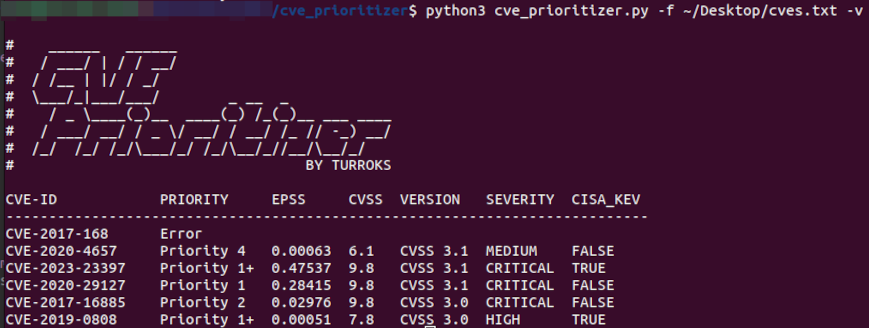
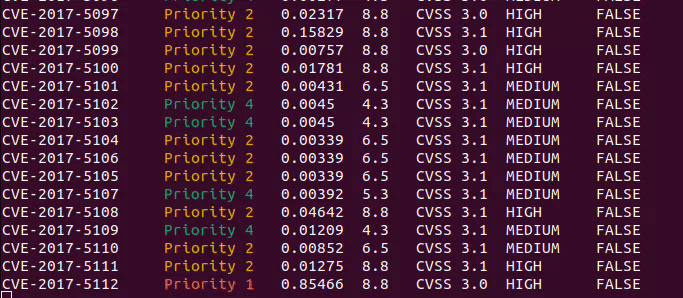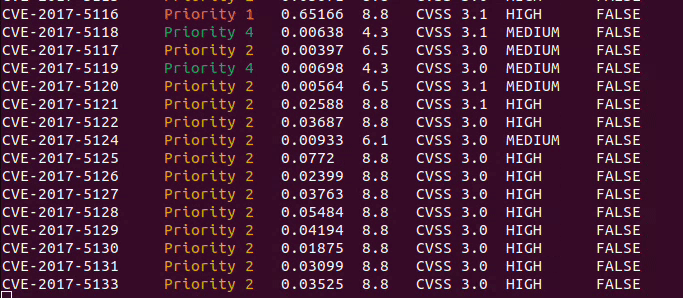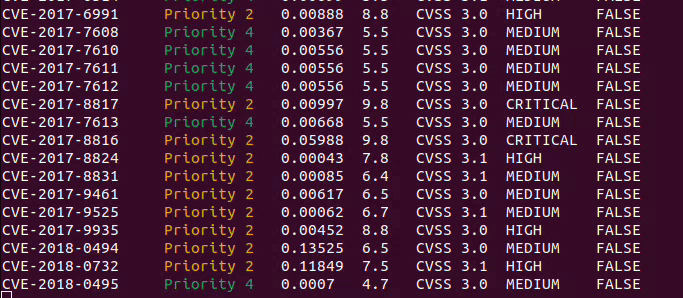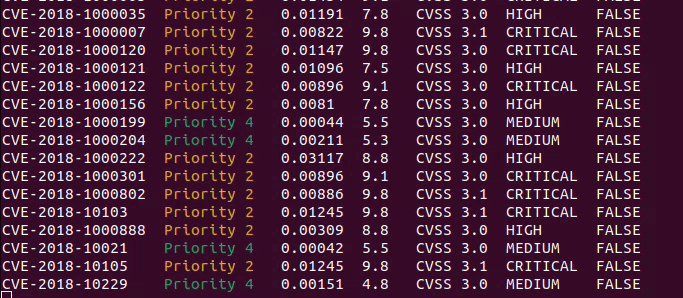
يوفر CVE_Prioritizer خيارات مخرجات مرنة تناسب تفضيلاتك. بشكل افتراضي، يقدم ملخصًا للنتائج، بما في ذلك معرف CVE وأولويته. ومع ذلك، يمكنك تمكين وضع الإسهاب للحصول على معلومات إضافية.
فيما يلي خيارات المخرجات المتاحة:
نتائج الملخص (الافتراضي): يوفر ملخصًا موجزًا، بما في ذلك معرف CVE وأولويته.
