 toneemarqus/cve-2024-39031
يؤدي تخزين البرمجة النصية عبر المواقع (XSS) إلى تصعيد الامتيازات في بوابة التواصل الاجتماعي SilverPeas

الوصف: في Mes Agendas، يمكن للمستخدم إنشاء أحداث جديدة وإضافتها إلى تقويمه. بالإضافة إلى ذلك، يمكن للمستخدمين دعوة آخرين من نفس المجال، بما في ذلك المسؤولين، إلى هذه الأحداث. يمكن لمستخدم عادي حقن حمولة XSS في حقلي "Titre" و"Description" عند إنشاء حدث، ثم إضافة المسؤول أو أي مستخدم إلى الحدث. عندما يعرض المستخدم المدعو (الضحية) ملفه الشخصي، سيتم تنفيذ الحمولة على جانبه، حتى لو لم ينقر على الحدث.
الإصدارات المتأثرة: <= 6.3.5
الإصدار المُصلَح: 6.3.5
الباحث: Tonee Marqus مع Phronesis Security (https://www.phronesissecurity.com/)
الإصلاح المطبق: https://github.com/Silverpeas/Silverpeas-Core/pull/1346
روابط ذات صلة:
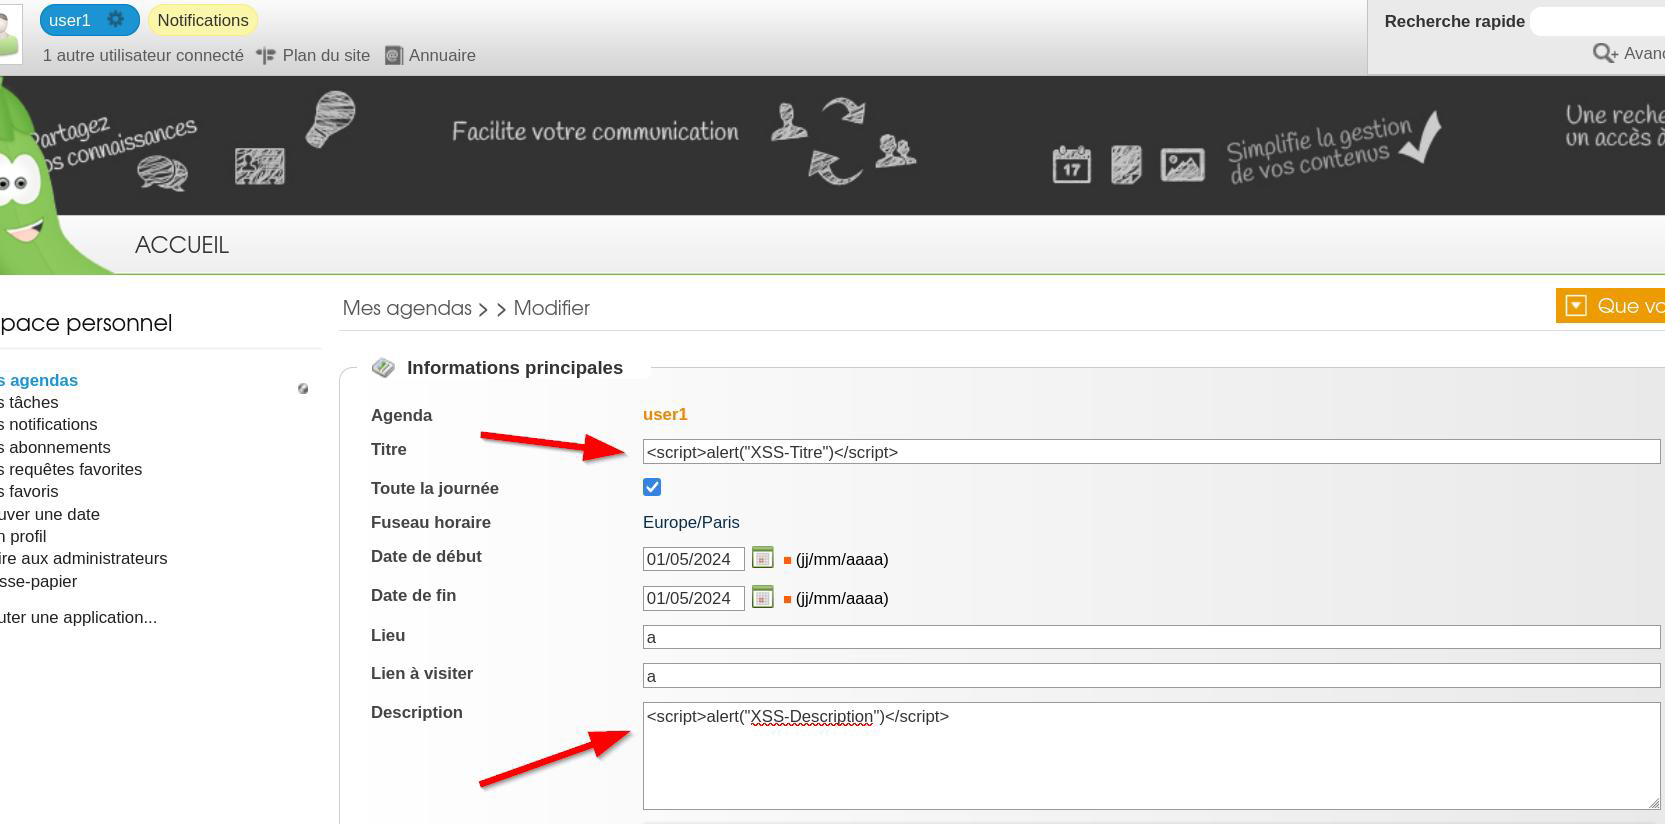
سجّل الدخول كأي مستخدم وأنشئ حدثًا جديدًا (agenda) في mes agendas. داخل حقلي "Titre" و"Description" ضع حمولات XSS التالية:
<script>alert("XSS-Titre")</script>
و
<script>alert("XSS-Description")</script>
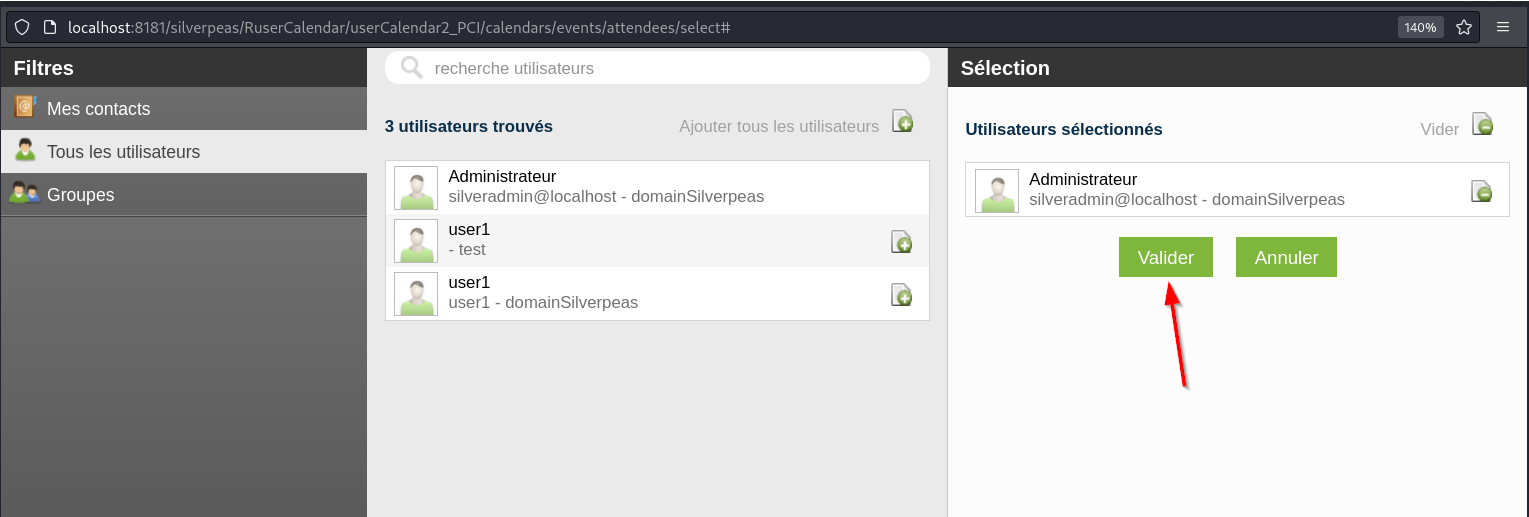
أضف مستخدمًا آخر كمشارك، على سبيل المثال، تمت إضافة مسؤول هنا.
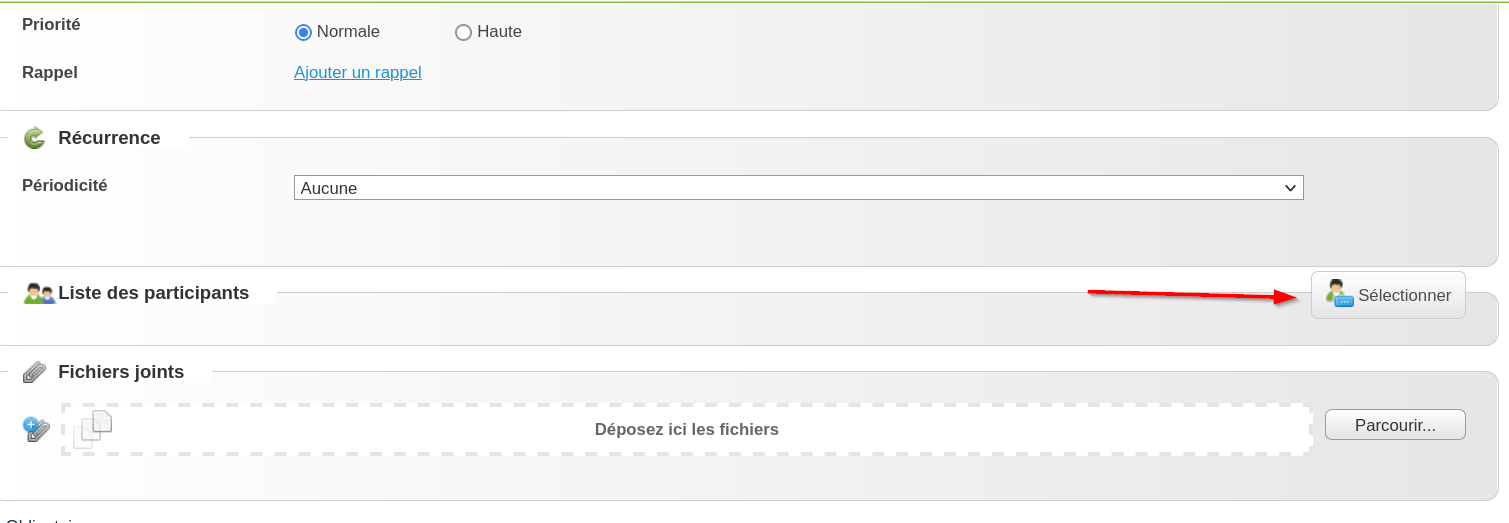
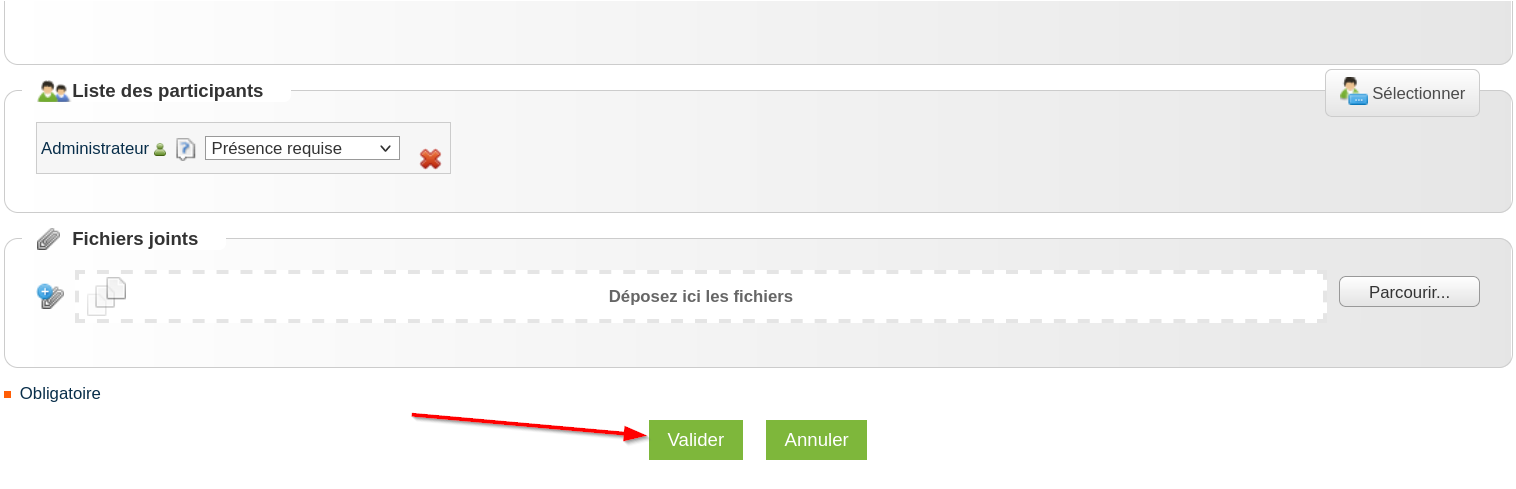
 احفظ الحدث:
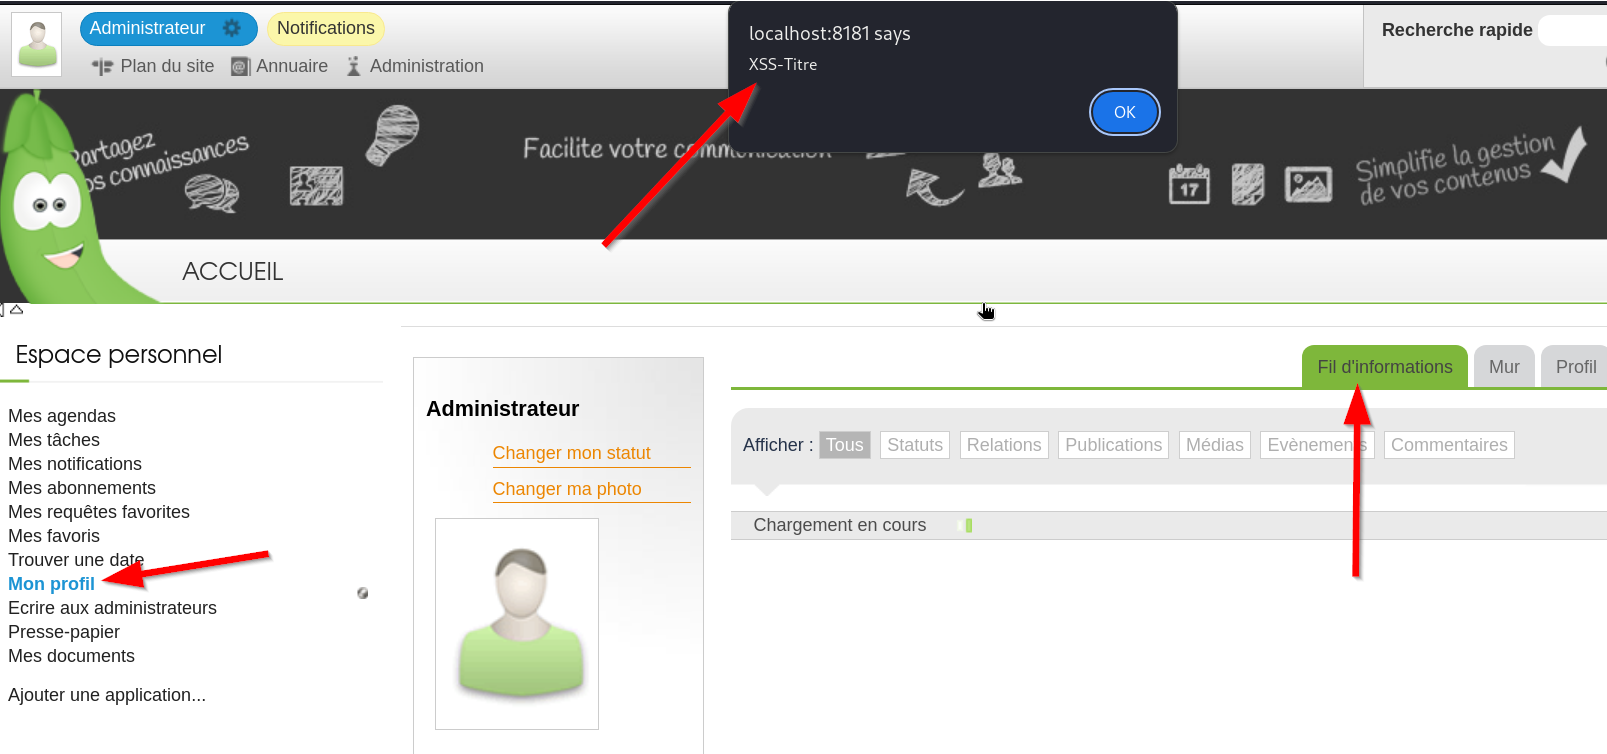
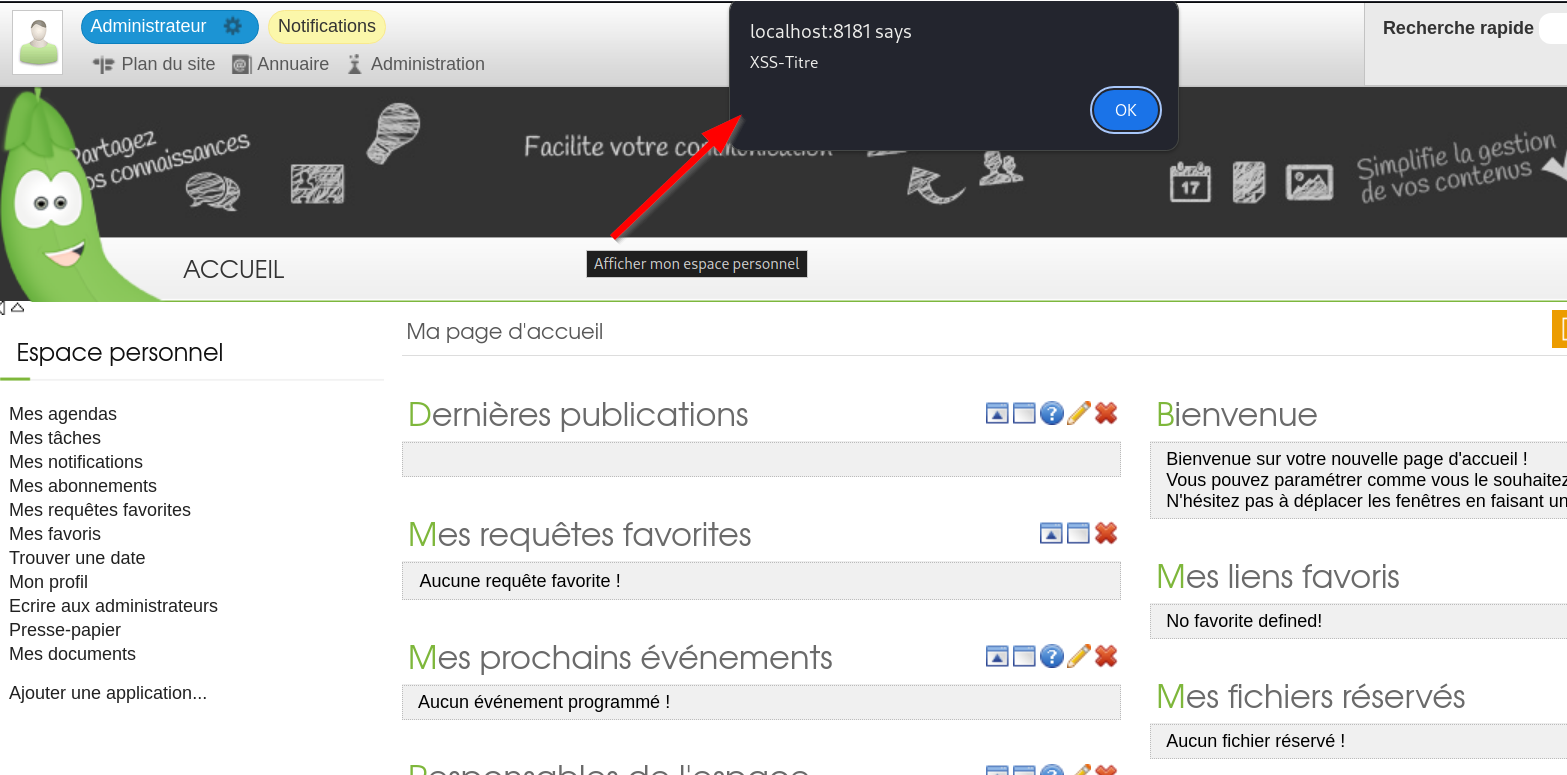
سجّل الدخول إلى حساب المسؤول وانقر على زر المسؤول في أعلى اليسار للدخول إلى ملف المسؤول، وبمجرد النقر، ستظهر رسالة تنبيه XSS الخاصة بـ "Titre".
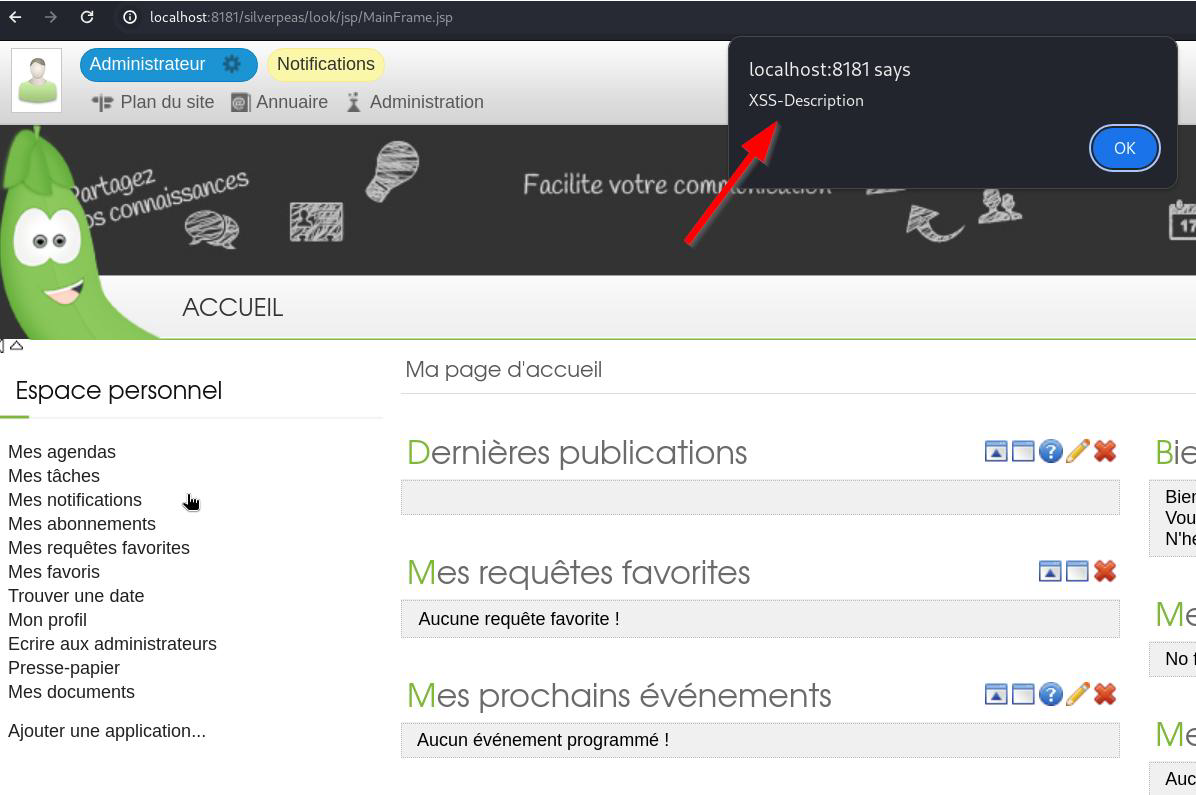
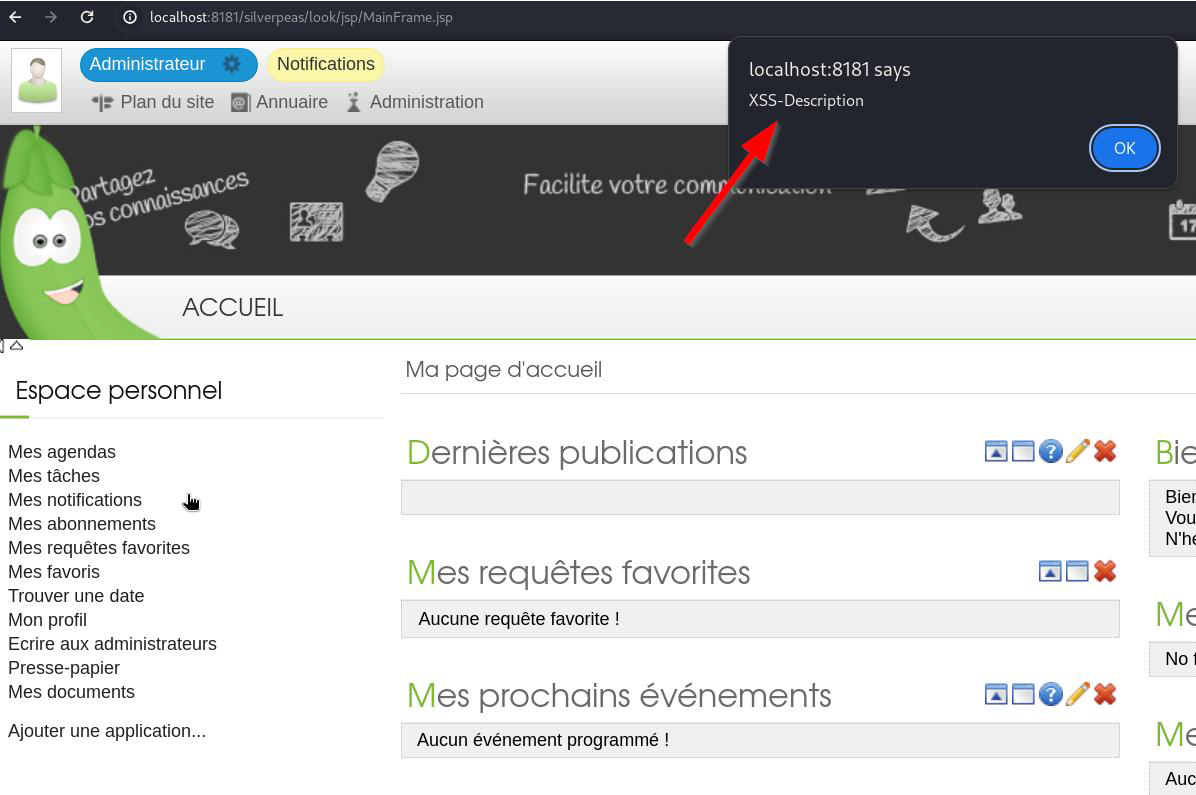
 إذا نقرت على OK، ستظهر حمولة XSS الأخرى أيضًا لـ "description".
بالإضافة إلى ذلك، يمكن تشغيل حمولة XSS في أماكن أخرى عديدة، على سبيل المثال عند النقر على الحدث من التقويم:
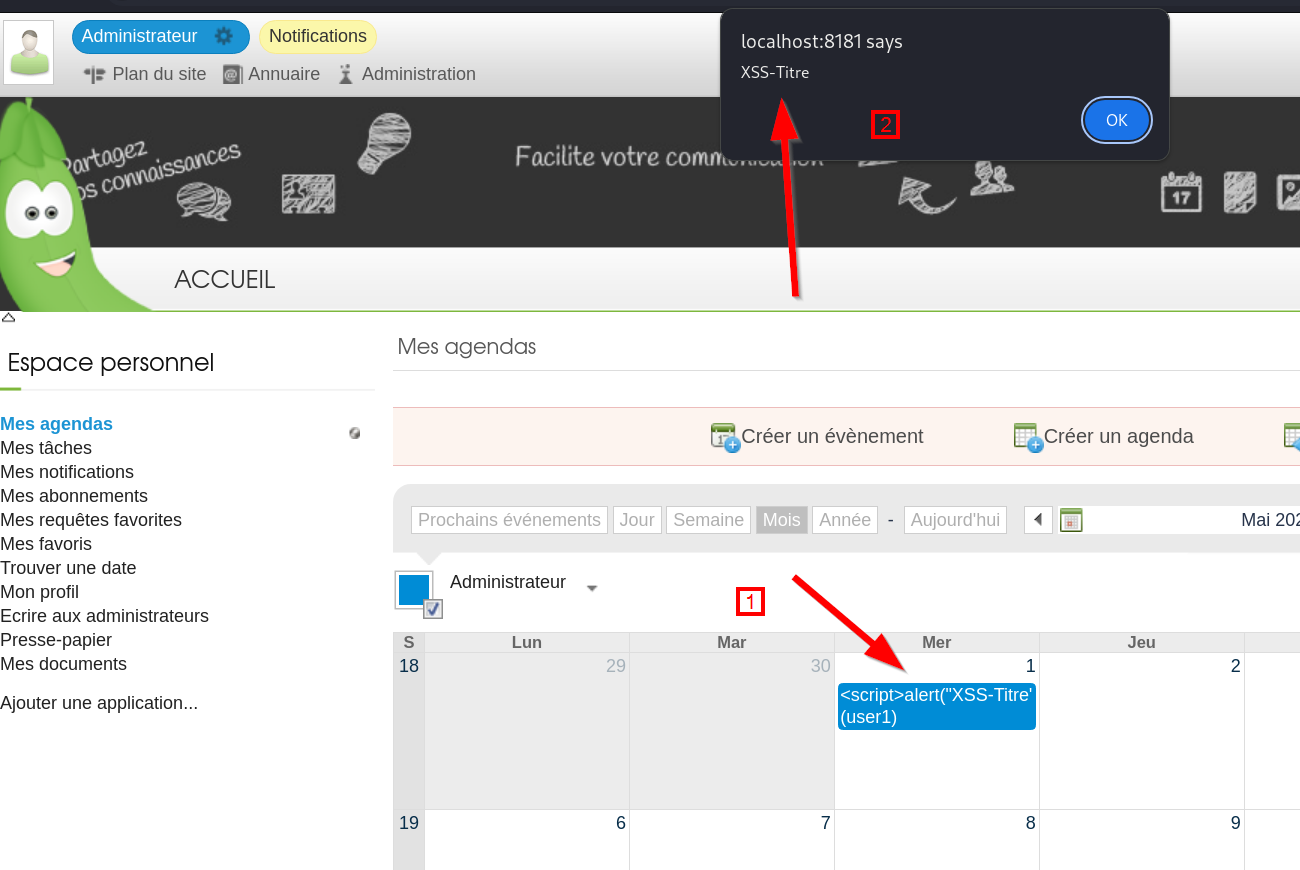 أو من Mon profile → Mur
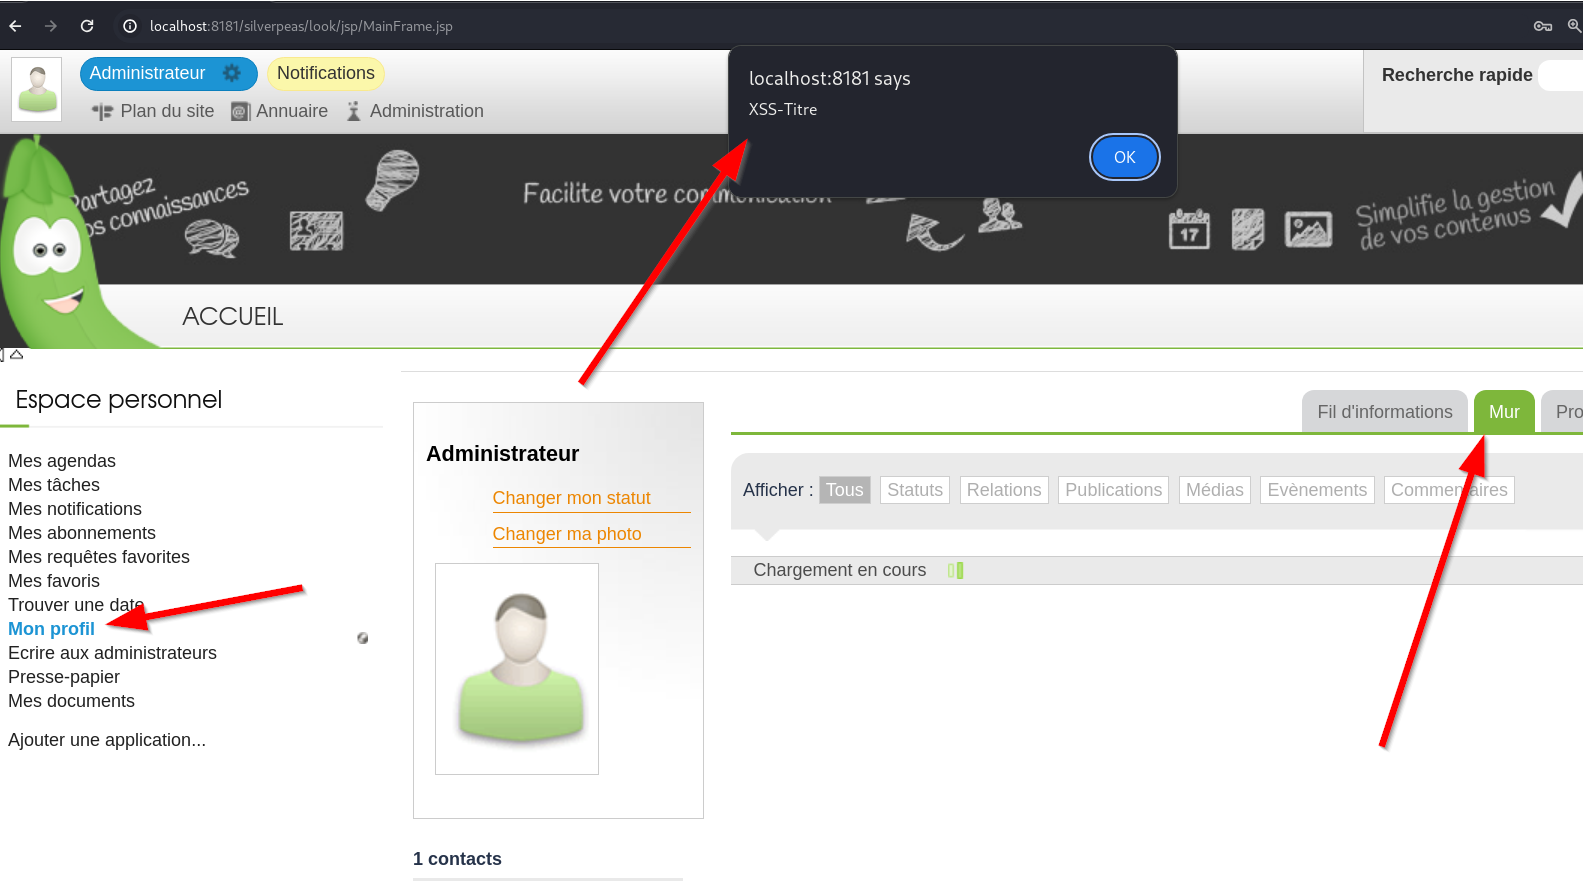 أخيرًا، من Fil d'informations: