
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-125350-PoC — Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) crash PoC — الإصدارات المتأثرة < 157.0.8103.50 | Kitploit
أدوات/GitHubGitHub/tjt001/cve-2026-125350-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويب
GitHubtjt001/cve-2026-125350-poc

CVE-2026-125350-PoC

Google Chrome XSLT pattern-cache Use-After-Free (CVE-2026-125350) crash PoC — الإصدارات المتأثرة < 157.0.8103.50

عرض المستودع
11منذ 7 أياملم تتم المراجعة بعد
مشاركة

CVE-2026-125350 — استخدام بعد التحرير في ذاكرة التخزين المؤقت لنمط XSLT في Google Chrome

الخاصيةالمعلومات
CVECVE-2026-125350 / EUVD-2026-121390
النوعUse After Free (CWE-416)
المكوّنlibxslt pattern.c — xsltTestCompMatchDirect
الإصدارات المتأثرةGoogle Chrome < 157.0.8103.50
الإصدار المُصلَح157.0.8103.50
CL الإصلاح61cab3f7 / M157 cherry-pick 049750111b1e
Bugcrbug.com/582442907

مبدأ الثغرة

تقرأ xsltTestCompMatchDirect في libxslt مؤشر node-set الموجود في خانة ذاكرة التخزين المؤقت لمطابقة pattern قبل استدعاء xmlXPathEval. عندما يشير count predicate الخاص بـ xsl:number إلى متغير عام يُقيَّم بتأجيل (lazy evaluation)، وتنفّذ قيمة ذلك المتغير بدورها xsl:number، فإن عملية التقييم تُعيد الدخول إلى خانة التخزين المؤقت نفسها وتُحرّر/تستبدل الكائن المخزّن مؤقتًا؛ وبعد عودة الإطار الخارجي يُجرى free مرة أخرى باستخدام المؤشر القديم المقروء قبل التقييم ←

double free / use-after-free ← تلف ذاكرة عملية العرض (renderer).

الإصلاح يتكوّن من 9 أسطر فقط: إعادة قراءة مؤشر خانة التخزين المؤقت بعد انتهاء التقييم ثم تحريره.

محتويات المستودع

المحتوىالوصف
poc.pyCrash PoC: يشغّل خدمة HTTP محلية ويطبع عنوان URL المسبب، ويقوم المستخدم بزيارته يدويًا في المتصفح المستهدف
repro/اختبار الانحدار الرسمي (مرفق مع CL الإصلاحي، أي ملف التشغيل الرسمي): صفحة اختبار + 9 ملفات XML/XSLT
chrome-vulnerable-157.0.8103.39/
crash-renderer-157.0.8103.39.dmp

استخدام PoC

# بدون اعتماديات، مكتبة Python القياسية فقط
python poc.py                # تشغيل الخدمة (المنفذ الافتراضي 8899) وطباعة رابط التشغيل
python poc.py --port 9999    # منفذ مخصص

سير العمل: تشغيل خدمة HTTP محلية ← طباعة رابط التشغيل http://127.0.0.1:8899/ ← يقوم المستخدم يدويًا بزيارته في المتصفح المستهدف (إصدار Chrome المصاب).

  • لا يشغّل السكربت أي متصفح، وأي متصفح يمكنه الوصول (يتطلب document() نقلًا عبر HTTP، وفتح file:// مباشرةً لا يعمل)
  • تبقى الخدمة قائمة، وتطبع سجل وصول HTTP في الوقت الفعلي؛ وعند الإيقاف بـ Ctrl+C تُحصي عدد مرات تشغيل XML في هذه الجلسة

الحكم:

الظاهرةالاستنتاج
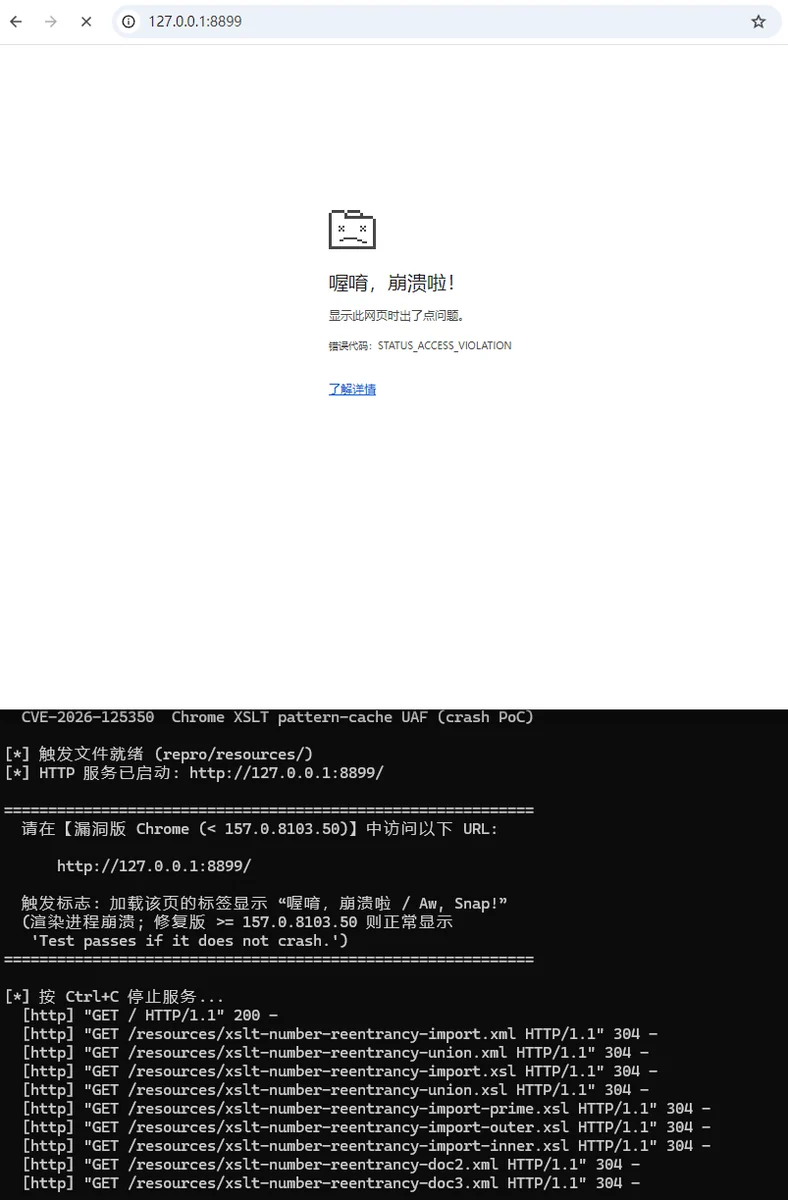
تعرض علامة التبويب "أوه، انهارت الصفحة / Aw, Snap!"انهيار عملية العرض ← متأثر (< 157.0.8103.50)
عرض "Test passes if it does not crash." بشكل طبيعيمُصلَح (≥ 157.0.8103.50)

نتائج إعادة الإنتاج

الإصدارالنتيجة
157.0.8103.39 (الإصدار المصاب، زيارة رابط التشغيل يدويًا)انهيار علامة التبويب، وإنشاء Crashpad dump لعملية العرض (إعادة إنتاج مستقرة عدة مرات)
157.0.8103.51 (الإصدار المُصلَح)لا انهيار، ويُعرض نجاح الاختبار بشكل طبيعي

image-20261111144908770

حدود النطاق

  • هذا PoC يثير فقط تلف ذاكرة UAF (انهيار عملية العرض)، ولا يتضمن التحكم في تخطيط الكومة، أو إعادة استخدام كائن UAF، أو RCE، أو الهروب من الـ sandbox.
  • ملف التشغيل مأخوذ من regression test المرفق بـ CL الإصلاح الرسمي من Chromium.

المراجع

  • إعلان Chrome Releases
  • Chromium issue 582442907
  • commit الإصلاح (مرآة GitHub)
  • سجل CVE الرسمي

لأغراض البحث الأمني المصرّح به والتعليم فقط.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →