 tibbersv6/cve-2026-21440-poc-exp
إثبات مفهوم لاستغلال CVE-2026-21440، يتيح رفع الملفات وتنفيذ الأوامر عن بُعد على خوادم الويب بنظام ويندوز مع إعدادات مسارات حساسة مدمجة مسبقًا.

معلومات كاملة عن ثغرة CVE-2026-21440
📁 خطوات موجزة لاستخدام سكربت PoC الخاص بـ CVE-2026-21440
تثبيت المتطلبات python -m pip install --upgrade pip
تشغيل الاختبار python CVE-2026-21440-code.py -h
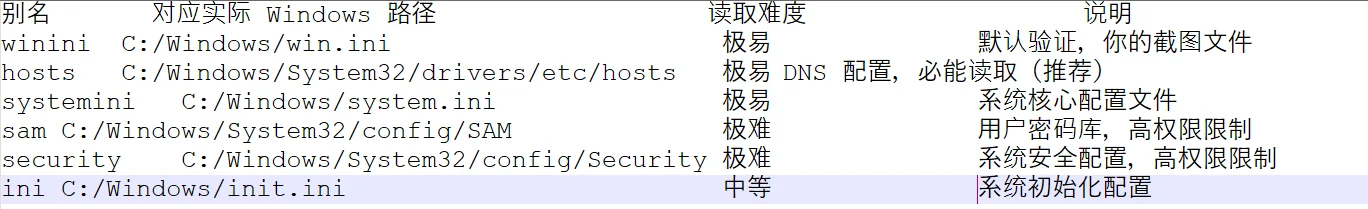
يحتوي على 6 مسارات حساسة مسبقة الإعداد (استدعاء مباشر عبر -s دون كتابة مسارات طويلة)
مرجع سريع للمعلمات الأساسية (نسخة جدولية، واضحة وسهلة الفهم)
| المعامل | إلزامي / اختياري | الوظيفة الأساسية | مثال على هدفك |
|---|---|---|---|
| -u/--url | إلزامي | عنوان URL الأساسي للهدف (هدف لقطة الشاشة الخاص بك، ثابت لا يتغير) | -u http://172.17.10.12:2324 |
| -s/--select | اختياري | اختيار مسار حساس مدمج (6 مسارات مسبقة الإعداد، أدخل الاسم المستعار مباشرة دون كتابة المسار الكامل) | -s hosts、-s systemini |
| -f/--file | اختياري | مسار ملف تحقق مخصص (أولوية أعلى من -s، يتطلب كتابة مسار Windows كامل) | -f C:/Windows/System32/drivers/etc/protocols |
| --exploit | اختياري | تفعيل وضع استغلال الثغرة (رفع Shell + تنفيذ أوامر عن بُعد، المفتاح الأساسي لتصعيد الصلاحيات) | --exploit |
| --shell | إلزامي للاستغلال | مسار Windows الكامل لكتابة الـ Shell (يجب أن يكون في جذر الويب، وإلا فلن يمكن الوصول إليه) | --shell C:/phpstudy/WWW/shell.php |
| --pass | اختياري | كلمة مرور الاتصال بالـ Shell (مخصصة، الافتراضي: cve2026) | --pass myhack123 |
| --type | اختياري | نوع الـ Shell (متوافق مع بيئة Windows Web، الافتراضي php، ويمكن اختيار asp) | --type asp |
| --cmd | اختياري | أمر Windows المراد تنفيذه للاختبار (الافتراضي whoami، ويمكن اختيار ipconfig/dir وغيرها) | --cmd ipconfig |
إخلاء مسؤولية
يُقدَّم سكربت إثبات المفهوم الخاص بـ CVE-2026-21440 لأغراض التعليم والبحث واختبار الأمان المصرح به فقط.
❌ يمكنك استخدامه على: • الأنظمة التي تمتلكها • الأنظمة التي حصلت على إذن كتابي صريح لاختبارها
❌ لا يجوز لك استخدامه من أجل: • الوصول غير المصرح به إلى أي نظام • أي شكل من أشكال الأنشطة غير القانونية • الأغراض الخبيثة
لا يتحمل المؤلف والموزعون المسؤولية عن: • إساءة استخدام هذه الأداة • تلف الأنظمة • العواقب القانونية للاستخدام غير المصرح به
مهاجمة الأنظمة باستخدام هذا السكربت دون إذن يخالف قوانين معظم الدول (على سبيل المثال، قانون CFAA في الولايات المتحدة، وقانون إساءة استخدام الحواسيب في المملكة المتحدة).
باستخدامك لهذه الأداة فإنك توافق على: • تحمل المسؤولية الكاملة عن أفعالك • الامتثال لجميع القوانين المعمول بها
حافظ على الأخلاقيات. اختبر بمسؤولية. أبلغ الموردين عن الثغرات.






