Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/thorat-shubham/jxl_infotainment_cve-2025-69515
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقأمان الأجهزة وإنترنت الأشياءالفريق الأحمر
GitHub
مشاركة
thorat-shubham/jxl_infotainment_cve-2025-69515

JXL_Infotainment_CVE-2025-69515

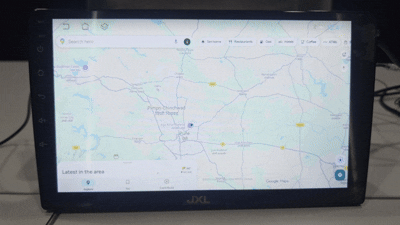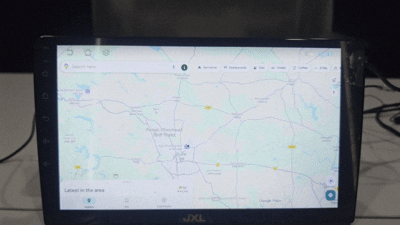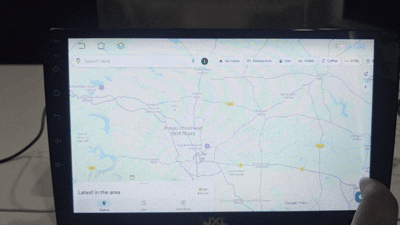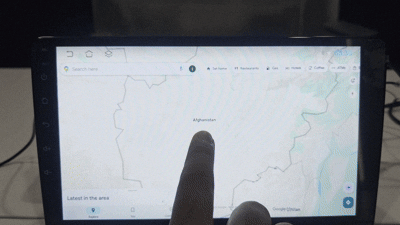
استغلال إثبات المفهوم لـ CVE-2025-69515 يُظهر التزييف الثابت لنظام تحديد المواقع العالمي (GPS) على وحدات الترفيه المعلوماتي أندرويد بحجم 9 بوصة من JXL عبر حقن إشارات قائم على SDR، دون أي فحص سلامة على مسار إدخال GNSS.

عرض المستودع
75منذ 7 أشهرلم تتم المراجعة بعد

CVE-2025-69515

اسم الهجوم

Attack


📂 تفاصيل إضافية

المنتج المتأثر

  • < JXL 9 بوصة مشغل Android Double Din للسيارة - إصدار Android 12.0 >

المكونات المتأثرة

  • وحدة استقبال GNSS / رقاقة GPS
  • وحدة الملاحة في نظام المعلومات والترفيه
  • إطار خدمات الموقع

متجه الهجوم

  • يمكن استهداف وحدة المعلومات والترفيه عن طريق بث إشارات GPS مزيفة باستخدام جهاز SDR. نظرًا لأن مسار إدخال GNSS يفتقر إلى التحقق من التكامل، فقد يقبل النظام إشارات مزيفة أقوى تُبث من مكان قريب، مما يتيح التلاعب بالموقع عن بُعد دون الحاجة إلى وصول مادي.

نقاط CVSS : 5.4

  • AV:A (مجاور): يجب أن يكون المهاجم في نطاق ترددات الراديو القريب لبث إشارات GPS مزيفة
  • AC:L (منخفض): لا توجد شروط معقدة تتجاوز إرسال الإشارة
  • PR:N (لا شيء): لا يتطلب مصادقة
  • UI:N (لا شيء): لا حاجة إلى تفاعل المستخدم
  • S:U (غير متغير): التأثير محدود على نظام المعلومات والترفيه
  • C:N (لا شيء): لا تأثير على سرية البيانات
  • I:L (منخفض): تأثير على التكامل (تم التلاعب ببيانات الموقع)
  • A:L (منخفض): تأثير على التوفر (تأثرت موثوقية الملاحة)

الاعتمادات

  • الباحث: Shubham S. Thorat
  • المنظمة: Payatu Security Consulting Pvt. Ltd.

📜 المراجع

  • CVE-2025-69515 تقرير

إثبات المفهوم

Demo GIF

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →