Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-27665 — إثبات مفهوم لاستغلال CVE-2024-27665، يوضح ثغرة XSS المخزنة في رفع ملفات المنهج الدراسي في Unifiedtransform، مع خطوات إعادة الإنتاج. | Kitploit
أدوات/GitHubGitHub/thirukrishnan/cve-2024-27665
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubthirukrishnan/cve-2024-27665

CVE-2024-27665

إثبات مفهوم لاستغلال CVE-2024-27665، يوضح ثغرة XSS المخزنة في رفع ملفات المنهج الدراسي في Unifiedtransform، مع خطوات إعادة الإنتاج.

عرض المستودع
1منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-27665

Unifiedtransform v2.X عرضة للبرمجة النصية عبر المواقع المخزنة (XSS) عبر ميزة تحميل الملفات في وحدة المنهج الدراسي.

المُورّد: https://github.com/changeweb/Unifiedtransform


إثبات الفرضية (PoC)

الخطوة 1: قم بتسجيل الدخول إلى التطبيق وانتقل إلى الوحدة الأكاديمية.

image

الخطوة 2: أنشئ الجلسة والفصل الدراسي والفصل والمادة من الوحدة الأكاديمية ببيانات عشوائية.

الخطوة 3: انتقل إلى وحدة المنهج الدراسي، واملأ التفاصيل المطلوبة وقم بتحميل ملف PDF مع حمولة XSS في حقل إدخال ملف المنهج الدراسي.

image

الخطوة 4: انتقل إلى الفصول الدراسية -> المنهج الدراسي وانقر على تنزيل.
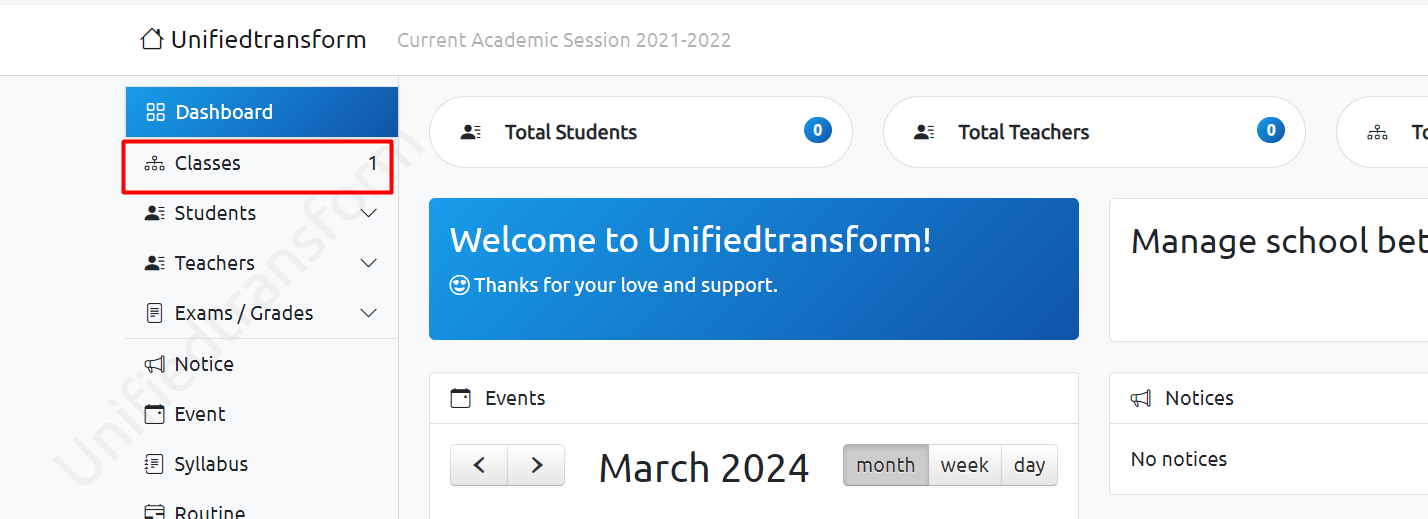
image image

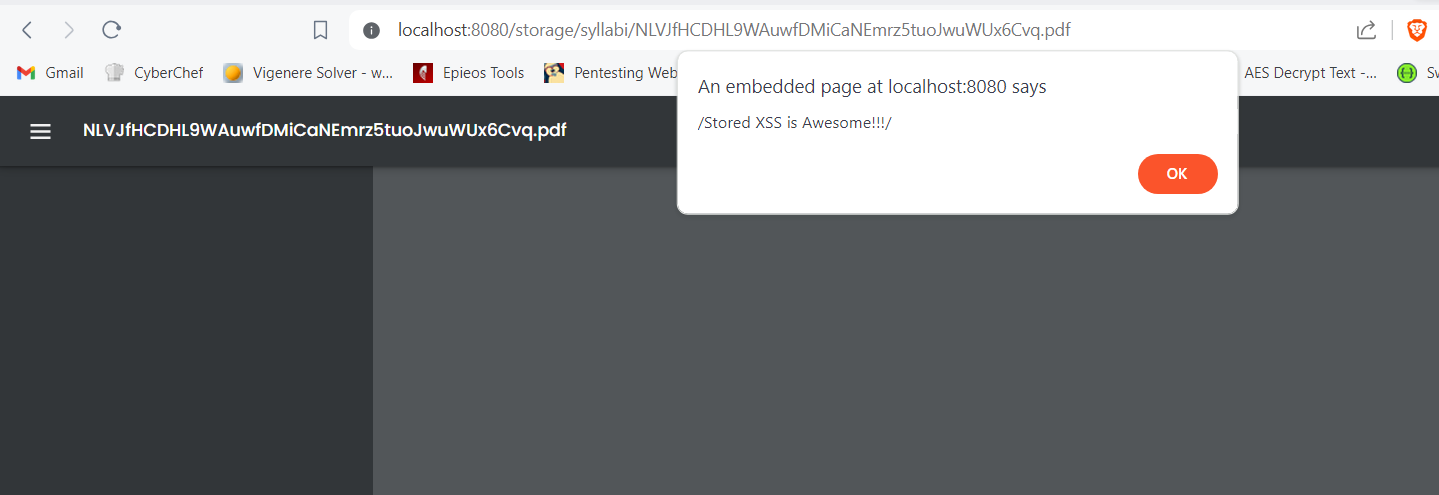
الخطوة 5: لاحظ تشغيل XSS!

image

تنزيل الأداة