
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-51403 — LiveHelperChat <=4.61 - ثغرة تخزين XSS عبر حقل الاسم المستعار للقب في تعيين القسم | Kitploit
أدوات/GitHubGitHub/thewhiteevil/cve-2025-51403
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubthewhiteevil/cve-2025-51403

CVE-2025-51403

LiveHelperChat <=4.61 - ثغرة تخزين XSS عبر حقل الاسم المستعار للقب في تعيين القسم

عرض المستودع
منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

عنوان الثغرة: LiveHelperChat <=4.61 - ثغرة تخزين نصوص برمجية عبر المواقع (XSS) عبر حقل الاسم المستعار لتعيين القسم

التاريخ: 09/06/2025

مؤلف الثغرة: Manojkumar J (TheWhiteEvil)

لينكد إن: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

الصفحة الرئيسية للبائع: https://github.com/LiveHelperChat/livehelperchat/

رابط البرنامج:

https://github.com/LiveHelperChat/livehelperchat/

الإصدار: <=4.61

الإصدار المُصحَّح: 4.61

الفئة: تطبيق ويب

تم الاختبار على: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51403

رابط الثغرة: https://github.com/Thewhiteevil/CVE-2025-51403

المرجع: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

يقوم مستخدم/مشغل ذو صلاحيات منخفضة بحقن حمولة JavaScript ضارة في حقل "الاسم المستعار" (Alias Nick) لتعيين القسم أثناء تعيين أو تحرير الوصول إلى القسم. عندما يقوم مستخدم ذو صلاحيات أعلى (مثل المسؤول أو المشغل) بتحرير حقل "الاسم المستعار" لتعيين القسم، يتم تنفيذ النص البرمجي المخزن في سياق متصفحه.

خطوات إعادة الإنتاج:

  1. سجل الدخول كمشغل.

  2. انتقل إلى صفحة إعدادات تعيين القسم الخاصة بك.

  3. في حقل "Alias Nick"، أدخل الحمولة التالية:

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51403/main/x" onerror="prompt(1);">

  4. احفظ التغييرات.

  5. أعد زيارة صفحة إعدادات تعيين القسم وقم بتحرير حقل Alias Nick، سيتم تنفيذ الثغرة (XSS).
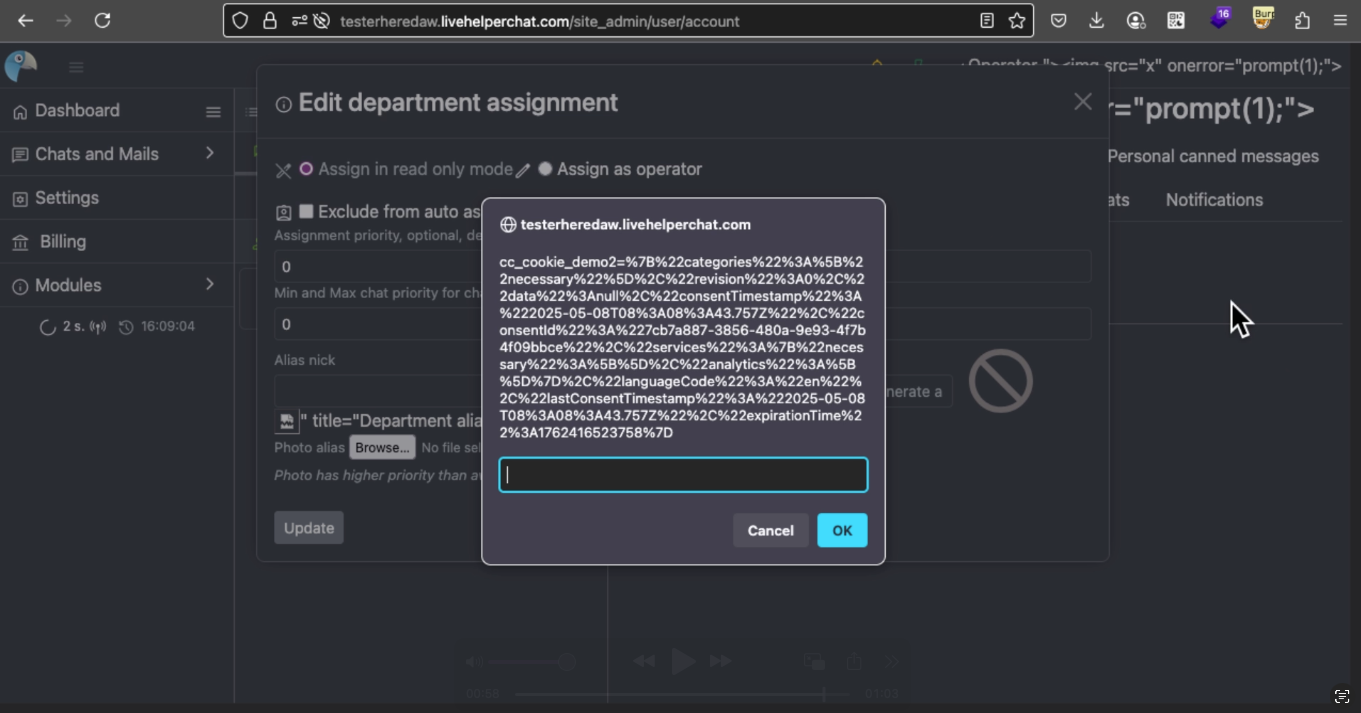
صورة
تنزيل الأداة