
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-51400 — LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) via Personal Canned Messages # التاريخ: 09/06/2025 | Kitploit
أدوات/GitHubGitHub/thewhiteevil/cve-2025-51400
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubthewhiteevil/cve-2025-51400

CVE-2025-51400

LiveHelperChat <=4.61 - Stored Cross Site Scripting (XSS) via Personal Canned Messages # التاريخ: 09/06/2025

عرض المستودع
37منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

عنوان الاستغلال: LiveHelperChat <=4.61 - تخزين إكس إس إس عبر الرسائل الجاهزة الشخصية

التاريخ: 09/06/2025

مؤلف الاستغلال: Manojkumar J (TheWhiteEvil)

لينكد إن: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

الصفحة الرئيسية للمطور: https://github.com/LiveHelperChat/livehelperchat/

رابط البرنامج:

https://github.com/LiveHelperChat/livehelperchat/

الإصدار: <=4.61

الإصدار المصحح: 4.61

الفئة: تطبيق ويب

تم الاختبار على: Mac OS Sequoia 15.5, Firefox

CVE: CVE-2025-51400

رابط الاستغلال: https://github.com/Thewhiteevil/CVE-2025-51400

المرجع: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

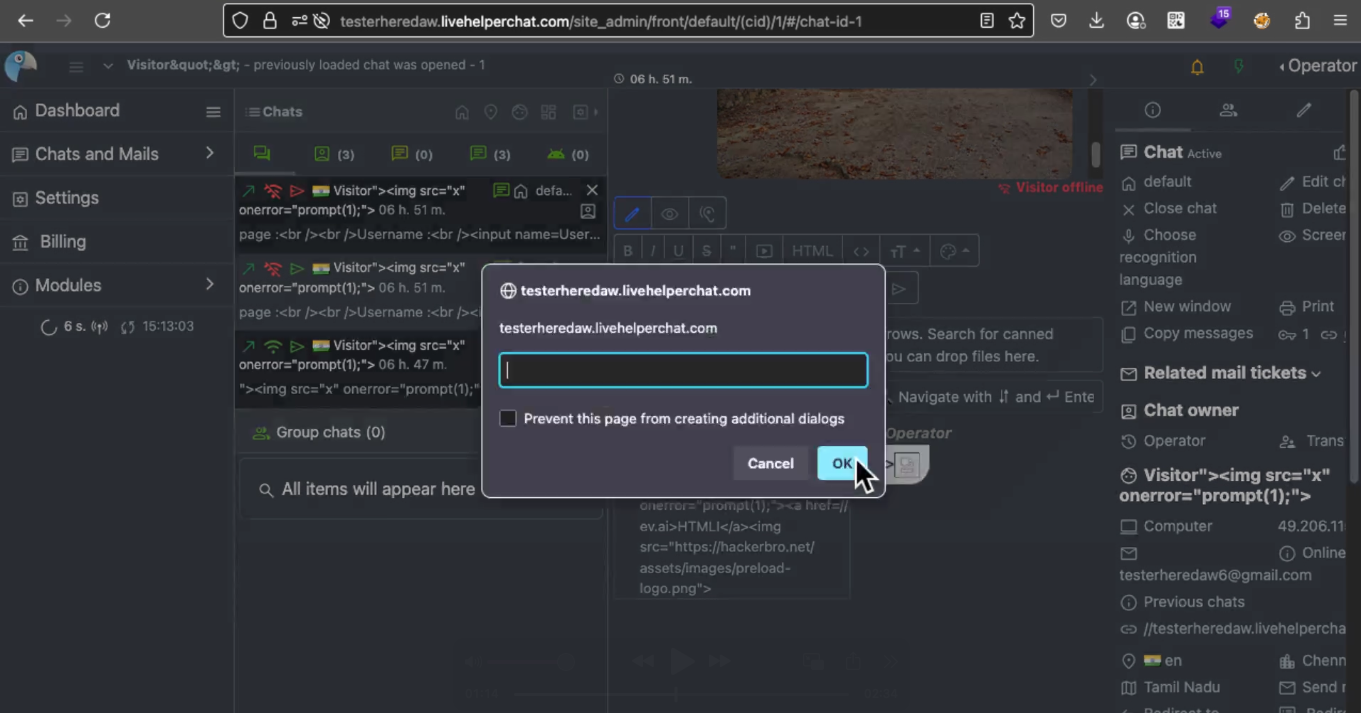
ثغرة تخزين XSS في الإصدار ≤ 4.61 من Live Helper Chat تسمح للمهاجمين بتنفيذ JavaScript تعسفي عن طريق حقن حمولة مصممة في الرسائل الجاهزة الشخصية. عندما يقوم مستخدم مسؤول أو مشغل بعرض الرسالة ويحاول إرسال رسائل جاهزة، يتم تنفيذ JavaScript المخزنة في سياق متصفحهم.

خطوات إعادة الإنتاج:

  1. قم بتسجيل الدخول كمشغل.

  2. انتقل إلى الرسائل الجاهزة الشخصية الخاصة بك.

  3. أنشئ رسالة جاهزة شخصية جديدة، وأدخل الحمولة التالية:

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51400/main/x" onerror="prompt(1);">

  4. احفظ التغييرات.

  5. حاول استخدام الرسالة الجاهزة الشخصية، سيتم تنفيذ XSS.
    صورة
تنزيل الأداة






