


نظرة عامة
Sooty هي أداة تم تطويرها بهدف مساعدة محللي SOC في أتمتة جزء من سير عملهم. أحد أهداف Sooty هو إجراء أكبر عدد ممكن من الفحوصات الروتينية، مما يتيح للمحلل وقتًا أطول للتحليل العميق في نفس الإطار الزمني. يمكن العثور على تفاصيل حول العديد من ميزات Sooty أدناه.
Sooty مدعوم الآن بفخر من Tines.com! منصة SOAR لفرق الأمن المؤسسي.
المحتويات
يمكن لـ Sooty حالياً:
- تنقية عناوين URL لتكون آمنة للإرسال في البريد الإلكتروني
- إجراء بحث DNS عكسي وعادي
- إجراء فحوصات السمعة من:
- تحديد ما إذا كان العنوان ضارًا محتملاً، مستخدمًا للبريد العشوائي، روبوتات الويب:
- التحقق مما إذا كان عنوان IP هو عقدة خروج TOR
- فك تشفير عناوين URL من Proofpoint، وعناوين URL المشفرة بـ UTF-8، وعناوين Office SafeLink URL، وسلاسل Base64، وكلمات مرور Cisco7.
- الحصول على تجزئات الملفات ومقارنتها مع VirusTotal (راجع المتطلبات)
- إجراء استعلامات WhoIs
- التحقق من أسماء المستخدمين وعناوين البريد الإلكتروني على HaveIBeenPwned لمعرفة ما إذا حدث اختراق. (راجع المتطلبات)
- تحليل بسيط للبريد الإلكتروني لاستخراج عناوين URL وعناوين البريد الإلكتروني ومعلومات الرأس.
- استخراج عناوين IP من رسائل البريد الإلكتروني.
- توسيع عناوين URL المختصرة من خدمات خارجية. (محدود بـ 10 طلبات في الساعة)
- الاستعلام URLScan.io عن تقارير السمعة.
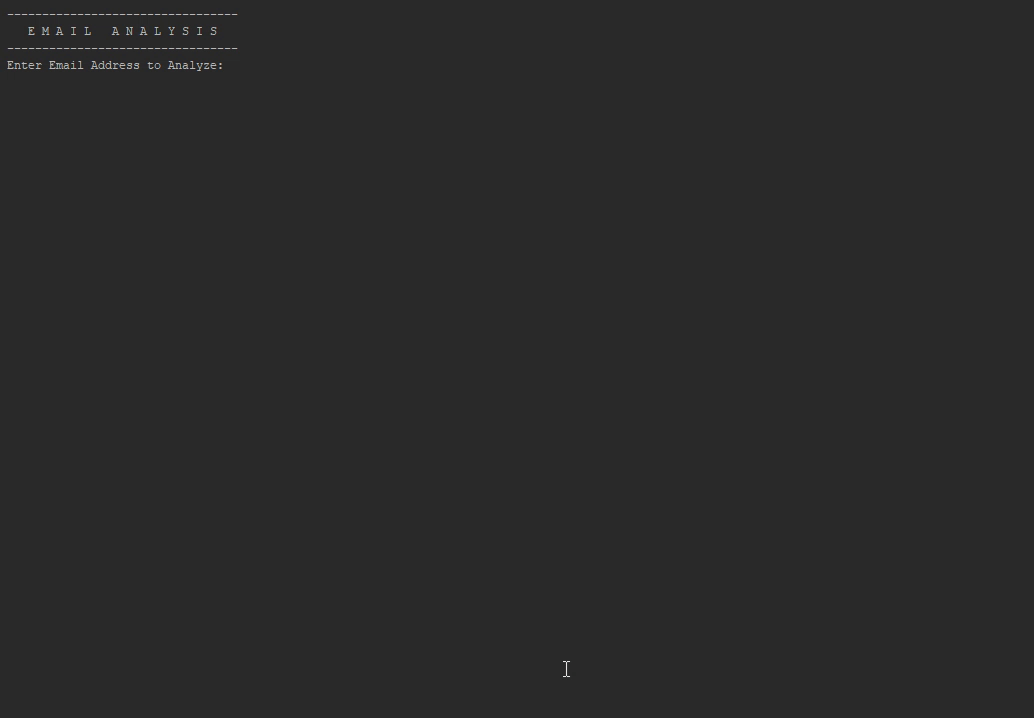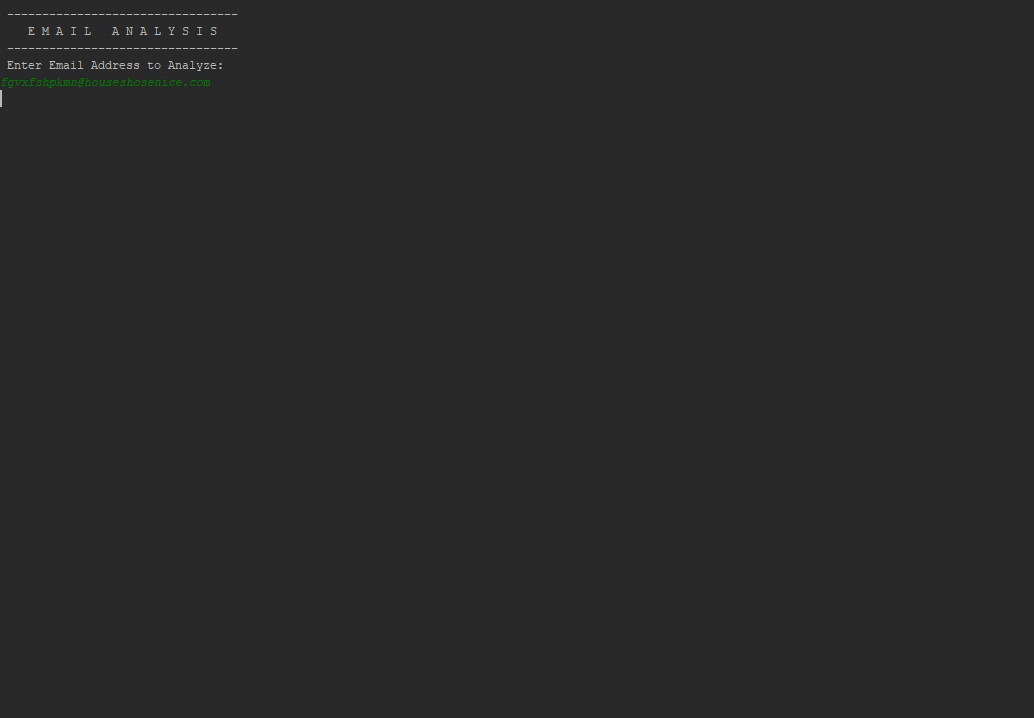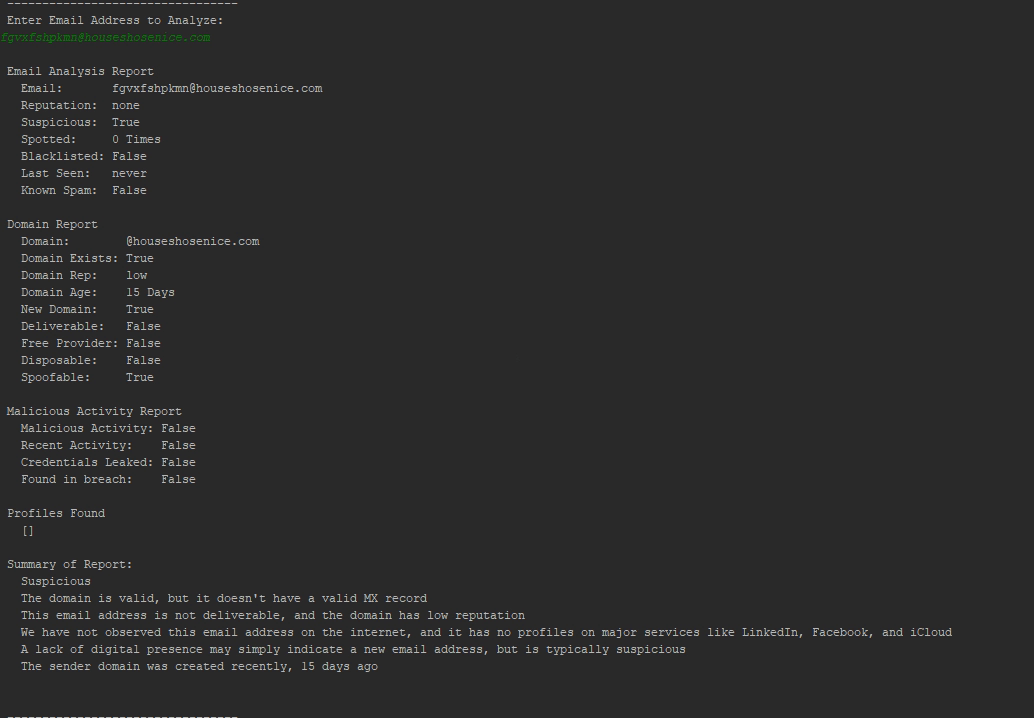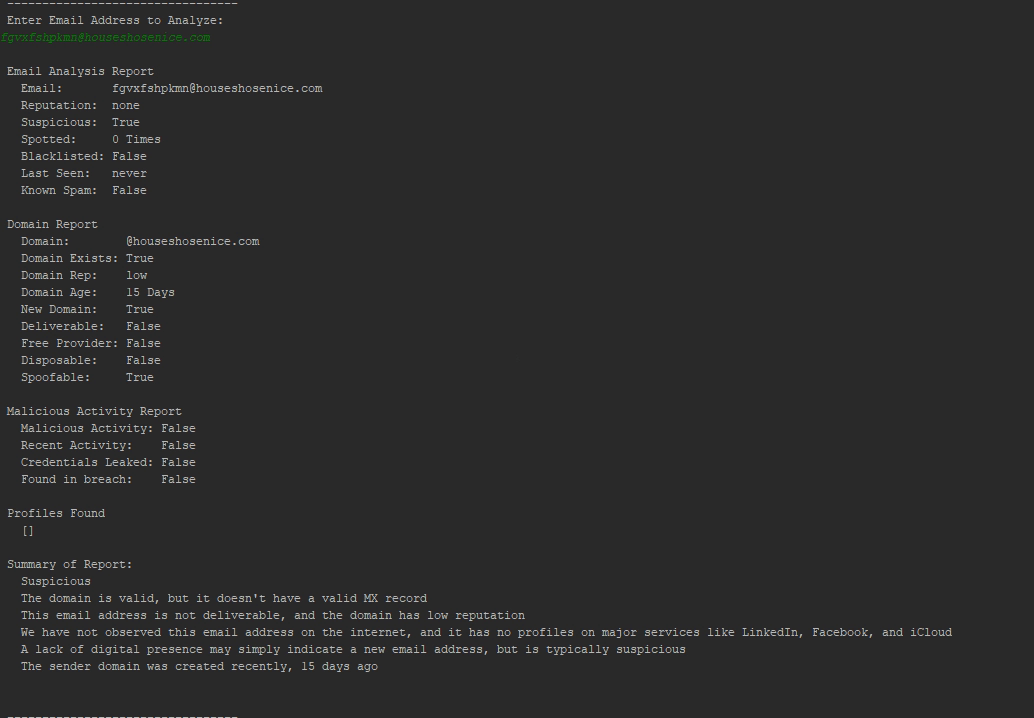
- تحليل عناوين البريد الإلكتروني للأنشطة الضارة المعروفة والإبلاغ عن سمعة النطاق باستخدام EmailRep.io
- إنشاء قوالب بريد إلكتروني ديناميكية يمكن استخدامها كأساس للاستجابة لفرز التصيد. (.msg فقط، .eml قادمة في تحديث مستقبلي)
- إجراء إثراء تحليلي لرسائل التصيد باستخدام قاعدة بيانات HaveIBeenPwned، ويمكنه تحديد ما إذا كان عنوان البريد الإلكتروني قد تم اختراقه في الماضي ومتى وأين حدث الاختراق. (يتطلب مفتاح API).
- إرسال عناوين URL إلى PhishTank. (راجع المتطلبات)
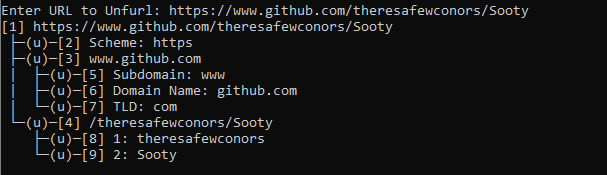
- Unfurl عناوين URL عبر إصدار CLI من Unfurl.
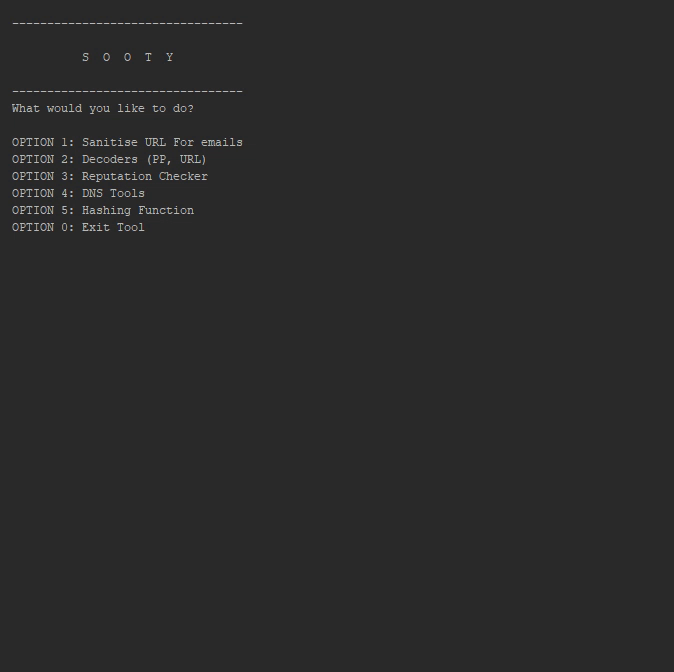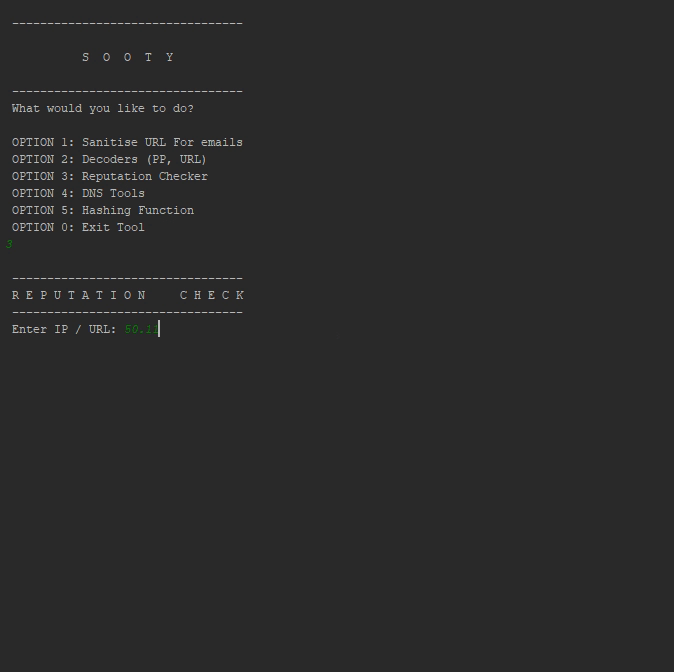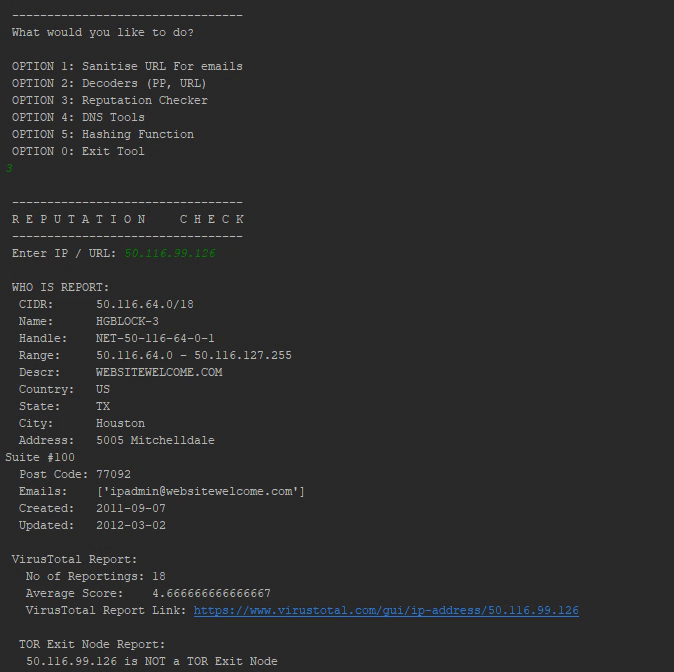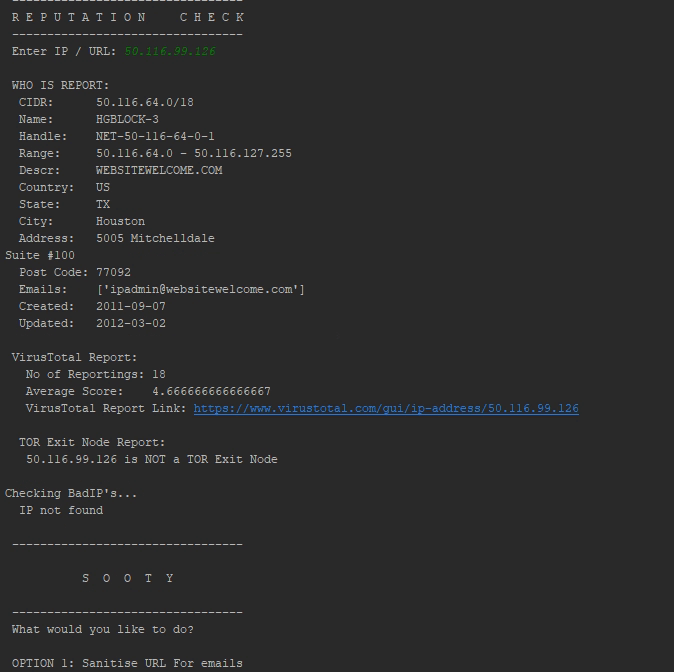
- انظر أدناه للحصول على قائمة كاملة وتخطيط الأدوات المتاحة حالياً:
└── Main Menu
   ├── Sanitize URL's for use in emails
   |  └── URL Sanitizing Tool
   ├── Decoders
   |   ├── ProofPoint Decoder
   |   ├── URL Decoder
   |   ├── Office Safelinks Decoder
   |   ├── URL Unshortener
   |   ├── Base 64 Decoder
   |   ├── Cisco Password 7 Decoder
   |   └── Unfurl URL
   ├── Reputation Checker
   |   └── Reputation Checker for IP's, URL's or email addresses
   ├── DNS Tools
   |   ├── Reverse DNS Lookup
   |   ├── DNS Lookup
   |   └── WhoIs Lookup
   ├── Hashing Functions
   |   ├── Hash a File
   |   ├── Hash a Text Input
   |   ├── Check a hash for known malicious activity
   |   └── Hash a file and check for known malicious activity
   ├── Phishing Analysis
   |   ├── Analyze an Email
   |   ├── Analyze an email address for known malicious activity
   |   ├── Generate an email template based on analysis
   |   ├── Analyze a URL with Phishtank
   |   └── HaveIBeenPwned Lookup
   ├── URL Scan
   |   └── URLScan.io lookup
   ├── Extra's
   |   ├── About
   |   ├── Contributors
   |   ├── Version
   |   ├── Wiki
   |   └── Github Repo
   └── Exit
المتطلبات والتثبيت
- Python 3.x
- قم بتثبيت جميع التبعيات من ملف requirements.txt.
pip install -r requirements.txt
- قم بتشغيل الأداة بالانتقال إلى الدليل الرئيسي وتنفيذ
python Sooty.py، أو ببساطة Sooty.py
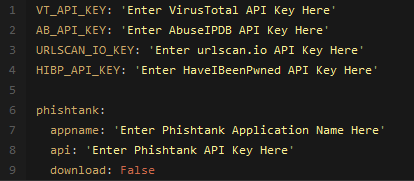
- هناك حاجة إلى عدة مفاتيح API للحصول على الوظائف الكاملة لـ Sooty. ومع ذلك، ستظل الأداة تعمل بدون هذه المفاتيح، ولكن بدون الوظائف الإضافية التي توفرها. الروابط موجودة أدناه:
- استبدل المفتاح المقابل في ملف
example_config.yaml، وأعد تسمية الملف إلى config.yaml، مثال التخطيط أدناه:
- لدعم PhishTank، يلزم أيضًا اسم تطبيق فريد كحقل إضافي. قم بتحديث ملف
config.yaml باسمك الفريد.
الإطلاق مع Docker
- docker build -t sooty . && docker run --rm -it sooty
التطوير
هل تريد المساهمة؟ رائع!
مساهمات الكود
- إذا كنت ترغب في العمل على ميزة، اترك تعليقًا في صفحة المشكلات وسأقوم بتعيينك إليها.
- تحت علامة التبويب "المشاريع" توجد قائمة بالميزات التي تنتظر البدء / الإكمال.
- يجب أن تتم جميع تعديلات الكود أو التحسينات أو الإضافات من خلال طلب سحب.
- بعد المراجعة والدمج، ستتم إضافة المساهمين إلى ملف ReadMe.
وجدت خطأ؟ أرني!
 theresafewconors/sooty

