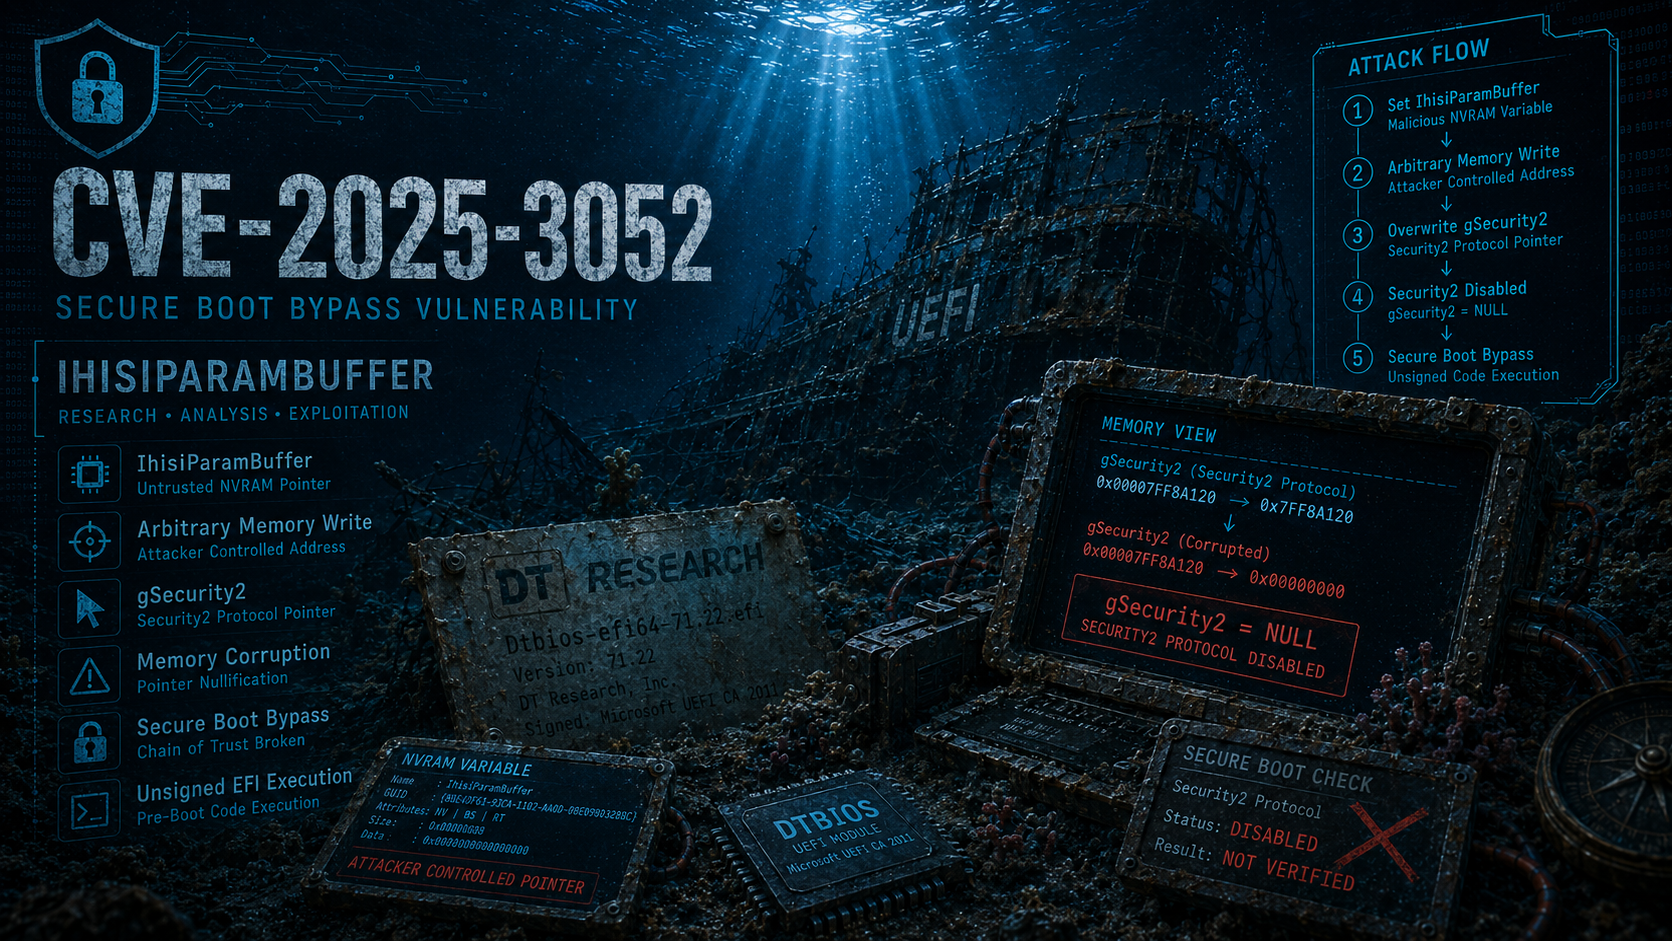

بحث حول CVE-2025-3052، وهي ثغرة أمنية في برنامج Insyde الثابت (firmware) تكشف عن قدرة كتابة عشوائية قادرة على تعديل مؤشرات حساسة أمنيًا.

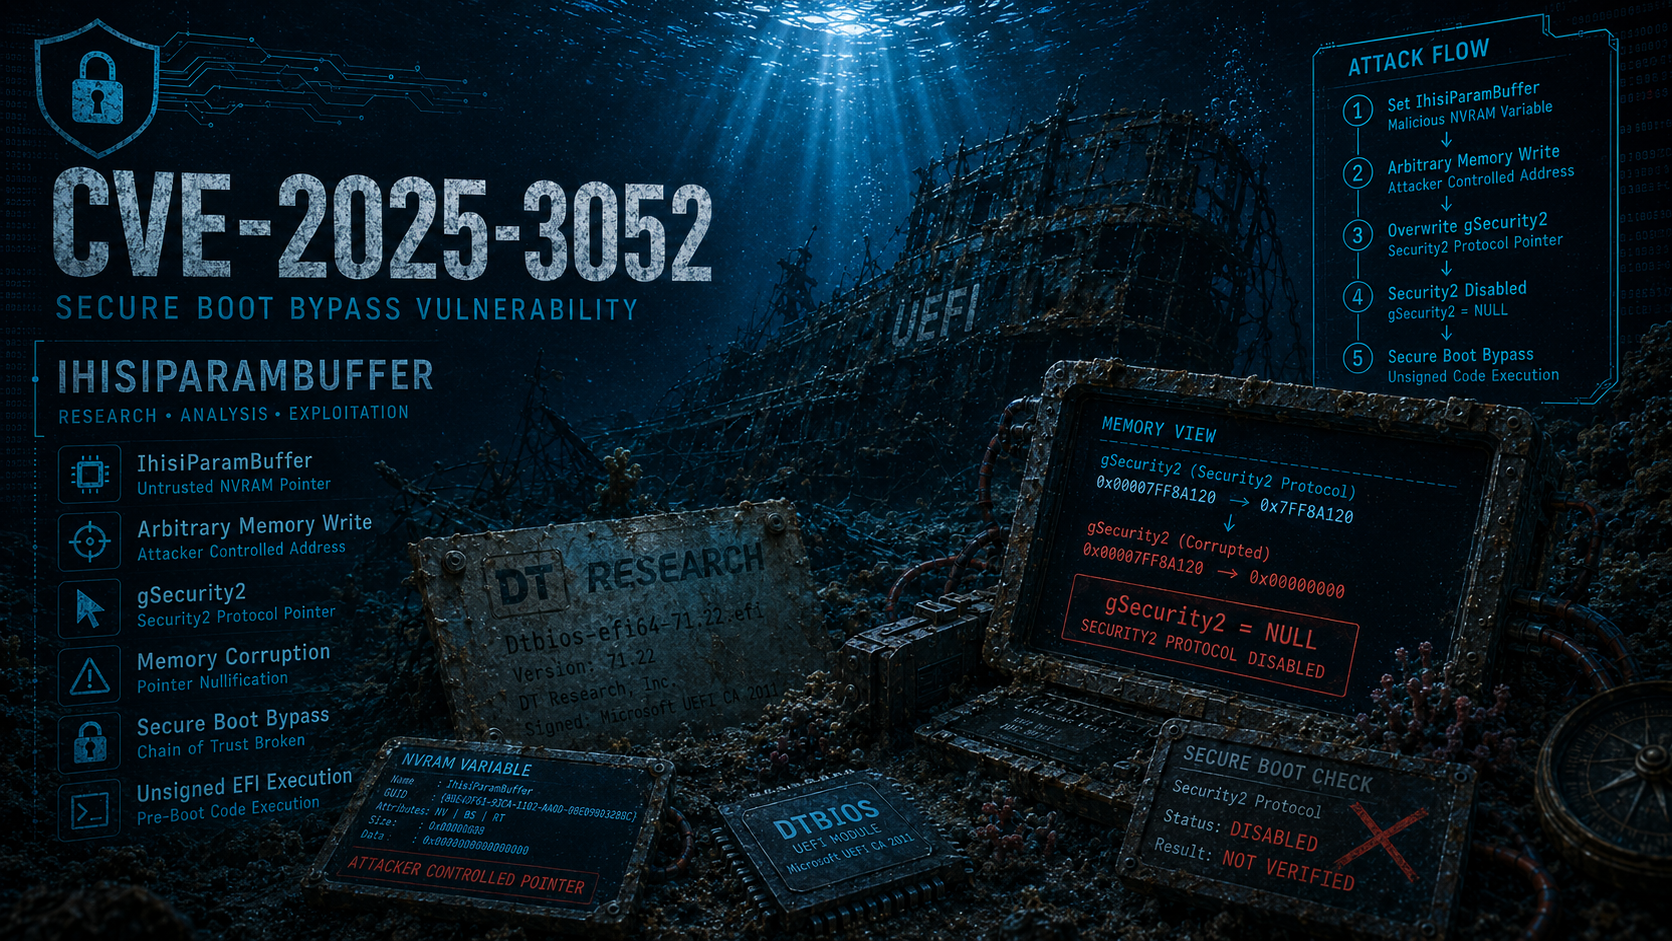
يُركّز هذا المستودع المواد البحثية المتعلقة بـ CVE-2025-3052، وهي ثغرة فساد ذاكرة في وحدة UEFI موقّعة بشهادة Microsoft الخاصة بطرف ثالث، تتيح للمهاجم إفساد بنى البرامج الثابتة الحساسة أمنيًا، وتعطيل فرض Secure Boot، وتنفيذ تعليمات برمجية عشوائية غير موقّعة قبل تحميل نظام التشغيل. يتضمن تحليلًا تقنيًا للسبب الجذري وتقنية الاستغلال، وملفات ثنائية حقيقية وتعليمية قابلة للاستغلال، ووثائق داعمة تهدف إلى مساعدة الباحثين على فهم هذه الفئة من الثغرات وإعادة إنتاجها والتجريب بها.
تم اكتشاف CVE-2025-3052 في الأصل والإفصاح عنه بمسؤولية من قبل فريق أبحاث Binarly. المراجع الرسمية والمجتمعية:
يتضمن هذا المستودع ملفين ثنائيين قابلين للاستغلال، مُقدَّمين بأهداف بحثية وتعليمية مختلفة.
يمثّل هذا الملف الثنائي الثغرة كما كانت موجودة في الواقع.
CVE-2025-3052 هي ثغرة تجاوز Secure Boot تؤثر على أنظمة UEFI، ناتجة عن التعامل غير الآمن مع بيانات مسترجعة من متغير NVRAM داخل تطبيق UEFI موقّع. تتيح الثغرة للمهاجم إفساد بنى البرامج الثابتة الحساسة أمنيًا أثناء عملية الإقلاع، مما يكسر سلسلة الثقة في UEFI فعليًا ويمكّن من تنفيذ تعليمات برمجية غير موقّعة قبل تحميل نظام التشغيل.
ما يجعل هذه الثغرة ذات تأثير بالغ ليس فقط طبيعة العلّة نفسها، وهي بدائية فساد الذاكرة، بل السياق الذي توجد فيه: وحدة UEFI موقّعة بشهادة UEFI الخاصة بطرف ثالث من Microsoft، وموثوقة افتراضيًا على الغالبية العظمى من الأنظمة الحديثة. ونتيجة لذلك، يحدث الاستغلال في واحدة من أبكر وأكثر مراحل التنفيذ امتيازًا في المنصة، قبل ضوابط الأمان على مستوى نظام التشغيل.
Secure Boot هو ميزة أمان أساسية في UEFI مصممة لفرض سلسلة الثقة في المنصة من البرامج الثابتة إلى نظام التشغيل. غرضه الأساسي هو منع مكونات الإقلاع غير المصرّح بها أو الخبيثة، مثل bootkits، من التنفيذ أثناء عملية الإقلاع.
على مستوى عالٍ، يعمل Secure Boot بالتحقق التشفيري من الملفات التنفيذية لـ UEFI قبل السماح بتشغيلها. يُجرى هذا التحقق باستخدام قاعدتي بيانات تحتفظ بهما البرامج الثابتة:
يُسمح لتطبيق UEFI بالتنفيذ إذا تحقق أحد الشرطين:
افتراضيًا، تأتي معظم الأنظمة موثوقة بالشهادات التالية في db:
تم توقيع الوحدات القابلة للاستغلال المرتبطة بـ CVE-2025-3052 باستخدام شهادة Microsoft Corporation UEFI CA 2011. ولأن هذه الشهادة موثوقة على نطاق واسع عبر المصنّعين والمنصات، يمكن لأي تطبيق موقّع بها أن يُنفَّذ على معظم أنظمة UEFI دون تفاعل المستخدم. تضخّم هذه الثقة الواسعة تأثير أي ثغرة داخل مثل هذه الوحدة بشكل كبير، إذ تتجاوز فعليًا ضمانات الحماية المقصودة من Secure Boot.
اكتُشفت وحدة UEFI القابلة للاستغلال في البداية أثناء تحليل واسع النطاق للملفات الثنائية لـ UEFI المرفوعة إلى مستودعات البرمجيات الخبيثة العامة، وأبرزها VirusTotal. وبينما حدث أول إرسال علني للوحدة في نوفمبر 2024، كشف فحص توقيع Authenticode الخاص بها أنها وُقّعت في وقت مبكر يعود إلى أكتوبر 2022، مما يشير إلى أن الملف الثنائي ربما كان متداولًا لفترة طويلة قبل اكتشافه.
كان اسم الملف الأصلي الملاحظ أثناء التحليل هو Dtbios-efi64-71.22.efi. وقد أشار فحص السلاسل المضمّنة وبيانات الشهادة الوصفية وسلوك الملف بقوة إلى أن الوحدة طُوّرت بواسطة DT Research, Inc، وهو مصنّع متخصص في أجهزة الحوسبة المتنقلة المتينة.
كشفت الهندسة العكسية الإضافية أن الوحدة هي أداة لتفليش BIOS، مصممة لقراءة صورة برنامج ثابت من القرص وكتابتها إلى ROM الخاص بالنظام. ورغم أنها كانت مخصصة في الأصل لأجهزة DT Research، فإن الوحدة ليست مقيّدة بمنصة محددة ويمكنها التنفيذ على أي نظام يثق بشهادة UEFI الخاصة بطرف ثالث من Microsoft.
كان من الأدلة الحاسمة أثناء الاستطلاع وجود متغير NVRAM المسمى IhisiParamBuffer. يرتبط هذا المتغير ارتباطًا وثيقًا بتطبيقات البرامج الثابتة القائمة على Insyde، وقد كان متورطًا سابقًا في ثغرات أخرى أفصحت عنها Binarly (مثل BRLY-2022-023 وBRLY-2023-005). وقد أشار وجوده فورًا إلى فئة محتملة من المشكلات المتعلقة بـ NVRAM.
يكمن السبب الجذري لـ CVE-2025-3052 في الاستخدام غير الآمن لبيانات مقروءة من متغير NVRAM دون التحقق منها. وتحديدًا:
ونتيجة لذلك، يكتسب المهاجم القادر على التحكم في متغير IhisiParamBuffer القدرة على التأثير في مكان حدوث عمليات الكتابة هذه في الذاكرة. ورغم أن بدائية الكتابة مقيّدة إلى حد ما، إذ تتيح عادةً كتابة أصفار أو ثوابت صغيرة إلى عنوان عشوائي، فإنها لا تزال قوية بما يكفي لإفساد حالة البرامج الثابتة الحرجة.
