
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-39459 — تصعيد الامتيازات دون مصادقة | Kitploit
أدوات/GitHubGitHub/thebl4ckph4nt0m/cve-2025-39459
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubthebl4ckph4nt0m/cve-2025-39459

CVE-2025-39459

تصعيد الامتيازات دون مصادقة

عرض المستودع
1117منذ 8 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-39459

Real Estate 7 <= 3.5.2 - تصعيد الامتيازات غير المصادق عليه
🧨 CVE-2025-39459 — Real Estate 7 (<= 3.5.2) تصعيد الامتيازات غير المصادق عليه

Nxploited

📌 نظرة عامة

يحتوي هذا المستودع على أداة إثبات المفهوم بلغة بايثون لـ CVE-2025-39459، والتي تؤثر على قالب ووردبريس Real Estate 7 في الإصدارات <= 3.5.2.

تسمح الثغرة الأمنية لمهاجم غير مصادق عليه بتسجيل مستخدم جديد ورفع صلاحياته إلى مسؤول، مما يؤدي إلى السيطرة الكاملة على الموقع.

  • المنتج: Real Estate 7 (قالب ووردبريس)
  • الثغرة: تصعيد الامتيازات غير المصادق عليه
  • الإصدارات المتأثرة: <= 3.5.2
  • CVE: CVE-2025-39459
  • CVSS: 9.8 (حرجة)

⚙️ آلية العمل (مستوى عالٍ)

يقوم النص البرمجي بما يلي:

  1. يقرأ الأهداف من ملف (افتراضي: list.txt)
  2. لكل هدف، يطلب صفحة التسجيل لاستخراج nonce (ct_register_nonce)
  3. يرسل طلبًا مخصصًا إلى wp-admin/admin-ajax.php (action=ct_add_new_member) مع:
    • اسم مستخدم/بريد إلكتروني عشوائي
    • كلمة مرور ثابتة (افتراضية: xplpass)
    • دور مسؤول محدد في الحمولة
  4. إذا نجح الاستغلال، تُحفظ بيانات الاعتماد المنشأة في success_results.txt
  5. تُكتب استجابات التصحيح في debug_responses/ لاستكشاف الأخطاء والتحقق

🧰 الميزات

  • مسح/استغلال متعدد الخيوط (قابل للتعديل)
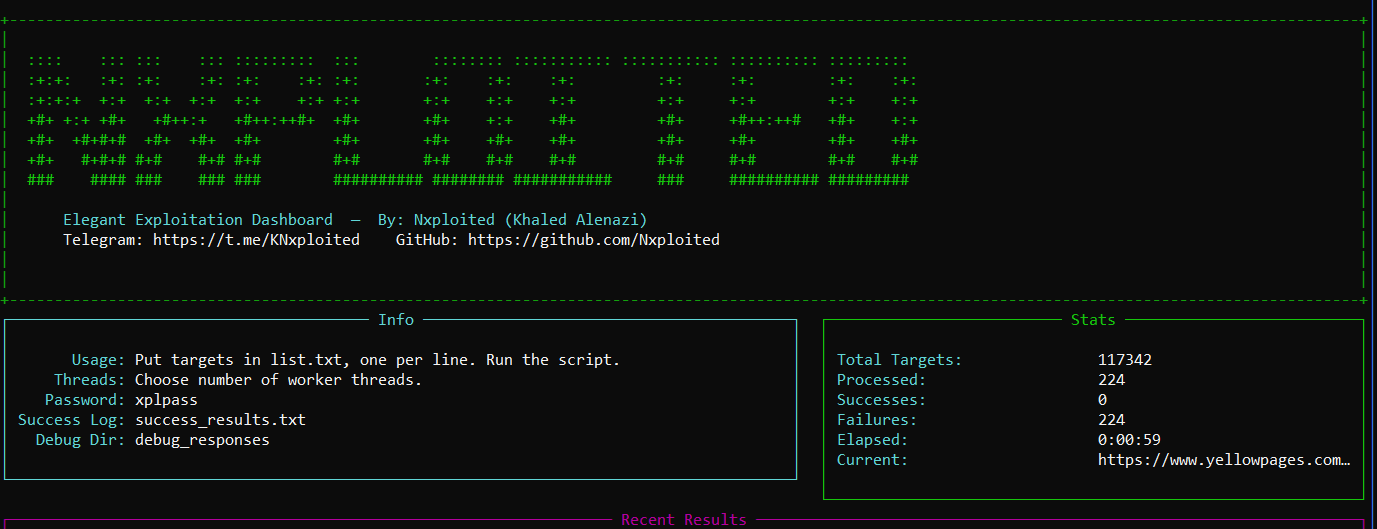
  • لوحة تحكم نظيفة تعتمد على Rich:
    • إحصائيات الإجمالي/المعالج/النجاح/الفشل
    • الهدف الحالي
    • جدول النتائج الحديثة
  • استخراج nonce تلقائي
  • توليد تلقائي لبيانات الاعتماد (بادئة: Nxploited_####)
  • تسجيل المخرجات:
    • success_results.txt للضربات الناجحة
    • debug_responses/ لاستجابات الخادم الملتقطة

✅ المتطلبات

  • موصى به بايثون 3.9+
  • التبعيات:
    • requests
    • urllib3
    • rich

التثبيت:

pip install -r requirements.txt

إذا لم يكن لديك requirements.txt، قم بالتثبيت مباشرة:

pip install requests urllib3 rich

🚀 الاستخدام

1) تحضير الأهداف

أنشئ list.txt (هدف واحد في كل سطر):

https://example.com
http://target.tld
target-without-scheme.com

ستقوم الأداة بإضافة http:// تلقائيًا إذا كان المخطط مفقودًا.

2) التشغيل

python3 CVE-2025-39459.py

سيُطلب منك:

  • اسم ملف الأهداف (افتراضي: list.txt)
  • عدد الخيوط (افتراضي: 10)

📁 ملفات المخرجات

  • success_results.txt
    يحتوي على الأهداف المستغلة وبيانات الاعتماد المنشأة بالشكل التالي:

    https://target | USER: Nxploited_1234 | PASS: xplpass | EMAIL: [email protected]
    
  • debug_responses/
    يخزن الردود الخام لكل هدف (مفيد عندما يكون nonce مفقودًا، أو فشل تحليل JSON، أو لم يكن القالب موجودًا).


🛠️ ملاحظات التهيئة

الإعدادات الافتراضية الرئيسية داخل النص البرمجي:

  • كلمة المرور: xplpass
  • بادئة اسم المستخدم: Nxploited
  • الخيوط الافتراضية: 10
  • الطلبات:
    • verify=False (تعطيل التحقق من TLS)
    • مهلة ~ 16s

إذا كنت بحاجة إلى ضبط السرعة/الثبات:

  • قلل عدد الخيوط للشبكات البطيئة
  • زد مهلة timeout إذا كانت الأهداف تستجيب ببطء

🔎 تفاصيل الثغرة الأمنية

Real Estate 7 <= 3.5.2 — تصعيد الامتيازات غير المصادق عليه

الوصف
قالب ووردبريس Real Estate 7 معرض لثغرة تصعيد الامتيازات في جميع الإصدارات حتى 3.5.2 وتضمنه. هذا يجعل من الممكن للمهاجمين غير المصادق عليهم رفع صلاحياتهم إلى صلاحيات المسؤول.

  • CVE: CVE-2025-39459
  • CVSS: 9.8 (حرجة)
  • بواسطة: Nxploited

⚠️ إخلاء مسؤولية

هذا المشروع مقدم لأغراض اختبار أمني تعليمي ومصرح به فقط.
أنت مسؤول عن الامتثال لجميع القوانين واللوائح المعمول بها.
لا تستخدم هذه الأداة ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها.
المؤلف(ون) لا يتحملون أي مسؤولية عن سوء الاستخدام أو الضرر الناجم عن هذه الأداة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




