 techupdate24/python-pillow-rce-cve-2026-112900
دليل شامل وسير عمل لدمج دورات Agile مع خطوط أنابيب DevOps CI/CD.

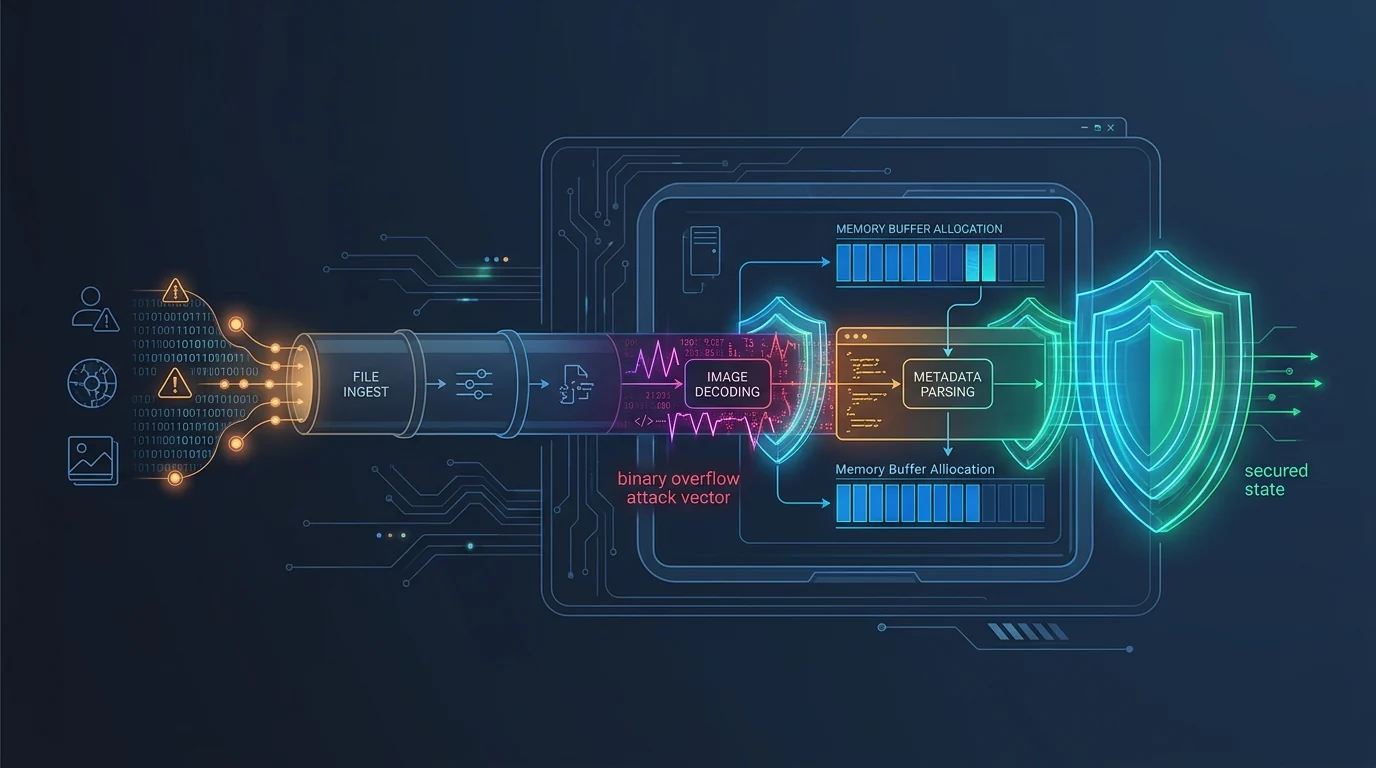
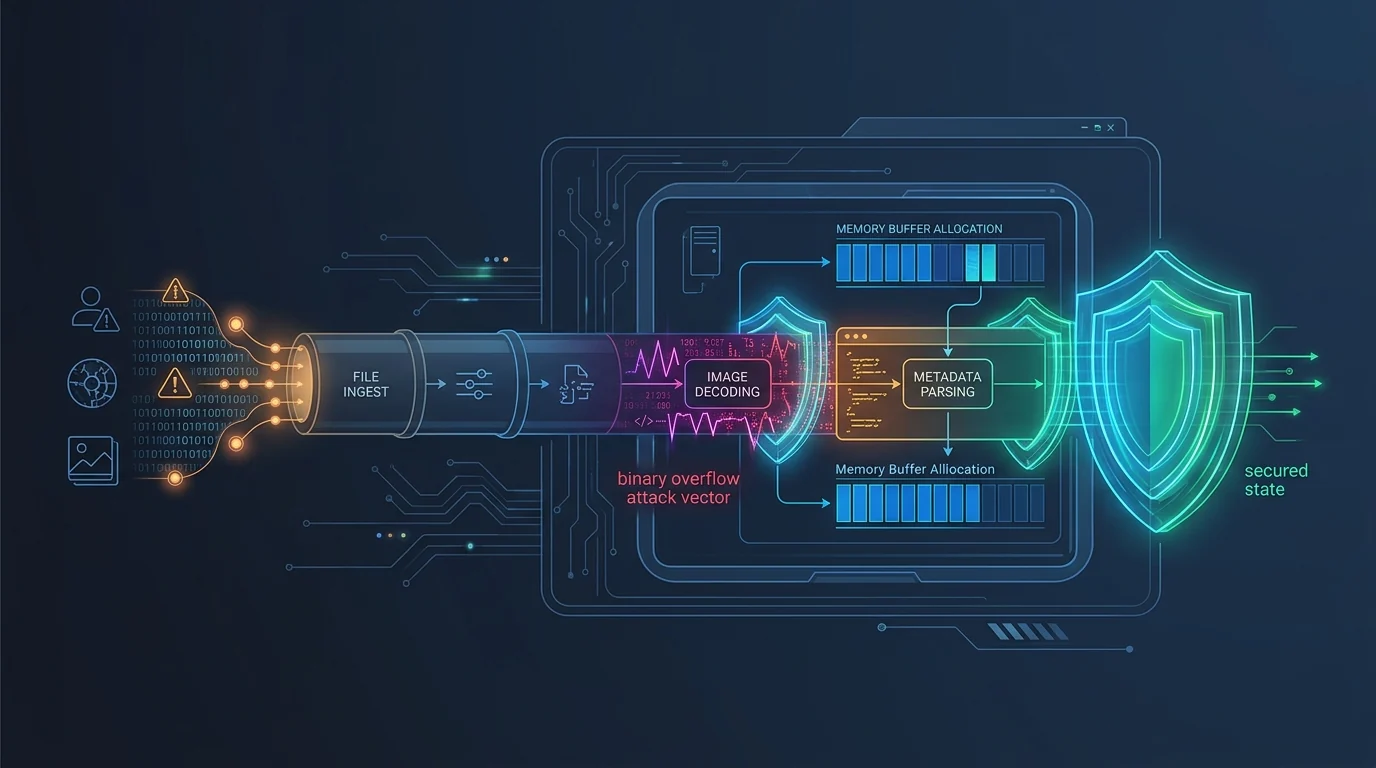
كشف باحثو الأمن عن ثغرة حرجة للتنفيذ عن بُعد للتعليمات البرمجية (RCE) مسجّلة تحت المعرّف CVE-2026-112900 في Pillow، مكتبة معالجة الصور الشائعة الاستخدام في Python. تنشأ الثغرة من التحقق غير السليم من المدخلات وإدارة مخزن الذاكرة المؤقت أثناء تحليل ملفات الصور، مما يتيح للمهاجمين عن بُعد غير المصادَق عليهم تحقيق تنفيذ تعليمات برمجية عشوائية عبر تزويد ملفات صور خبيثة مصممة خصيصًا.
يوضّح أحدث إشعار أمني للمطورين لدينا إصدارات المكتبة المتأثرة، وآلية الاستغلال عبر خطوط المعالجة الآلية، والتدابير الأساسية للترقية وتنقية المدخلات.
اقرأ التحليل التقني الأمني الكامل على بوابة الأمن الرسمية لدينا: Python Pillow RCE (CVE-2026-112900)






