
🛡️ CVE-2026-64638 - مجموعة تقييم أمان ووردبريس (CVSS 8.9) | عدة اختبار الاختراق لووردبريس 4.7.0-7.0.2. تتضمن تقييم الثغرات الأمنية ووحدات التحليل المتقدمة. 🐍 فحص آمن واستغلال، وضعان. مجموعة أدوات متقدمة للفريق الأزرق والأحمر الأفضل لعام 2026-64638، للاستخدام المصرح به فقط. ابقَ قانونيًا <3zd
 tc4dy/cve-2026-64638-poc-exploit



** للاستخدام الأخلاقي فقط – اختبار أمني مصرح به**
يوفر هذا المستودع أدوات للمتخصصين الأمنيين المصرح لهم، والفرق الزرقاء، ومختبري الاختراق فقط.
الوصول غير المصرح به إلى أنظمة الحاسوب غير قانوني بموجب CFAA (الولايات المتحدة)، وقانون إساءة استخدام الحاسوب (المملكة المتحدة)، وTCK 243/244 (تركيا)، وقوانين مماثلة في جميع أنحاء العالم.
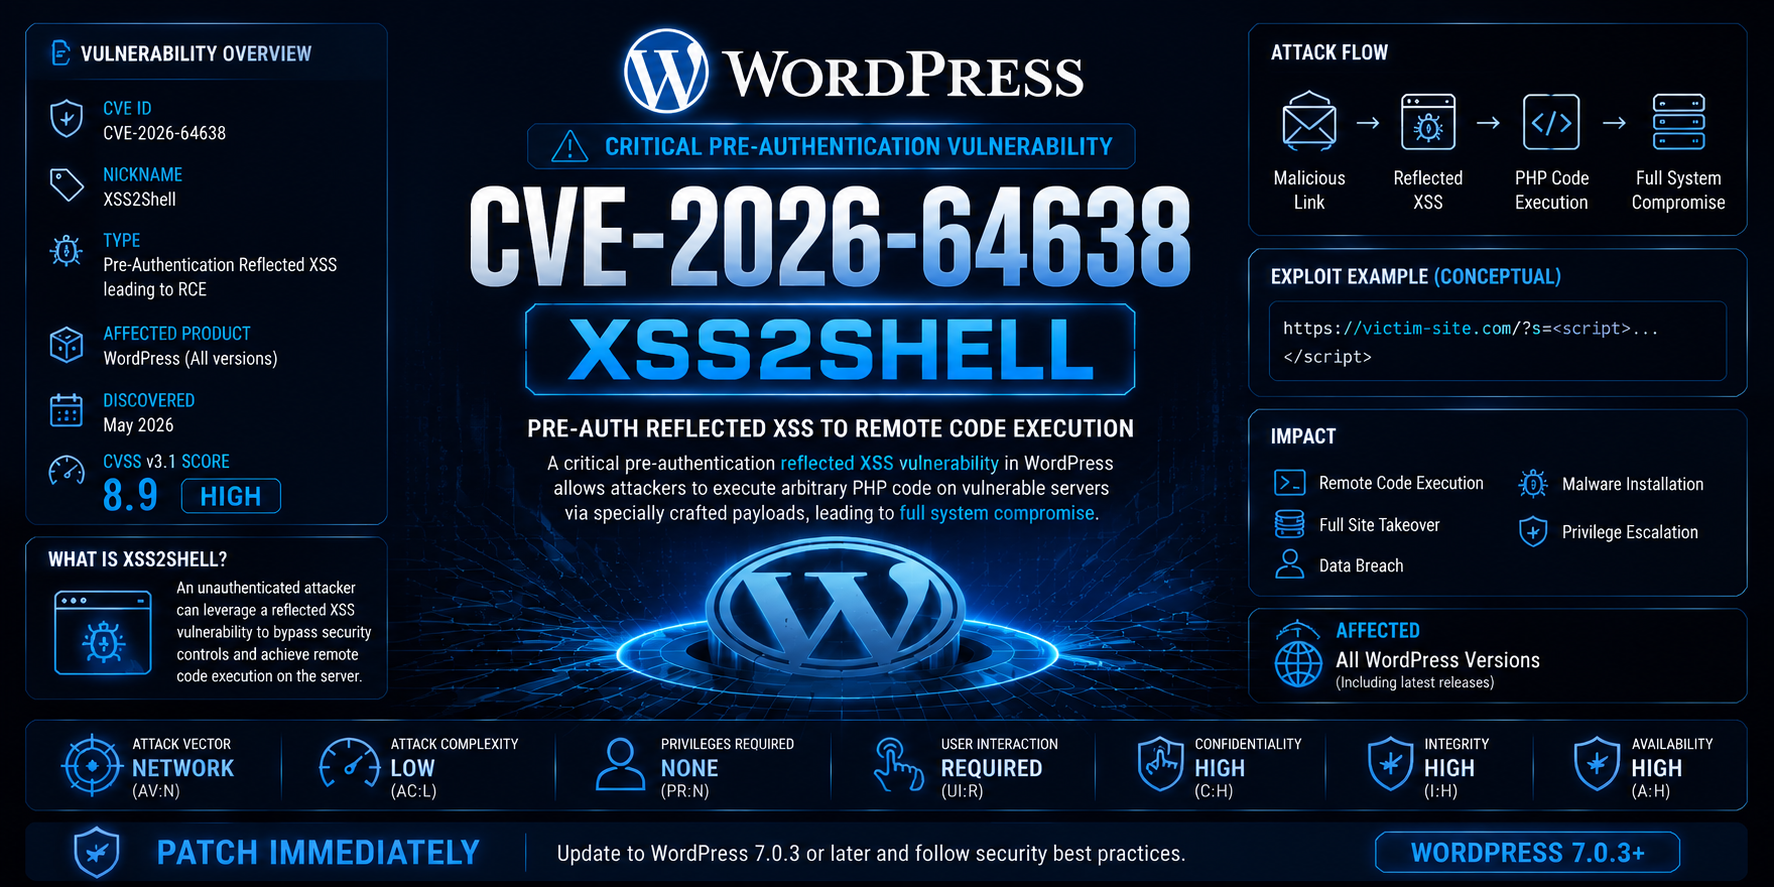
CVE‑2026‑64638 هي ثغرة XSS انعكاسية حرجة قبل المصادقة في نواة WordPress الإصدارات 4.7.0 حتى 7.0.2 تسمح للمهاجم بتصعيد هجوم XSS إلى تنفيذ تعليمات برمجية عن بُعد كامل (RCE) عبر ميزة كلمة مرور التطبيق.
strip_tags() في PHP و wp_kses_post() في WordPress بتحليل وسوم HTML بشكل مختلف، مما يسمح للمدخلات الخبيثة بتجاوز التعقيم.wp-login.php). عند فشل تسجيل الدخول، تنعكس الحمولة وتُنفذ في متصفح الضحية.| الأداة | الغرض | المستخدم المستهدف |
|---|---|---|
exploit.py | مجموعة أدوات استغلال كاملة مع reverse shell، والاستمرارية، وC2، وتصعيد الامتيازات، وتحليل الذاكرة الجنائي، وتفريغ قاعدة البيانات، واستخراج مفاتيح SSH، والمسح الجماعي. | الفرق الحمراء / مختبري الاختراق المصرح لهم |
safecheck.py | فاحص ثغرات غير تدخلي يكتشف انعكاس XSS ويقيّم الوضع الأمني دون تنفيذ أي حمولة خبيثة. ينشئ تقارير مفصلة. | الفرق الزرقاء / مدققو الأمان |
| الميزة | exploit.py | safecheck.py |
|---|---|---|
| اكتشاف الثغرة | [+] | [+] |
| اكتشاف إصدار WordPress | [+] | [+] |
| اكتشاف انعكاس XSS | [+] | [+] |
| التقاط كلمة مرور التطبيق | [+] | [-] |
| رفع الإضافة (RCE) | [+] | [-] |
| Reverse shell | [+] | [-] |
| C2 beaconing (HTTP/DNS/Telegram) | [+] | [-] |
| تصعيد الامتيازات | [+] | [-] |
| تحليل الذاكرة الجنائي | [+] | [-] |
| تفريغ قاعدة البيانات | [+] | [-] |
| استخراج مفاتيح SSH | [+] | [-] |
| طرق الاستمرارية | [+] | [-] |
| تدقيق رؤوس الأمان | [-] | [+] |
| فحص تعرض ملف التكوين | [-] | [+] |
| فحص سرد الدليل | [-] | [+] |
| فحص تعرض phpinfo | [-] | [+] |
| المسح الجماعي | [+] | [+] |
| دعم البروكسي | [+] | [+] |
| دعم Tor | [+] | [+] |
| نفق Ngrok | [+] | [-] |
| Shell تفاعلي | [+] | [-] |
| وضع غير تدخلي (آمن) | [-] | [+] |
| إخراج JSON / تقرير | [+] | [+] |
| السيناريو | الأداة الموصى بها |
|---|---|
| الفريق الأزرق – التحقق مما إذا كان تثبيت WordPress الخاص بك عرضة للثغرة | safecheck.py |
| التدقيق الأمني – تقييم ثغرات غير تدخلي | safecheck.py |
| الفريق الأحمر – اختبار اختراق مصرح به مع استغلال كامل | exploit.py |
| Bug Bounty – اختبار الإفصاح المسؤول | safecheck.py |
| المسح الجماعي – فحص أهداف متعددة بحثًا عن الثغرة | exploit.py أو safecheck.py |
| الاستجابة للحوادث – التحقق مما إذا كانت الأنظمة مخترقة | safecheck.py |
| مرحلة ما بعد الاستغلال المتقدمة – الاستمرارية، C2، التحليل الجنائي | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| المعامل | الوصف |
|---|---|
-t, --target | عنوان URL لهدف WordPress (مثال: https://wordpress-site.com) |
-l, --list | ملف يحتوي على قائمة الأهداف (واحد في كل سطر) للمسح الجماعي |
--lhost | عنوان IP المحلي لاستدعاءات reverse shell |
--lport | المنفذ المحلي لـ reverse shell (افتراضي: 4444) |
--proxy | بروكسي HTTP/HTTPS (مثال: http://127.0.0.1:8080) |
--timeout | مهلة الطلب بالثواني (افتراضي: 10) |
--retry | عدد مرات إعادة المحاولة (افتراضي: 3) |
--threads | عدد الخيوط للمسح الجماعي (افتراضي: 5) |
--exploit | استغلال تلقائي للأهداف المعرضة للثغرة أثناء المسح الجماعي |
--ngrok-token | رمز Ngrok authtoken للنفق الخارجي |
--payload-type | نوع حمولة XSS: reflected، dom_based، waf_bypass، case_manipulation، double_encoded |
--session-hijack | تمكين اختطاف الجلسة (سرقة ملفات تعريف ارتباط المسؤول) |
--dump-db | تفريغ قاعدة بيانات WordPress (يتطلب pymysql) |
--extract-ssh | استخراج مفاتيح SSH من النظام الهدف |
--tor | توجيه حركة المرور عبر Tor (socks5h://127.0.0.1:9050) |
--stealth | تمكين وضع التخفي (تزوير الرؤوس، تأخير الطلبات) |
--no-cleanup | تخطي تنظيف السجلات بعد الاستغلال |
--ssl-verify | التحقق من شهادات SSL |
--c2-type | نوع C2: http، dns، telegram |
--c2-server | عنوان URL لخادم C2 أو رمز بوت Telegram |
--auto-priv-esc | تصعيد الامتيازات تلقائيًا بعد الحصول على shell |
--memory-forensics | تمكين وحدة تحليل الذاكرة الجنائي |
-v, --verbose | إخراج مفصل |
-q, --quiet | وضع صامت (إخراج أدنى) |
safecheck.py| المعامل | الوصف |
|---|---|
-t, --target | عنوان URL لهدف WordPress (مثال: https://wordpress-site.com) |
-l, --list | ملف يحتوي على قائمة الأهداف (واحد في كل سطر) للمسح الجماعي |
--timeout | مهلة الطلب بالثواني (افتراضي: 10) |
--retry | عدد مرات إعادة المحاولة (افتراضي: 3) |
--threads | عدد الخيوط للمسح الجماعي (افتراضي: 5) |
--proxy | بروكسي HTTP/HTTPS (مثال: http://127.0.0.1:8080) |
--tor | توجيه حركة المرور عبر Tor (socks5h://127.0.0.1:9050) |
--ssl-verify | التحقق من شهادات SSL |
--output | ملف تقرير JSON للإخراج |
-v, --verbose | إخراج مفصل |
-q, --quiet | وضع صامت (إخراج أدنى) |
