 tc4dy/cve-2026-41091-poc-exploit
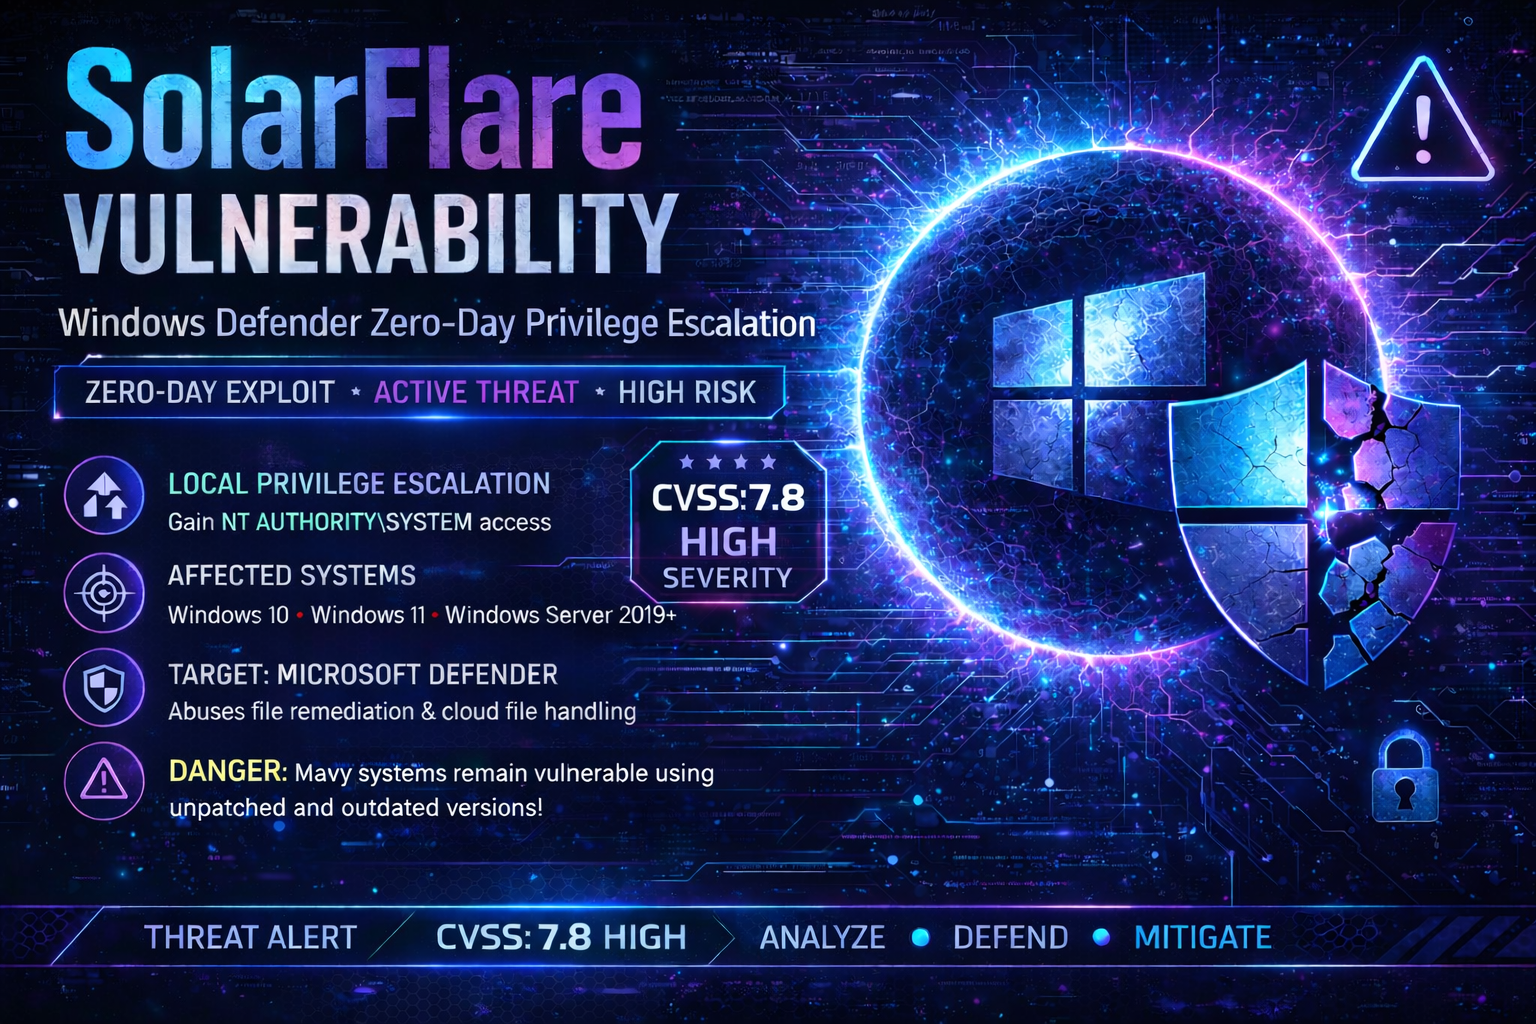
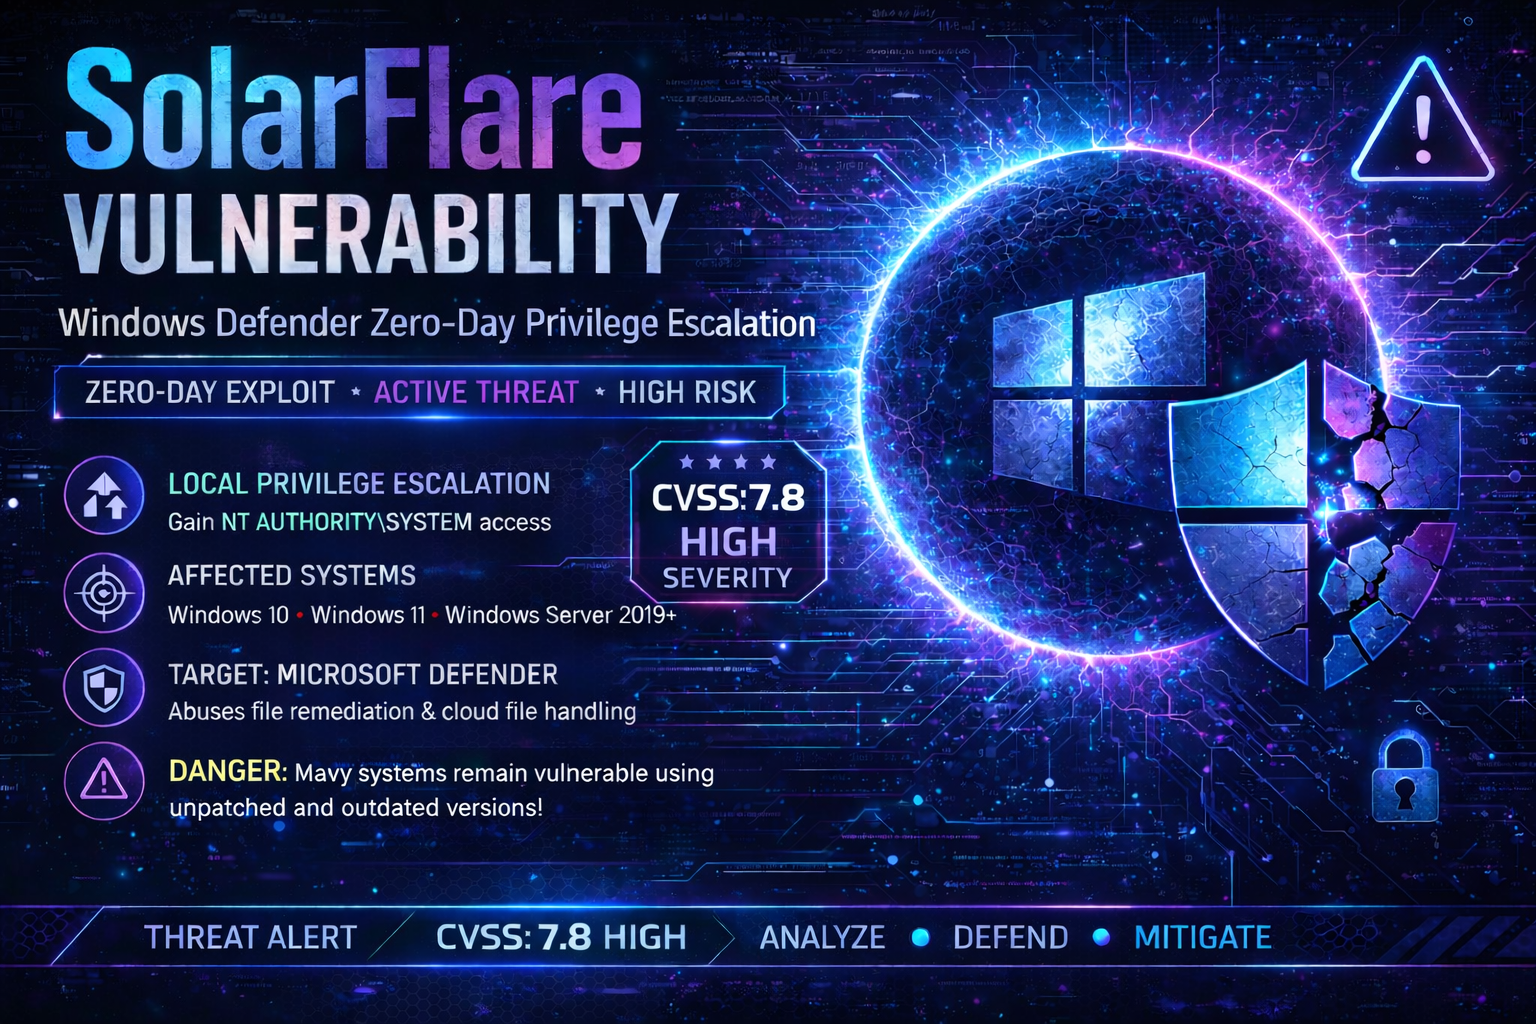
CVE-2026-41091 RedSun | ثغرة LPE في Microsoft Defender. يحصل المستخدمون ذوو الامتيازات المنخفضة على NT AUTHORITY\SYSTEM 🔥 عبر Cloud Files API وحيل NTFS junction. تُجبر Defender على كتابة حمولات خبيثة إلى System32 بصلاحيات SYSTEM. ⚠️ تُستغل بنشاط في البرية. CVSS 7.8. التصحيح: Defender Engine 1.1.26040.8. 🛡️ لأغراض تعليمية فقط (PoC).



تُقدَّم هذه الأداة لأغراض تعليمية ولاختبار الاختراق المصرَّح به فقط. لا يتحمل المؤلفون والمساهمون أي مسؤولية عن أي سوء استخدام أو ضرر ناتج عن هذا البرنامج. يتحمل المستخدمون وحدهم مسؤولية التأكد من حصولهم على إذن كتابي صريح من مالك الهدف قبل الاختبار. يُعد الوصول غير المصرَّح به إلى أنظمة الحاسوب غير قانوني بموجب قوانين الجرائم الإلكترونية الفيدرالية والولائية والدولية المعمول بها. باستخدامك هذا البرنامج، فإنك توافق على:
[!] تحذير: تشكّل ثغرات رفع الصلاحيات في Active Directory خطرًا كبيرًا على البنية التحتية للمؤسسات. يُحظر الاختبار غير المصرَّح به حظرًا صارمًا.
ثغرة تتبّع الروابط في Microsoft Defender - رفع الصلاحيات المحلي إلى NT AUTHORITY\SYSTEM
يحتوي هذا المستودع على إثبات مفهوم (PoC) كامل وعامل لثغرة CVE-2026-41091، وهي ثغرة حرجة لرفع الصلاحيات المحلي في Microsoft Defender (محرك الحماية من البرامج الضارة من Microsoft). من خلال استغلال تحليل الروابط غير السليم (CWE-59)، يمكن لمهاجم موثَّق منخفض الصلاحيات الحصول على صلاحيات NT AUTHORITY\SYSTEM.
تسمح الثغرة، المعروفة أيضًا باسم "RedSun" أو "SolarFlare"، للمهاجمين بخداع Microsoft Defender لكتابة ملفات عشوائية إلى مواقع نظامية محمية بصلاحيات SYSTEM باستخدام Cloud Files API (CfAPI) ونقاط وصل NTFS.
ملاحظة: يتضمن هذا المستودع نسختين:
basic_poc.cpp- عرض مبسّط للخوارزمية (تعليمي)full_poc.cpp- استغلال كامل وعامل بجميع الميزات
| الفئة | الميزة | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| الاستغلال | رفع الصلاحيات المحلي إلى SYSTEM | [+] | [+] |
| تكامل Cloud Files API (CfAPI) | [-] | [+] | |
| إنشاء عناصر نائبة سحابية | [-] | [+] | |
| إعادة توجيه نقطة وصل NTFS | [~] | [+] | |
| تنشيط خدمة COM | [-] | [+] | |
| التقنيات | استغلال Batch Oplock | [+] | [+] |
| كشف لقطة VSS | [+] | [+] | |
| محفّز EICAR | [+] | [+] | |
| نقطة إعادة تحليل NTFS (نقطة تحميل) | [+] | [+] | |
| التخلص من الملف (NtSetInformationFile) | [-] | [+] | |
| كشف معرّف جلسة الأنبوب المسمّى | [-] | [+] | |
| تشغيل جلسة وحدة التحكم (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| التحقق من SYSTEM | [-] | [+] | |
| الهدف | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| x64 فقط | [+] | [+] | |
| قابلية الاستخدام | تسجيل منظَّم | [~] | [+] |
| معالجة الأخطاء | [~] | [+] | |
| أسماء أدلة عشوائية | [+] | [+] | |
| تنظيف تلقائي | [~] | [+] | |
| منطق إعادة المحاولة (NtCreateFile) | [-] | [+] |
| السمة | القيمة |
|---|---|
| CVE ID | CVE-2026-41091 |
| CVSS Score | 7.8 (High) |
| CVSS Vector | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Attack Vector | Local |
| Privileges Required | Low |
| User Interaction | None |
| Impact | SYSTEM-level code execution |
| CISA KEV | [+] Yes (actively exploited in the wild) |
| Patch Available | Microsoft Malware Protection Engine 1.1.26040.8 |
| المنتج | الإصدارات المتأثرة | الإصدارات المُصلحة |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |
