

تطبيق Android معرض للثغرات عن قصد.
تطبيق أندرويد ضعيف عن قصد لتعليم أمن المعلومات


الميزات • لقطات الشاشة • التثبيت • التحديات • المساهمة • الدعم
Allsafe هو تطبيق أندرويد ضعيف عن قصد، مصمم لعشاق أمن المعلومات، والمختبرين الاختراقيين، والمطورين لتعلم أمن تطبيقات الأندرويد. على عكس تطبيقات نمط CTF التقليدية، يحاكي Allsafe تطبيقًا واقعيًا باستخدام مكتبات وتقنيات حديثة، مما يوفر تجربة تعلم عملية لتحديد واستغلال الثغرات الأمنية في تطبيقات الأندرويد.
# تحميل أحدث APK من الإصدارات
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# التثبيت عبر ADB
adb install allsafe.apk
# استنساخ المستودع
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# بناء APK
./gradlew assembleDebug

# تثبيت APK
adb install app/build/outputs/apk/debug/app-debug.apk
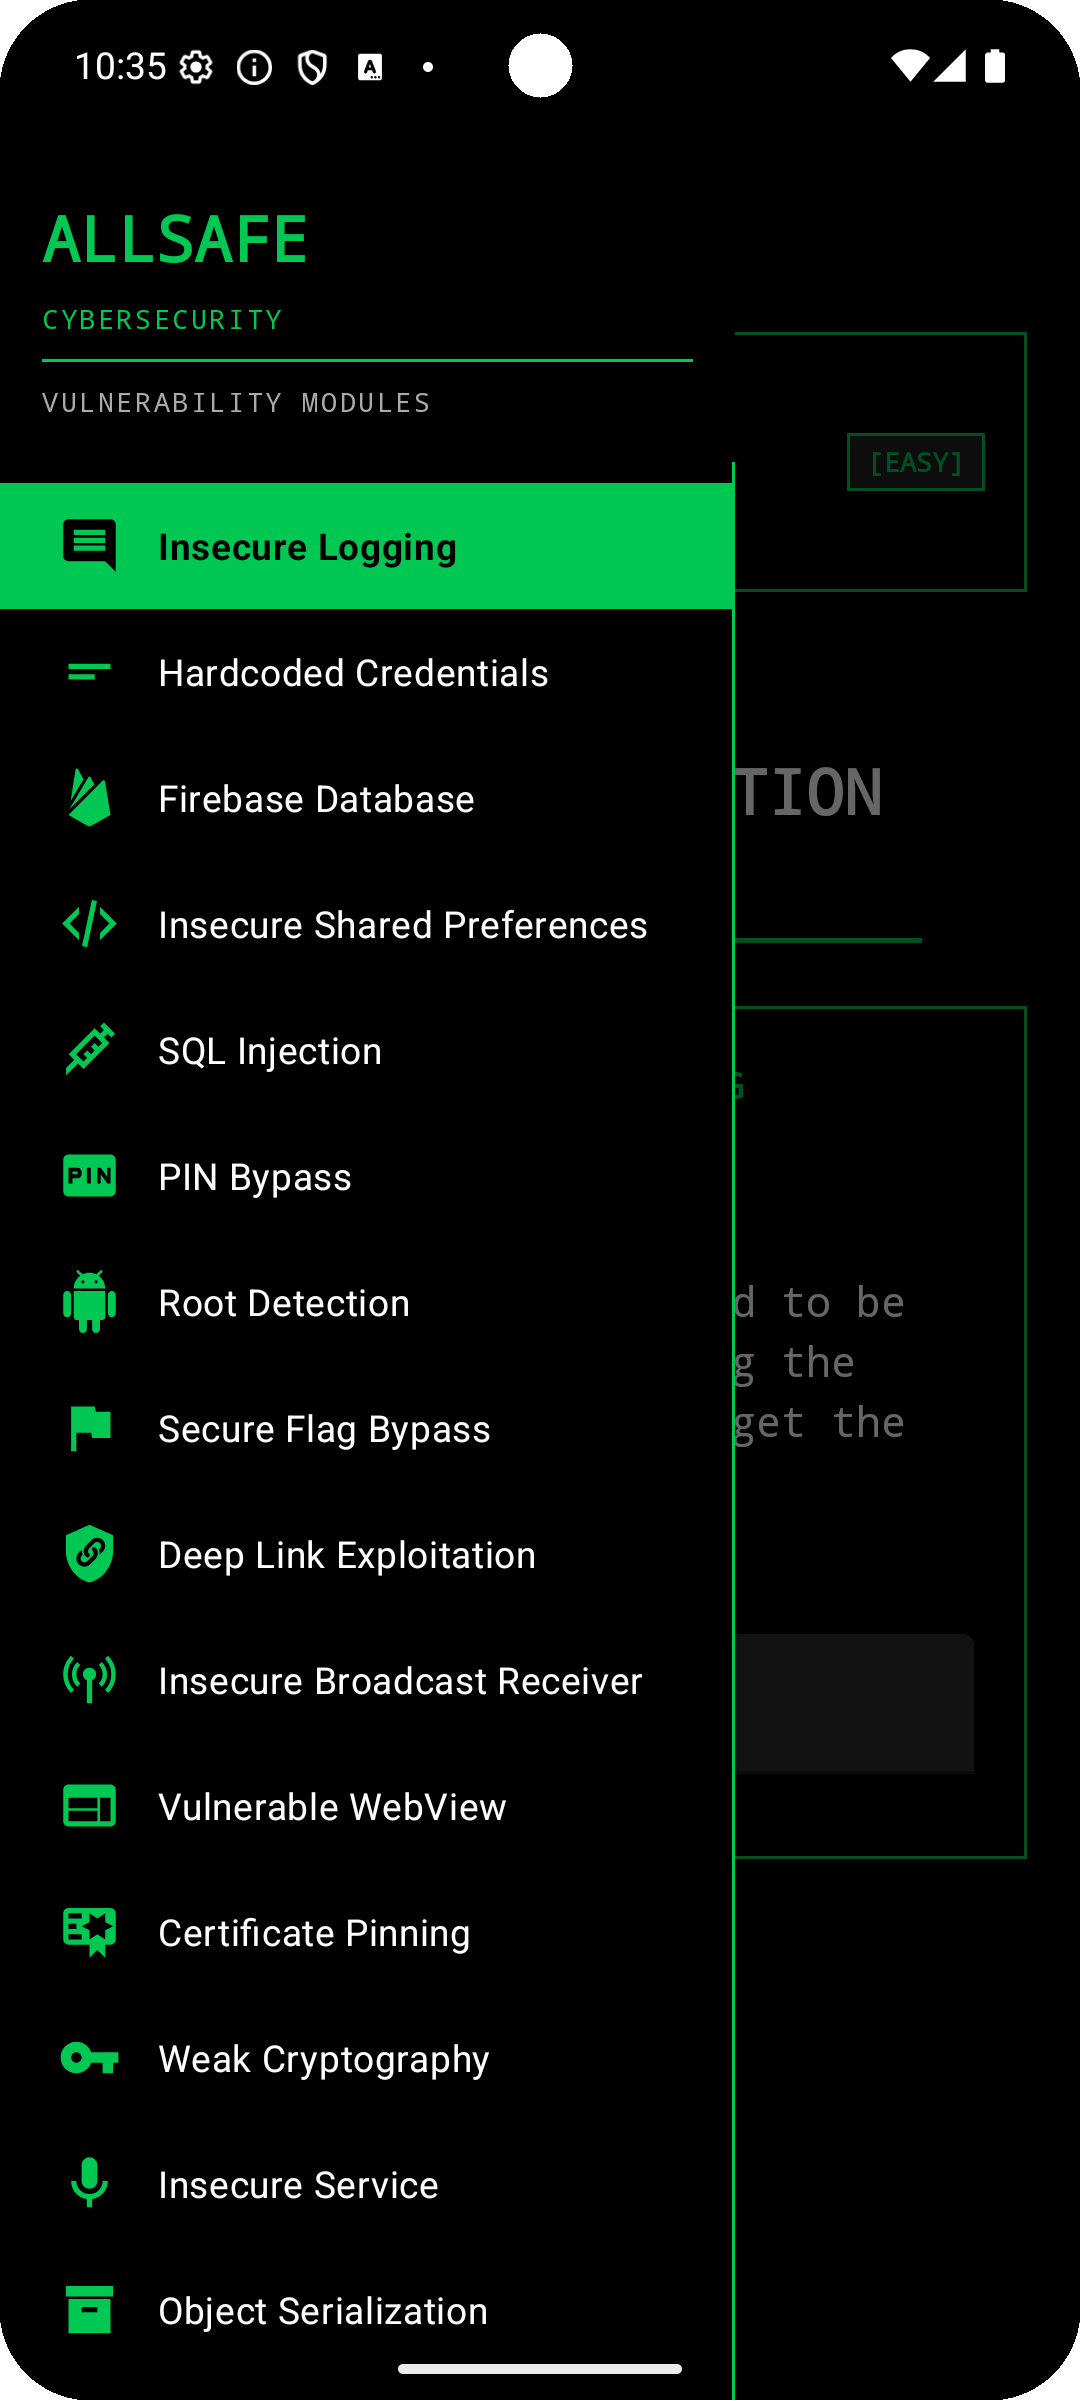
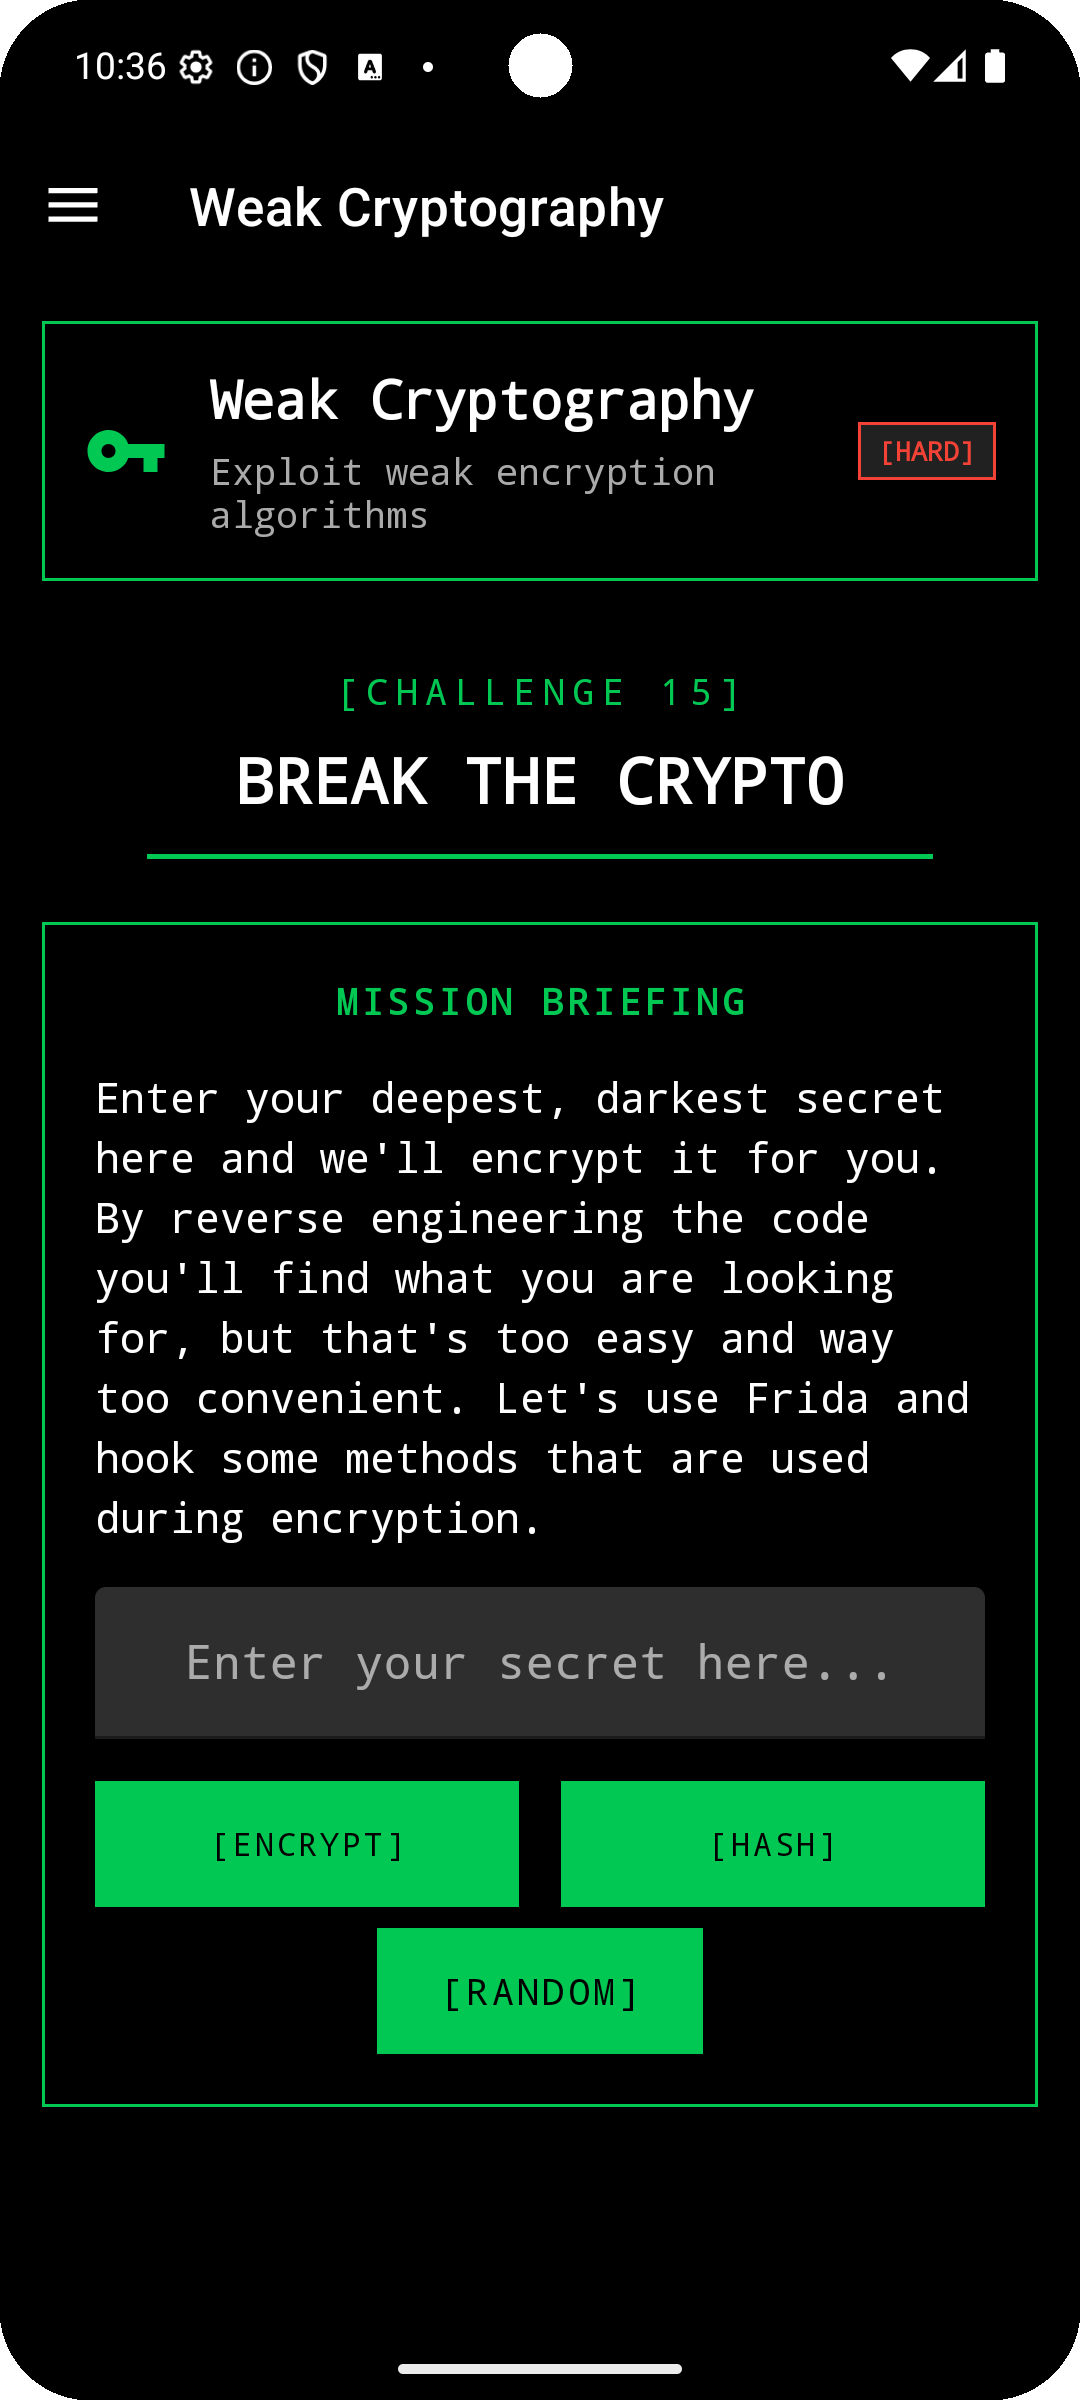
يحتوي التطبيق على تحديات أمنية متنظمة حسب الصعوبة:
ثغرة بسيطة في كشف المعلومات. استخدم أداة سطر الأوامر logcat لاكتشاف المعلومات الحساسة.
adb shell 'pidof infosecadventures.allsafe'
adb shell 'logcat --pid [PID] | grep secret'
بعض بيانات الاعتماد متروكة في الكود. مهمتك هي إجراء هندسة عكسية للتطبيق والعثور على معلومات حساسة.
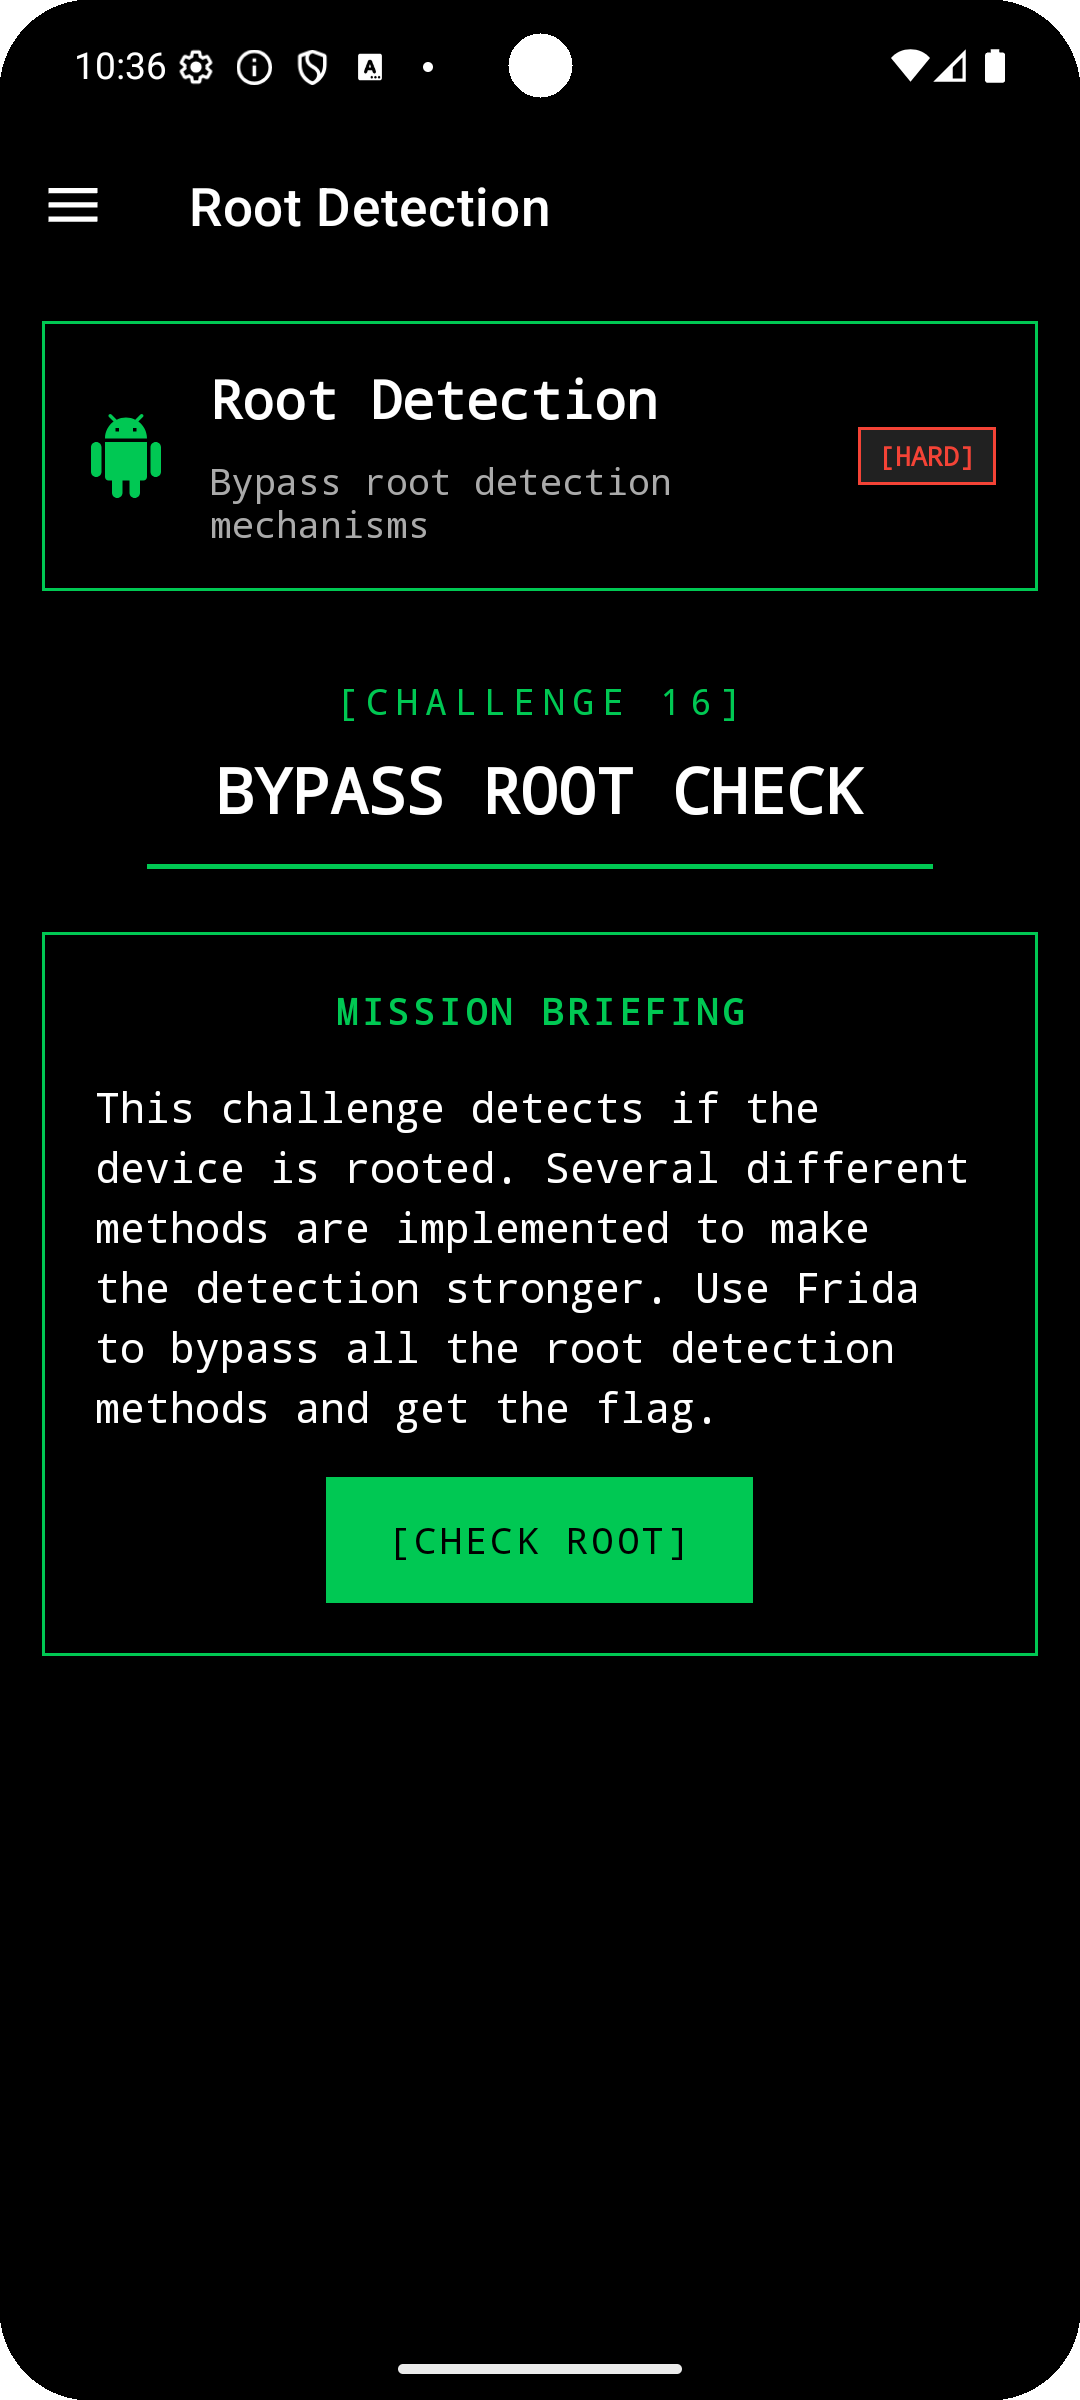
هذا للتدرب على Frida فقط. اجعل الكود يعتقد أن جهازك غير مجذر!
تحميل الوحدات بشكل آمن مع تطبيقات الطرف الثالث ليس بالأمر السهل. اكتب تطبيق PoC واستغل الثغرة!
مهمة أخرى قائمة على Frida. لا توجد ثغرة حقيقية هنا، فقط استمتع بتجاوز العلم الآمن!
تم تنفيذ تثبيت الشهادة باستخدام مكتبة OkHttp. عليك تخطيه لعرض حركة المرور باستخدام Burp Suite.
يوجد مستقبل بث ضعيف في التطبيق. قم بتشغيله بالبيانات الصحيحة وسيتم الأمر!
على غرار مستقبل البث غير الآمن، تحتاج إلى توفير معامل الاستعلام الصحيح لإكمال هذه المهمة!
مجرد حقن SQL عادي ستجده في تطبيقات الويب. لا حاجة لعكس الكود لتجاوز آلية تسجيل الدخول.
يمكنك أيضًا إكمال هذه المهمة دون فك تجميع التطبيق. قم بإظهار مربع حوار تنبيه وقراءة الملفات!
في هذه المهمة، عليك تعديل مسار تنفيذ التطبيق عن طريق تحرير كود Smali. أخيرًا، أعد بناء APK وقم بتوقيعه!
يستخدم التطبيق مكتبة أصلية تتحقق من كلمة المرور المدخلة. قم بهندسة عكسية للمكتبة للعثور على كلمة المرور ثم استخدم Frida لربط الطريقة الأصلية.
اطلع على مجموعتي من نصوص Frida لاختبار اختراق الأندرويد: https://github.com/t0thkr1s/frida
المساهمات مرحب بها! سواء وجدت خطأ، أو لديك اقتراح، أو تريد إضافة تحدي جديد:
git checkout -b feature/AmazingFeature)git commit -m 'أضف ميزة رائعة')git push origin feature/AmazingFeature)إذا وجدت هذا المشروع مفيدًا أو قيمًا، يرجى التفكير في:

