🚨 أداة استغلال CVE-2025-8088 WinRAR
🌐 اللغة / Dil
English
📋 جدول المحتويات
🎯 نظرة عامة
CVE-2025-8088 هي أداة توضيحية لثغرة افتراضية تُظهر هجمات اجتياز المسار في ملفات أرشيف RAR. توضح هذه الأداة التعليمية كيف يمكن للأرشيفات الخبيثة استغلال تقنيات اجتياز الدليل لاستخراج الملفات خارج دليل الاستخراج المقصود.
🔍 ما تقوم به هذه الأداة:
- إنشاء أرشيفات RAR مُعدة خصيصًا
- إظهار ثغرات اجتياز المسار
- استخدام تقنيات تدفقات البيانات المتقدمة (ADS)
- تطبيق إخفاء الحمولة باستخدام تشفير AES
- استهداف دليل بدء تشغيل Windows للاستمرارية
✨ الميزات
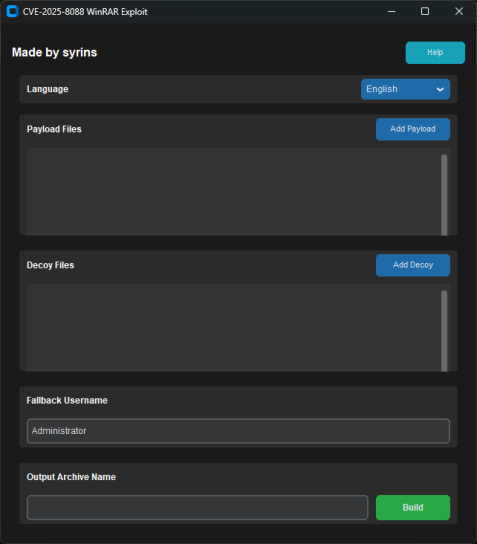
🖥️ واجهة رسومية حديثة
- سمة الوضع الداكن - مظهر احترافي
- دعم متعدد اللغات - الإنجليزية والتركية
- تصميم متجاوب - يتكيف مع أحجام الشاشات المختلفة
- إدارة الملفات في الوقت الفعلي - إضافة/إزالة الملفات مع تغذية راجعة مرئية
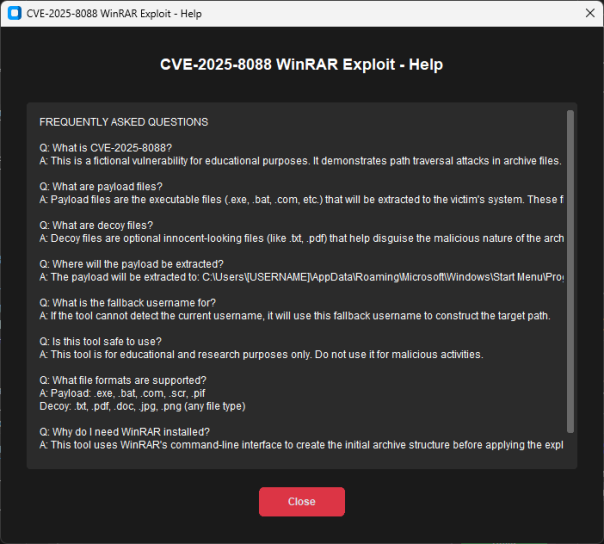
- نظام مساعدة مدمج - أسئلة شائعة شاملة ودليل استخدام
🛠️ قدرات متقدمة
- دعم حمولات متعددة - معالجة ملفات قابلة للتنفيذ متعددة
- تكامل ملفات التضليل - إخفاء النية الخبيثة بملفات بريئة
- تشفير AES - إخفاء آمن للحمولة
- ترميز XOR - طبقة أمان إضافية
- توليد اجتياز المسار - بناء مسار الهدف تلقائيًا
- التحقق من صحة CRC - ضمان سلامة الأرشيف
🎨 تجربة المستخدم
- دعم السحب والإفلات - اختيار ملفات سهل
- مؤشرات التقدم - تغذية راجعة مرئية أثناء العمليات
- معالجة الأخطاء - تقارير وسجلات شاملة للأخطاء
- قوائم السياق - إدارة الملفات بزر الفأرة الأيمن
- التحجيم التلقائي - تكيف ديناميكي للواجهة
📋 المتطلبات
متطلبات النظام
- نظام التشغيل: Windows 10/11 (64-bit)
- Python: 3.8 أو أعلى
- WinRAR: يجب تثبيته لإنشاء الأرشيف
- الذاكرة: 4GB RAM كحد أدنى
- التخزين: 100MB مساحة خالية
تبعيات Python
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 التثبيت
الخطوة 1: استنساخ المستودع
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
الخطوة 2: تثبيت التبعيات
pip install -r requirements.txt
الخطوة 3: التحقق من تثبيت WinRAR
تأكد من تثبيت WinRAR في أحد هذه المواقع:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
الخطوة 4: تشغيل التطبيق
python gui.py
🎮 الاستخدام
دليل البدء السريع
-
تشغيل التطبيق
python gui.py
-
إضافة ملفات الحمولة
- انقر على زر "إضافة حمولة"
- اختر ملفات قابلة للتنفيذ (.exe, .bat, .com, إلخ.)
- دعم لملفات متعددة
-
إضافة ملفات التضليل (اختياري)
- انقر على زر "إضافة تضليل"
- اختر ملفات تبدو بريئة (.txt, .pdf, .doc, إلخ.)
- يساعد في إخفاء النية الخبيثة
-
تكوين الإعدادات
- تعيين اسم المستخدم الاحتياطي (الافتراضي: Administrator)
- إدخال اسم الأرشيف الناتج
- اختيار تفضيل اللغة
-
إنشاء الأرشيف
- انقر على زر "بناء"
- سيتم إنشاء الأرشيفات في دليل
output/
إدارة الملفات
- انقر بزر الفأرة الأيمن على أي ملف لإزالته
- حرّك الماوس فوق الملفات لتغذية راجعة مرئية
- يتم إعادة تسمية الملفات الطويلة جدًا تلقائيًا
🔧 التفاصيل التقنية
نظرة عامة على البنية
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   طبقة GUI      │───▶│  نواة الاستغلال  │───▶│  واجهة WinRAR    │
│  (gui.py)       │    │ (exploit_base.py)│    │  CLI            │
└─────────────────┘    └──────────────────┘    └─────────────────┘
عملية الاستغلال
-
تحضير الحمولة
- تشفير AES-256-CBC
- طبقة ترميز XOR
- إدراج حشو عشوائي
-
إنشاء الأرشيف
- توليد RAR أساسي باستخدام واجهة WinRAR CLI
- إرفاق تدفق بيانات بديل (ADS)
- حقن سلسلة اجتياز المسار
-
التلاعب بالرأس
- تحليل تنسيق RAR5
- إعادة حساب CRC32
- استبدال العناصر النائبة
-
بناء المسار الهدف
..\..\..\..\..\..\..\..\Users\[USERNAME]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
مخطط التشفير
Original Payload → AES-256-CBC → XOR Encoding → Random Padding → Final Archive
أنواع الملفات المدعومة
- الحمولات:
.exe, .bat, .com, .scr, .pif
- التضليل:
.txt, .pdf, .doc, .jpg, .png, .*
📸 لقطات الشاشة
الواجهة الرئيسية
نظام المساعدة
⚠️ إخلاء المسؤولية
إشعار قانوني مهم
تم إنشاء هذه الأداة لأغراض تعليمية وبحثية فقط. المؤلف والمساهمون:
- ✅ لا يشجعون الاستخدام الخبيث
- ✅ ليسوا مسؤولين عن سوء الاستخدام
- ✅ يقدمون هذه الأداة للبحث الأمني فقط
- ✅ يوصون باستخدامها في بيئات محكومة فقط
إرشادات الاستخدام الأخلاقي
- استخدم فقط في بيئات اختبار مرخصة
- احصل على الأذونات المناسبة قبل الاختبار
- أبلغ عن الثغرات بمسؤولية
- احترم القوانين واللوائح المعمول بها
🤝 المساهمة
المساهمات مرحب بها! الرجاء:
- عمل fork للمستودع
- إنشاء فرع ميزة
- إجراء التغييرات
- تقديم طلب سحب
إعداد التطوير
git clone https://github.com/your-username/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 الدعم
Türkçe
📋 İçindekiler
🎯 Genel Bakış
CVE-2025-8088, RAR arşiv dosyalarında yol geçiş saldırılarını gösteren kurgusal bir güvenlik açığı demonstrasyon aracıdır. Bu eğitim aracı, kötü niyetli arşivlerin dizin geçiş tekniklerini kullanarak dosyaları hedeflenen çıkarma dizini dışına nasıl çıkarabileceğini gösterir.
🔍 Bu Araç Ne Yapar:
- Özel olarak hazırlanmış RAR arşivleri oluşturur
- Yol geçiş güvenlik açıklarını gösterir
- Gelişmiş Veri Akışları (ADS) tekniklerini kullanır
- AES şifreleme ile yük gizleme uygular
- Kalıcılık için Windows Başlangıç dizinini hedefler
✨ Özellikler
🖥️ Modern GUI Arayüzü
- Karanlık Mod Teması - Profesyonel görünüm
- Çok Dil Desteği - İngilizce ve Türkçe
- Duyarlı Tasarım - Farklı ekran boyutlarına uyum
- Gerçek Zamanlı Dosya Yönetimi - Görsel geri bildirimle dosya ekleme/çıkarma
- Entegre Yardım Sistemi - Kapsamlı SSS ve kullanım kılavuzu
🛠️ Gelişmiş Yetenekler
- Çoklu Yük Desteği - Birden fazla çalıştırılabilir dosya işleme
- Yem Dosya Entegrasyonu - Masum dosyalarla kötü niyeti gizleme
- AES Şifreleme - Güvenli yük gizleme
- XOR Kodlama - Ek güvenlik katmanı
- Yol Geçiş Üretimi - Otomatik hedef yol oluşturma
- CRC Doğrulama - Arşiv bütünlüğünü sağlar
🎨 Kullanıcı Deneyimi
- Sürükle & Bırak Desteği - Kolay dosya seçimi
- İlerleme Göstergeleri - İşlemler sırasında görsel geri bildirim
- Hata İşleme - Kapsamlı hata raporlama ve günlükleme
- Bağlam Menüleri - Sağ tık dosya yönetimi
- Otomatik Boyutlandırma - Dinamik arayüz uyarlaması
📋 Gereksinimler
 syrins/cve-2025-8088-winrar-tool-gui










