
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-34452 — ثغرة البرمجة النصية عبر المواقع (XSS) في CMSimple_XH | Kitploit

أدوات/GitHubGitHub/surajhacx/cve-2024-34452
تحليل الثغرات الأمنيةاستغلال تطبيقات الويبأمن الويبالأوراق والأبحاثالتعلم والتعليم
GitHubsurajhacx/cve-2024-34452

CVE-2024-34452

ثغرة البرمجة النصية عبر المواقع (XSS) في CMSimple_XH

عرض المستودع
123منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-34452 - ثغرة البرمجة النصية عبر المواقع (XSS) في CMSimple_XH

نظرة عامة

تم تحديد ثغرة برمجة نصية عبر المواقع (XSS) في CMSimple_XH الإصدار 1.7.6. تسمح هذه الثغرة للمستخدمين المصرح لهم برفع ملفات SVG تحتوي على كود JavaScript ضار. تعود المشكلة إلى عدم كفاية التحقق والتنقية لملفات SVG المرفوعة ضمن وظيفة رفع الملفات في التطبيق.

تفاصيل الثغرة

  • معرّف CVE: CVE-2024-34452
  • الخطورة: متوسطة
  • الإصدار المتأثر: CMSimple_XH 1.7.6

الوصف

توجد الثغرة بسبب فشل التطبيق في التحقق من ملفات SVG التي يرفعها المستخدمون وتنقيتها بشكل صحيح. يمكن للمهاجم استغلال هذا الخلل عن طريق رفع ملف SVG مصمم خصيصًا يحتوي على كود JavaScript ضار. عندما يصل مستخدمون آخرون إلى ملف SVG المرفوع، يتم تنفيذ كود JavaScript المحقون داخل متصفحاتهم في سياق تطبيق CMSimple_XH. يمكن أن يؤدي هذا إلى هجمات XSS متنوعة.

التأثير

يمكن أن يمكّن الاستغلال الناجح لهذه الثغرة المهاجم من:

  • سرقة ملفات تعريف الارتباط (كوكيز) الجلسة
  • اختراق حسابات المستخدمين
  • تنفيذ إجراءات غير مصرح بها نيابة عن المستخدمين الشرعيين

إثبات المفهوم

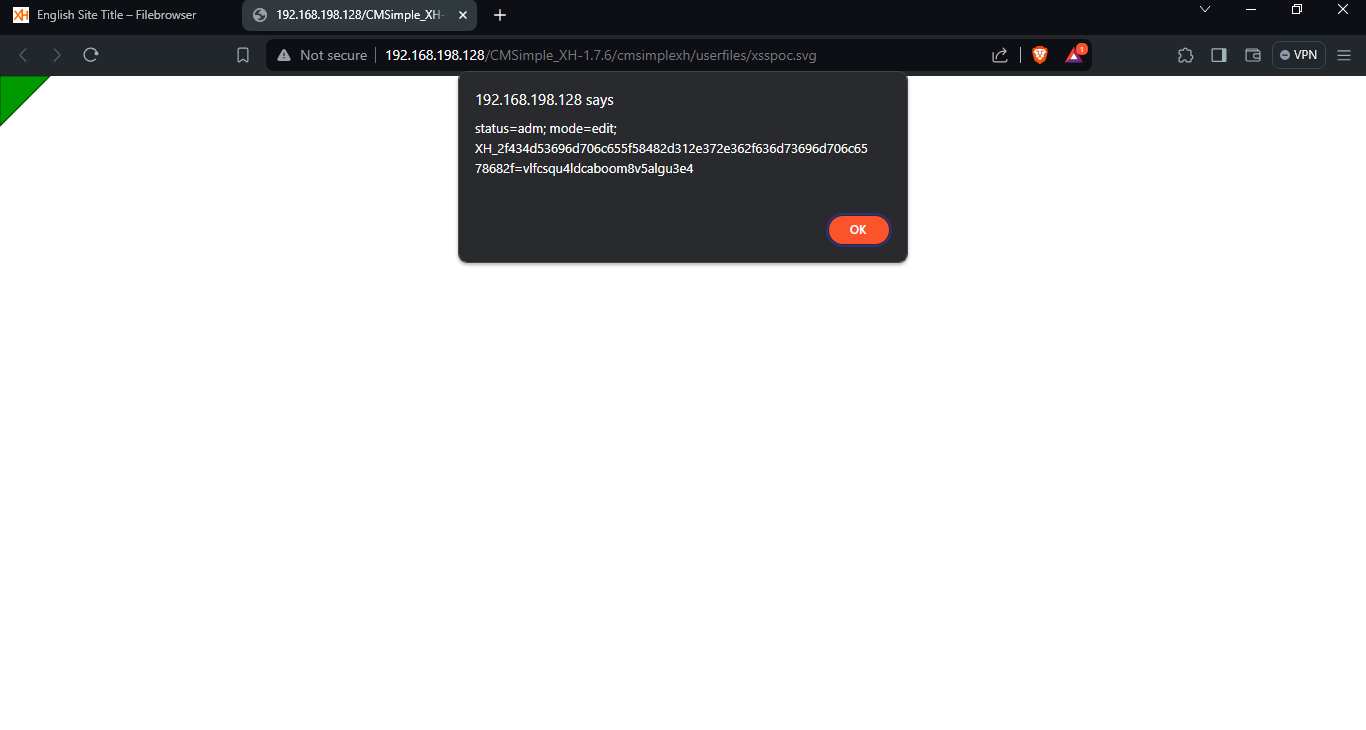
مثال على كود SVG ضار يعرض تنبيهًا يحتوي على ملفات تعريف الارتباط الخاصة بالمستند:


<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">
<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg">
  <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
  <script type="text/javascript">
    alert(document.cookie);
  </script>
</svg>

خطوات إعادة الإنتاج

  1. قم بتسجيل الدخول إلى تطبيق CMSimple_XH كمستخدم مصرح له.
  2. انتقل إلى وظيفة رفع الملفات.
  3. ارفع ملف SVG الضار (xss.svg) المقدم في قسم إثبات المفهوم.
  4. قم بالوصول إلى ملف SVG المرفوع داخل التطبيق.
  5. لاحظ تنفيذ كود JavaScript والتنبيه الذي يعرض ملفات تعريف الارتباط الخاصة بالمستند.

لقطات الشاشة xss triaged

شكر وتقدير: تم اكتشاف هذه الثغرة والإبلاغ عنها بواسطة Suraj Theekshana.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





