
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-29895-CactiRCE-PoC — CVE-2024-29895 إثبات المفهوم (PoC) - استغلال تنفيذ الأوامر عن بُعد في خوادم Cacti باستخدام إصدارات فرع التطوير 1.3.X | Kitploit
أدوات/GitHubGitHub/stuub/cve-2024-29895-cactirce-poc
الاستطلاعتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرة
GitHubstuub/cve-2024-29895-cactirce-poc

CVE-2024-29895-CactiRCE-PoC

CVE-2024-29895 إثبات المفهوم (PoC) - استغلال تنفيذ الأوامر عن بُعد في خوادم Cacti باستخدام إصدارات فرع التطوير 1.3.X

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
عرض المستودع
23123منذ 2 سنواتتمت المراجعة من قبل Kitploit

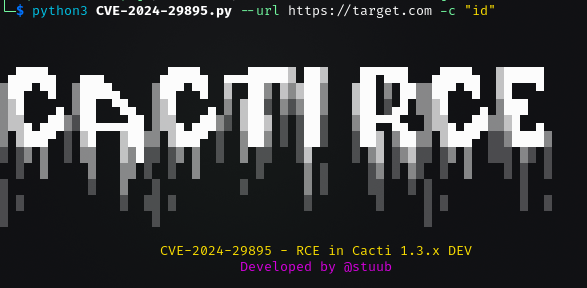
Cacti RCE - CVE-2024-29895

image

الاستخدام:

python3 cve-2024-29895.py -u https://target.com/ -c id

يؤثر على إصدارات Cacti 1.3.X في إصدارات DEV حيث يكون cmd_realtime.php موجودًا و POLLER_ID مفعلة.

يمكن تنفيذ حقن الأوامر عبر هذا المسار، عن طريق طلب GET مع تحميل الحمولة كمعلمات استعلام HTML.

دُرك:

Google: inurl:cmd_realtime.php

Shodan: Cacti

Hunter.how: /product.name="Cacti"

FOFA: app="Cacti-Monitoring"
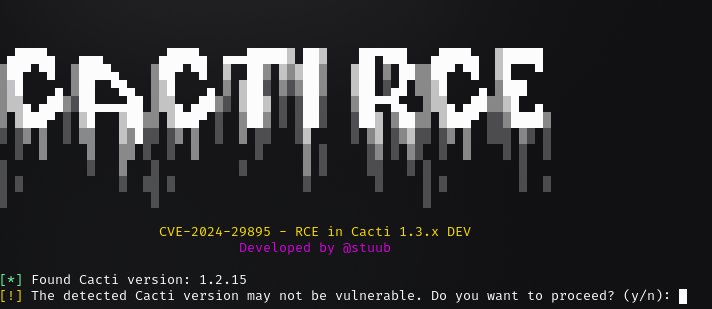
التحقق من الإصدار

image

إخلاء المسؤولية

يرجى توخي الحذر عند استخدام هذا الإثبات (PoC). تم تطويره بدقة ليكون أداة لأتمتة التحقق من الثغرة. أي إساءة استخدام تكون على مسؤوليتك الخاصة.

تنزيل الأداة