
 stephanev/risk-analysis-editor
محرر تحليل مخاطر قائم على المتصفح لبناء مصفوفات المخاطر وسجلات المخاطر وخطط العمل. يدعم EBIOS RM وISO 27005 وCNIL DPIA مع ملفات .rae.json دون اتصال بالإنترنت.

 محرر تحليل المخاطر (RAE)
English · Français
أداة مستقلة لبناء مصفوفات المخاطر وتصورها — المخاطر الكامنة (الإجمالية) والمخاطر المتبقية (الصافية) — بتنسيق ملف مفتوح وموثّق، .rae.json.
دون تثبيت: تعمل الأداة بالكامل داخل متصفحك. عرضان تجريبيان جاهزان للفتح: 📊 تحليل مخاطر مستوحى من EBIOS RM (12 خطرًا، 11 إجراءً) و🛡️ مثال على جزء تحليل المخاطر من تقييم أثر حماية البيانات (DPIA)، مستوحى من منهجية CNIL PIA، ويركز على الأحداث المخشية وضوابط التحكم والمخاطر المتبقية (12 خطرًا، 12 إجراءً) — وكلاهما يعرض الأوصاف والملاحظات والوسوم الملوّنة وأشرطة التقدم والمالكين ومبررات كل رابط، إضافة إلى نموذج كائنات قابل لإعادة الاستخدام (القيم التجارية، الأصول الداعمة، مصادر المخاطر، أصحاب المصلحة، السيناريوهات…) وتقرير مُهيأ مسبقًا. يوفّر التنزيل ملف HTML الواحد الخاص بـأحدث إصدار: انقر عليه نقرًا مزدوجًا للعمل دون اتصال.
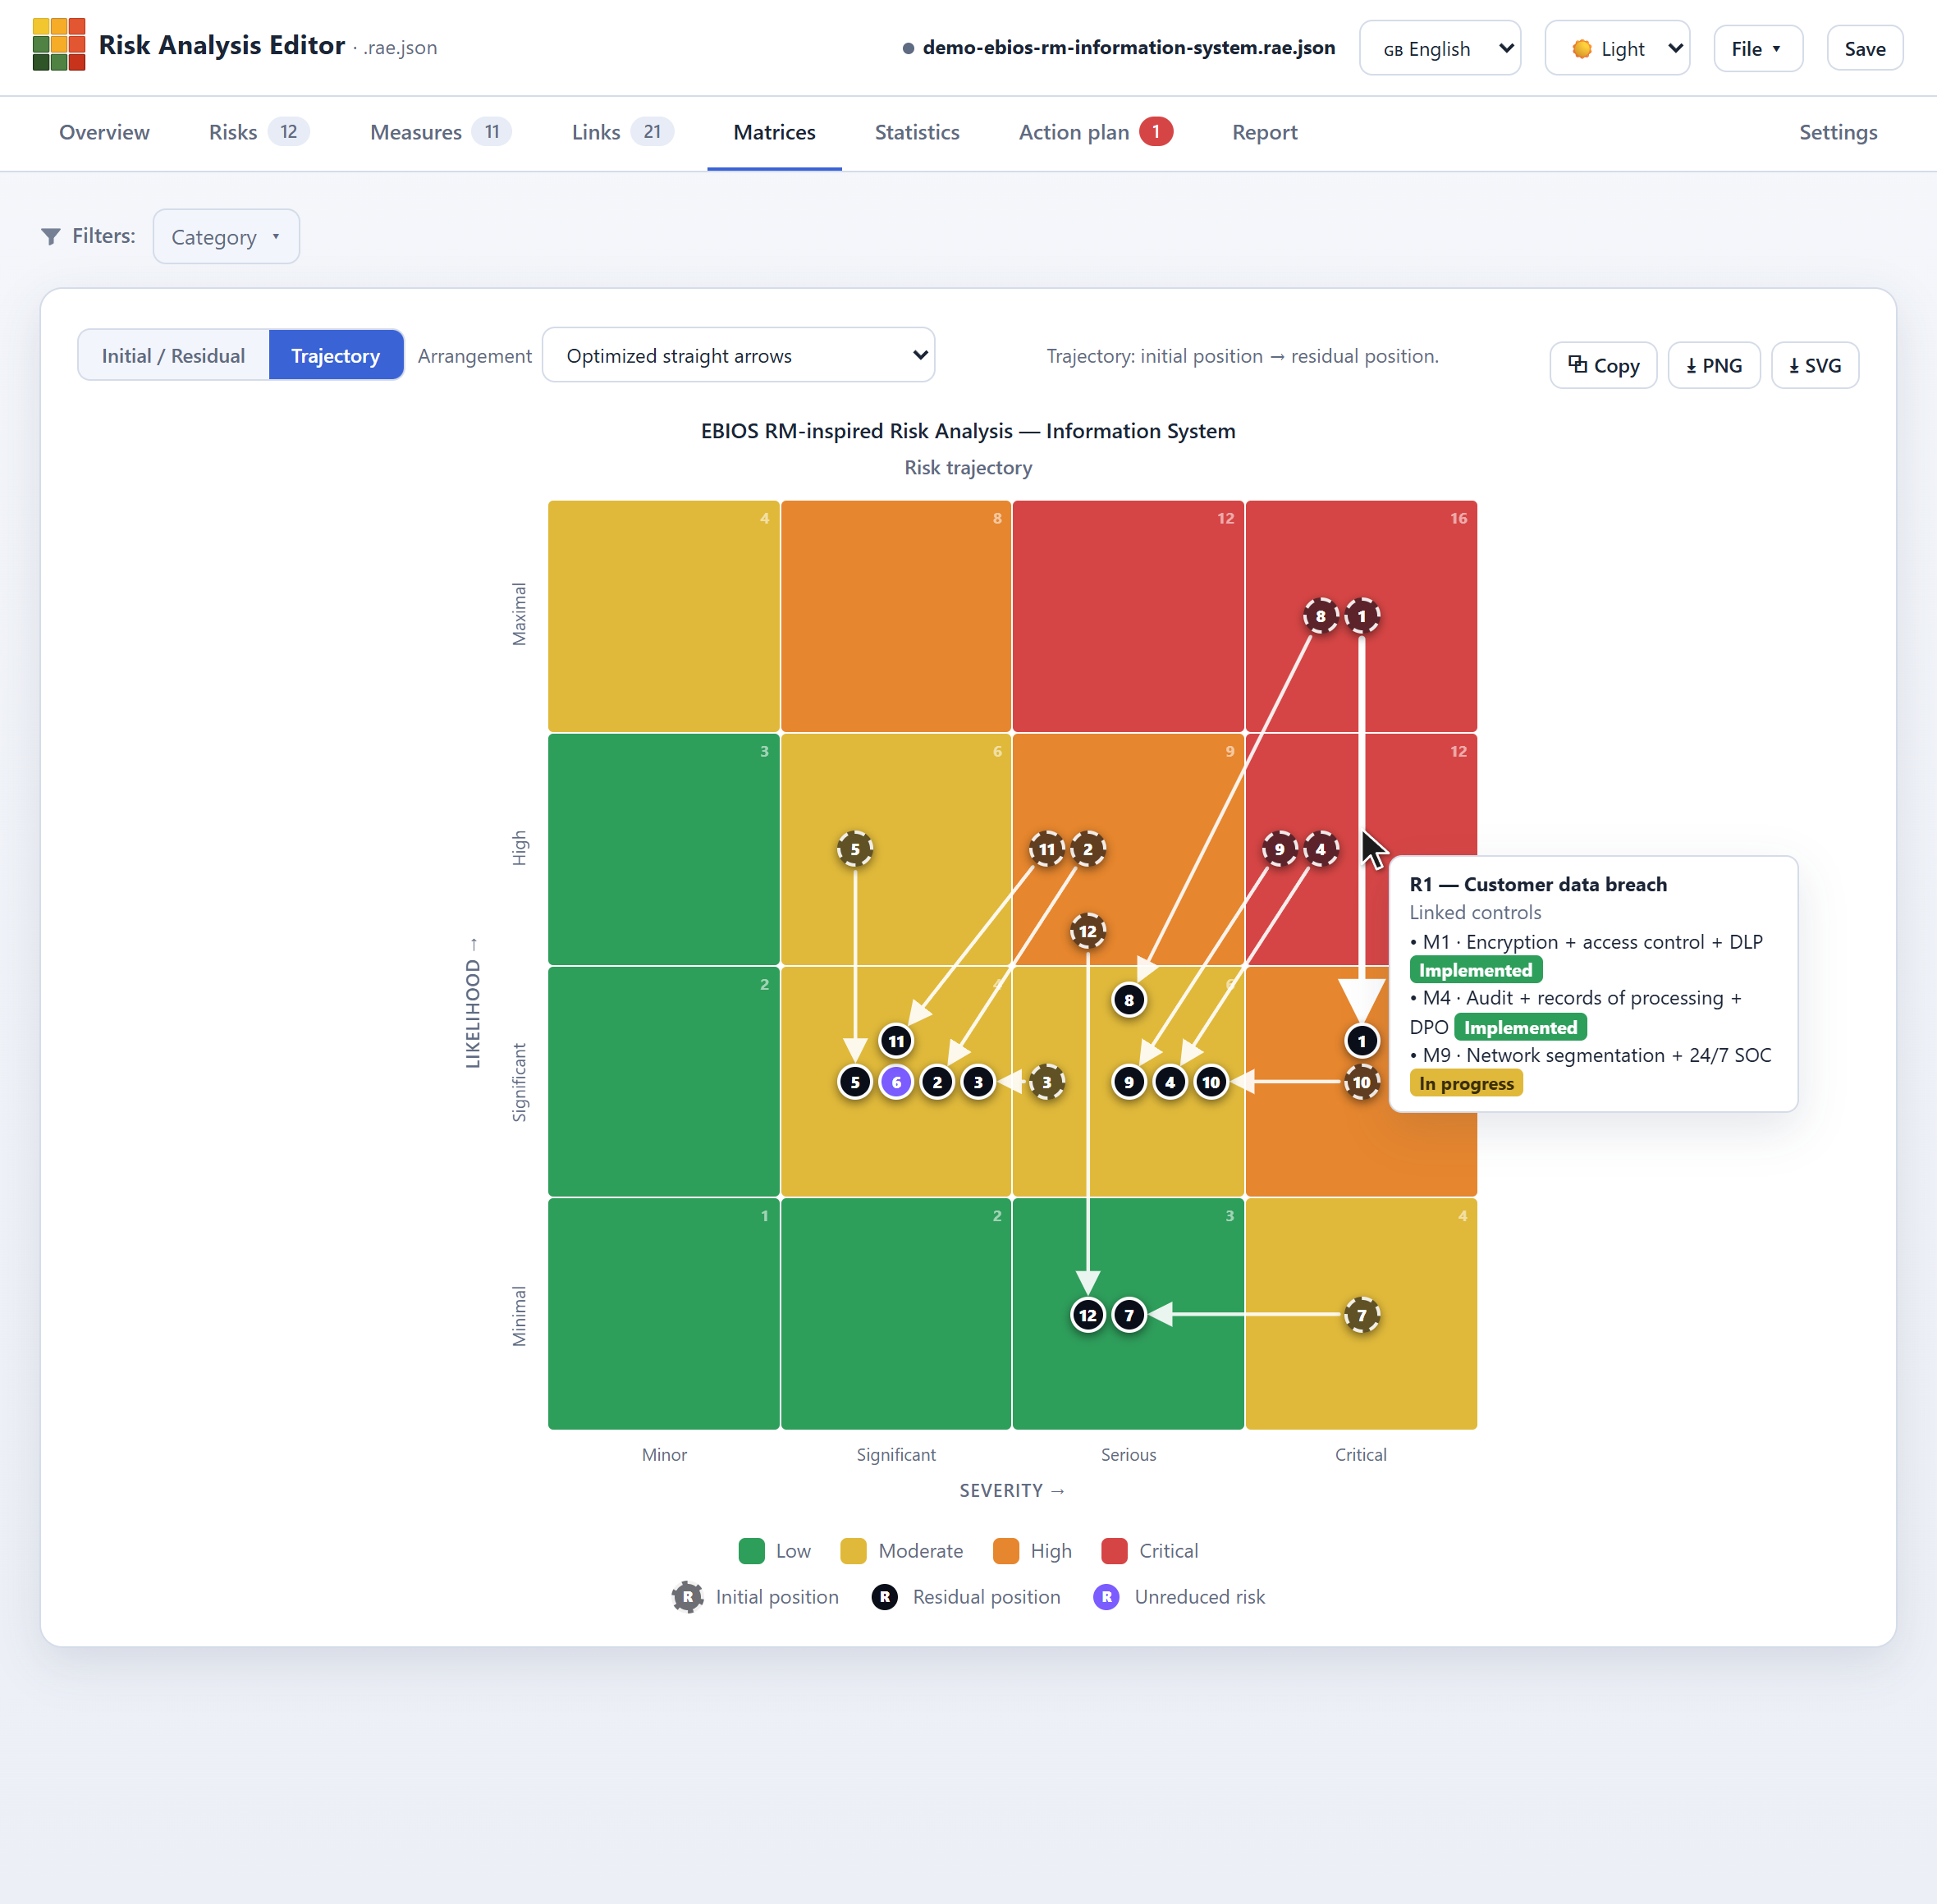
المصفوفات › عرض المسار: كل سهم يربط الموضع الأولي للخطر (إطار متقطع) بموضعه المتبقي (إطار متصل).
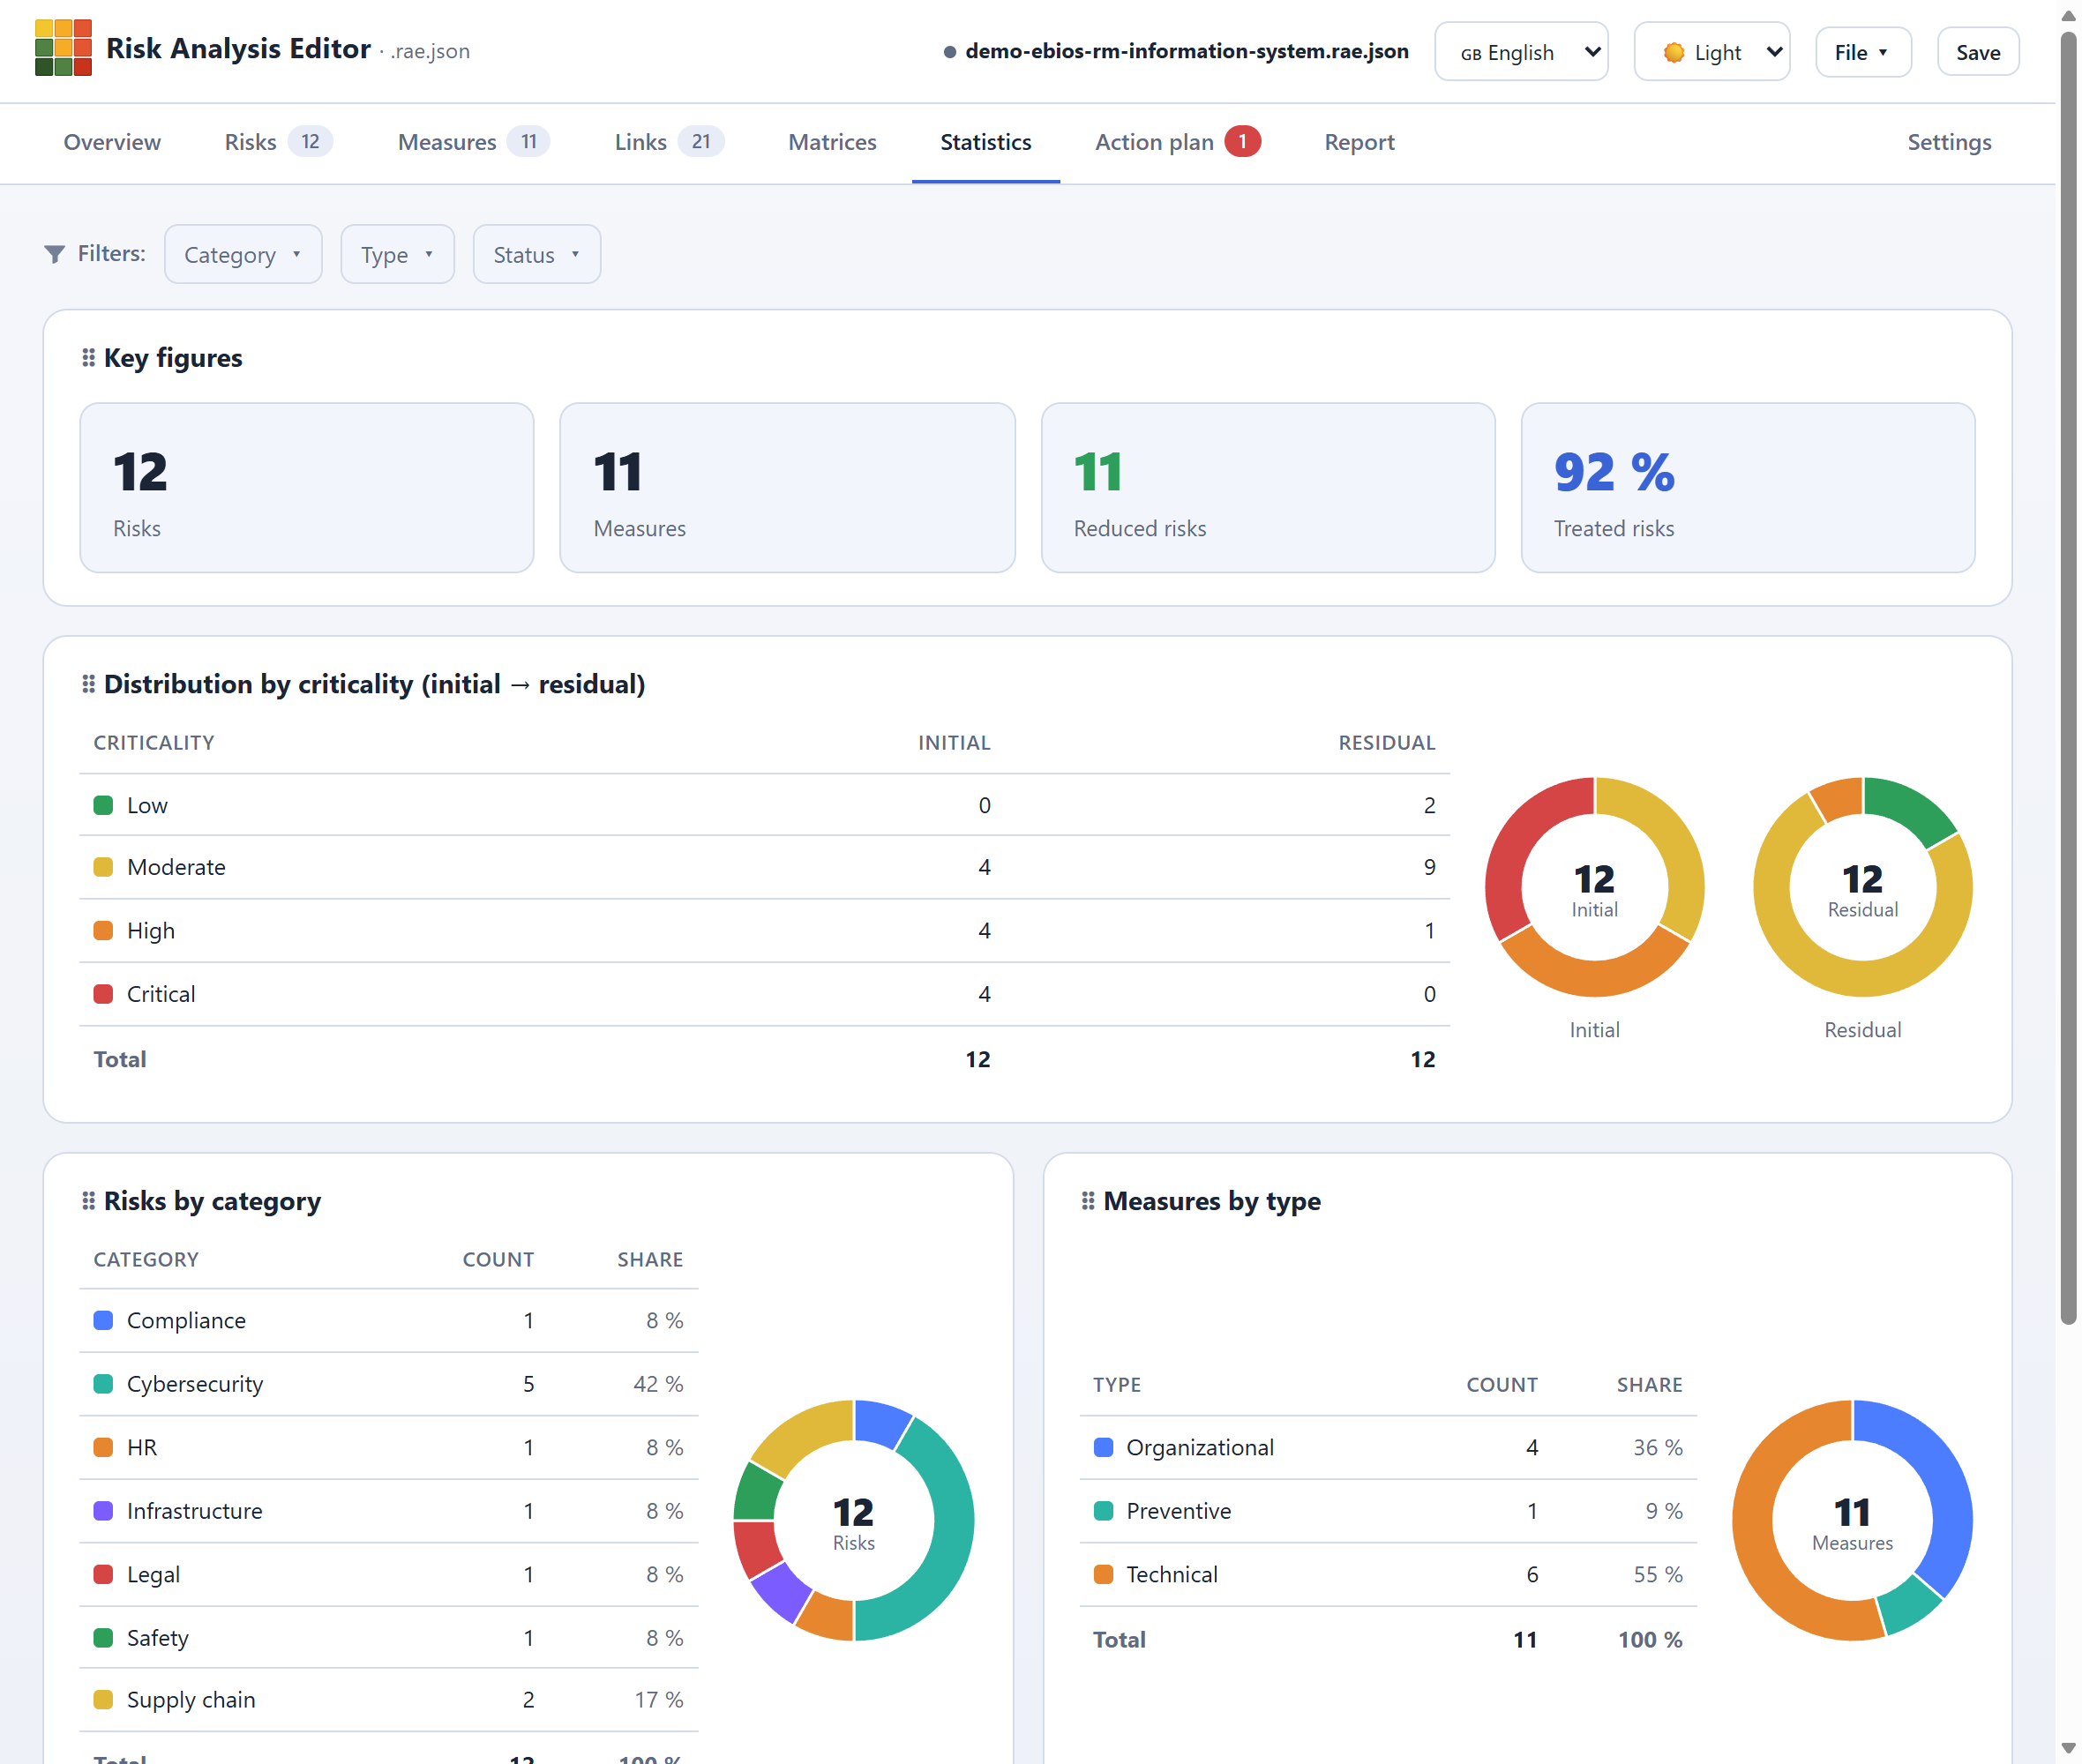
علامة تبويب الإحصاءات: العدادات والتوزيعات الرئيسية — حسب الخطورة الحرجة (الأولي ← المتبقي)، والفئة، ونوع الإجراء وحالته، والحقل المخصص، والتغطية — كجداول و/أو رسوم بيانية (حلقية أو دائرية). الشبكة قابلة للتخصيص وإعادة الترتيب بالسحب والإفلات، وتتبع الفلتر النشط.
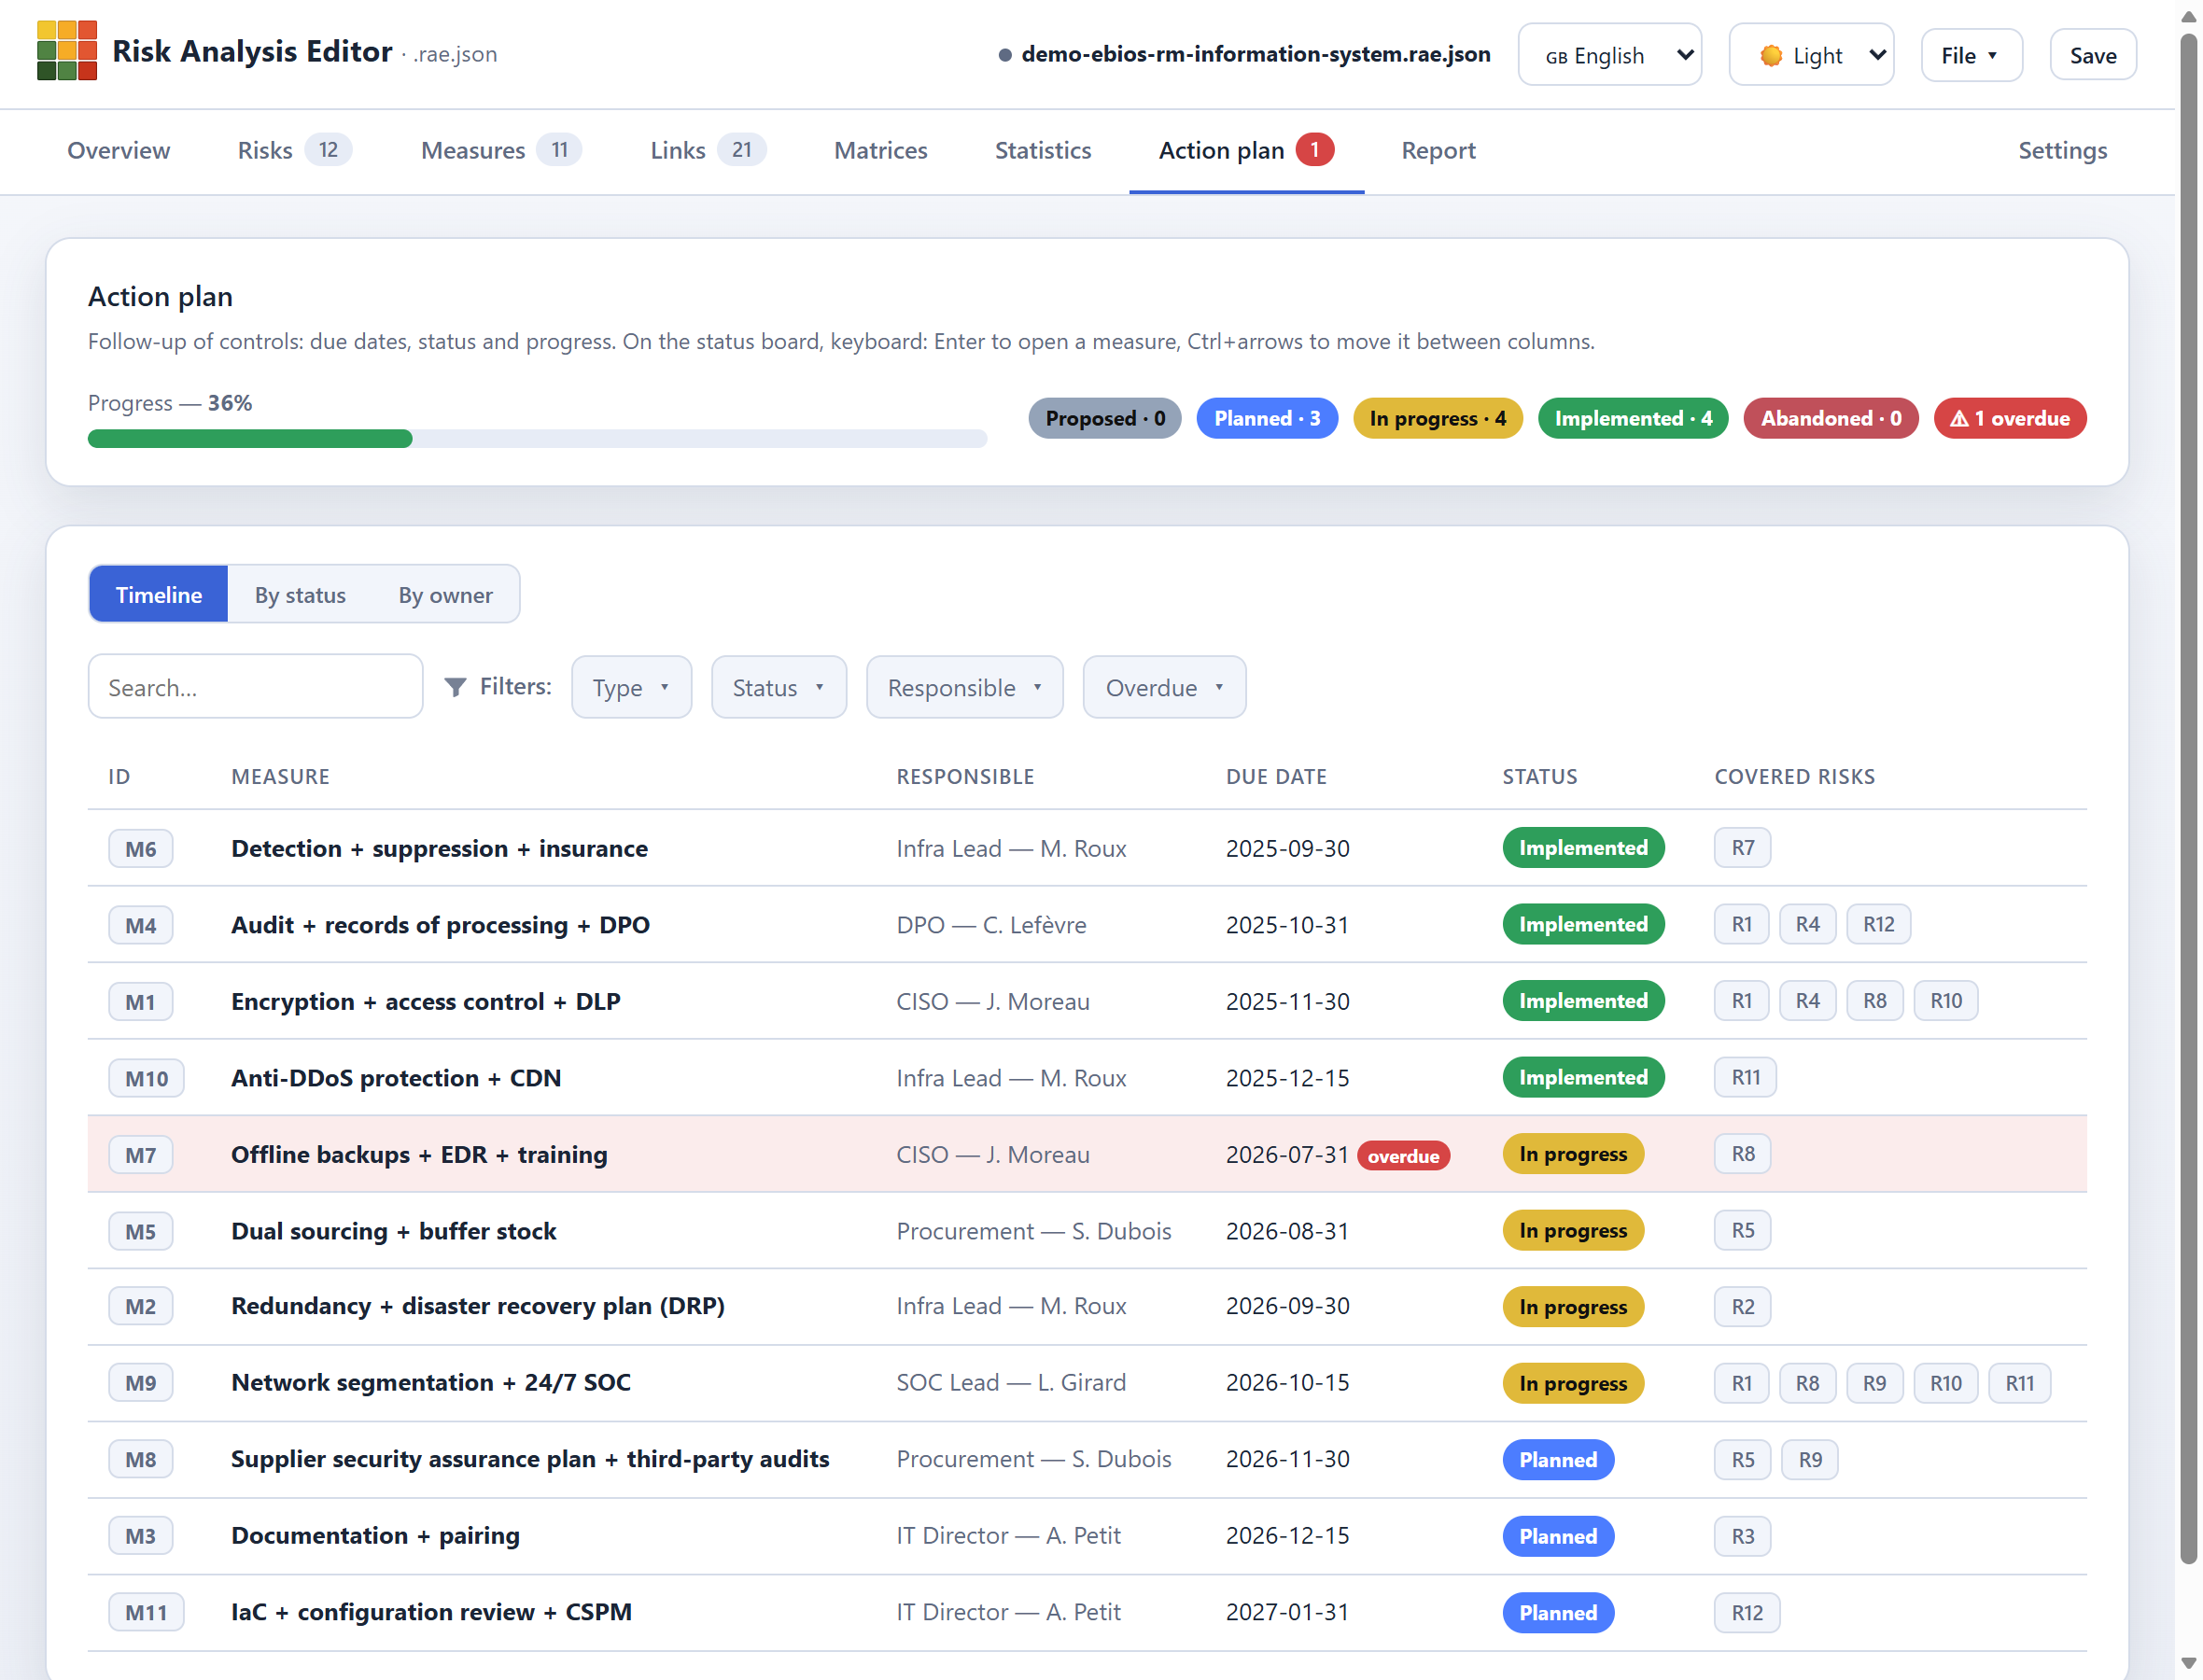
خطة العمل — الجدول الزمني: ضوابط التحكم مرتبة حسب تاريخ الاستحقاق، مع المالك والحالة والمخاطر المغطاة. متاحة أيضًا كـلوحة حالة (كانبان) وحسب المالك، مع تتبع التقدم والتأخيرات.
محرر تحليل المخاطر تطبيق ويب مستقل: ملف HTML واحد، دون أي اعتماد على الشبكة أو خدمة خارجية وقت التشغيل، يعمل دون اتصال (تكفي نقرة مزدوجة بسيطة — دون تثبيت، دون خادم).
يتيح لك إجراء تحليل مخاطر عام ومنظم: إعداد التقييم، وإدخال المخاطر والإجراءات، والتقييم الأولي والمتبقي، وخطة العمل، والتصورات والتقارير.
تستند الأداة إلى نموذج عام قابل للتخصيص، قابل للتكيّف مع إطار عمل داخلي وقابل للاستخدام لهيكلة وعرض التحليلات المُجراة ضمن مقاربات مثل ISO 27005 أو EBIOS RM أو DPIA. الشبكة قابلة للتخصيص على نطاق واسع: الأبعاد والمحاور والمستويات والتسميات والحدود والألوان وطريقة التقييم؛ وتُحفظ داخل الملف.
يتّسع التحليل بأكمله في ملف .rae.json مكتفٍ ذاتيًا: الشبكة والمخاطر والإجراءات والروابط والتقييمات الأولية/المتبقية (إضافة إلى الحالية، في الوضع ثلاثي المستويات). التنسيق موثّق (التوثيق التقني، بالفرنسية) ويأتي مع مخطط JSON للتحقق (schema-analyse-risque.json). أسماء الخصائص بالإنجليزية؛ أما القيم (التسميات والأوصاف) فتبقى بلغة التحليل نفسها.
الموقع الرسمي: www.risk-analysis-editor.com — عرض تقديمي ولقطات شاشة وروابط.
قناة يوتيوب: @RiskAnalysisEditor — دروس فيديو.
بدء الاستخدام: يشرح دليل المستخدم المصوّر (بالفرنسية) كل شاشة وميزة خطوة بخطوة.
نقطة الدخول: افتح التطبيق عبر الإنترنت — أو، للاستخدام دون اتصال، نزّل المستودع وافتح app/risk-analysis-editor.html بنقرة مزدوجة بسيطة.
يركّز RAE على هيكلة سجلات المخاطر والتدابير وتقييمها وعرضها: تحديد شبكة التنقيط، والتقييم الأولي والمتبقي، وربط التدابير بالمخاطر، وتتبّع خطة العمل، وتصوّر المصفوفات، وإنشاء التقارير.
يتيح نموذجه العام القابل للتخصيص العمل بمناهج مختلفة — لا سيما ISO 27005 وEBIOS RM وDPIA/PIA CNIL أو إطار داخلي — دون فرض منهجية واحدة. والقوالب والأمثلة المقدَّمة مستوحاة من هذه المناهج وتُعدّ نقاط انطلاق جاهزة للتكييف. غير أن RAE لا يهدف إلى إعادة إنتاج المجموعة الكاملة من الخطوات والكائنات والضوابط الخاصة بكل منهجية: إذ يظل تنفيذها الكامل موجَّهًا بالأطر المعمول بها وبسياق التحليل.
وهكذا يقدّم RAE إطارًا أكثر هيكلةً واتساقًا من مجموعة من جداول البيانات، مع بقائه أخفّ وأكثر قابلية للنقل وأبسط في النشر من منصة GRC. وهو مناسب بشكل خاص للتحليلات المستقلة وورش العمل ومهام الاستشارة والمؤسسات التي ترغب في الاحتفاظ بالتحكم المحلي في بياناتها بصيغة مفتوحة وموثّقة.
Enter/Space للتعديل، Ctrl+الأسهم لإعادة التنقيط).





