
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-98260-Xiaomi-17-Pro-Max — استخراج الجذر بضغطة واحدة لجهاز Xiaomi 17 Pro Max (popsicle) عبر ثغرة استعمال ما بعد التحرير (UAF) في نواة CVE-2026-98260: تصعيد امتيازات على مراحل، والتحقق من uid 0، وتحميل KernelSU المتأخر في سير عمل نصي واحد. | Kitploit
أدوات/GitHubGitHub/starriv/cve-2026-98260-xiaomi-17-pro-max
أمان أندرويدتصعيد الامتيازاتآليات الاستمراريةالاستغلالاختبار اختراق تطبيقات الجوالالهندسة العكسيةما بعد الاستغلالأمن الجوالتطوير الحمولات
مشاركة
GitHubstarriv/cve-2026-98260-xiaomi-17-pro-max

CVE-2026-98260-Xiaomi-17-Pro-Max

استخراج الجذر بضغطة واحدة لجهاز Xiaomi 17 Pro Max (popsicle) عبر ثغرة استعمال ما بعد التحرير (UAF) في نواة CVE-2026-98260: تصعيد امتيازات على مراحل، والتحقق من uid 0، وتحميل KernelSU المتأخر في سير عمل نصي واحد.

عرض المستودع
3110منذ 3 أيامتمت المراجعة من قبل Kitploit

CVE-2026-98260-Xiaomi-17-Pro-Max

Xiaomi 17 Pro Max (popsicle) root مؤقت · وضع Jailbreak في KernelSU

⚠️ يقتصر على الأجهزة التي تملكها وتصرح بها فقط. يقلل root من أمان الجهاز، وقد يؤثر على الضمان، Play Integrity، والتطبيقات المصرفية؛ وللاستغلال احتمال ضئيل جداً في التسبب في kernel panic وإعادة التشغيل. المخاطر على عاتقك.

الأهداف المدعومة

العنصرالقيمة
الجهاز / الاسم الرمزي / الطرازXiaomi 17 Pro Max / popsicle / 2509FPN0BC
النظامHyperOS 4، Android 17 (تم التحقق من OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM، سلسلة النواة متطابقة)
النواة6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k
حجم الصفحة / المعمارية4 KiB / aarch64
الحالةتم التحقق على جهاز حقيقي (root + وضع Jailbreak في KernelSU)

يتحقق السكربت من النواة حرفياً وفق uname -r، ويطبق قائمة بيضاء على رقم بناء النظام (OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM)؛ لا تستخدمه مع طرازات/نوى أخرى.

عرض توضيحي

يعرض مدير KernelSU على هذا الجهاز قيد العمل [وضع Jailbreak] (LKM late-load):
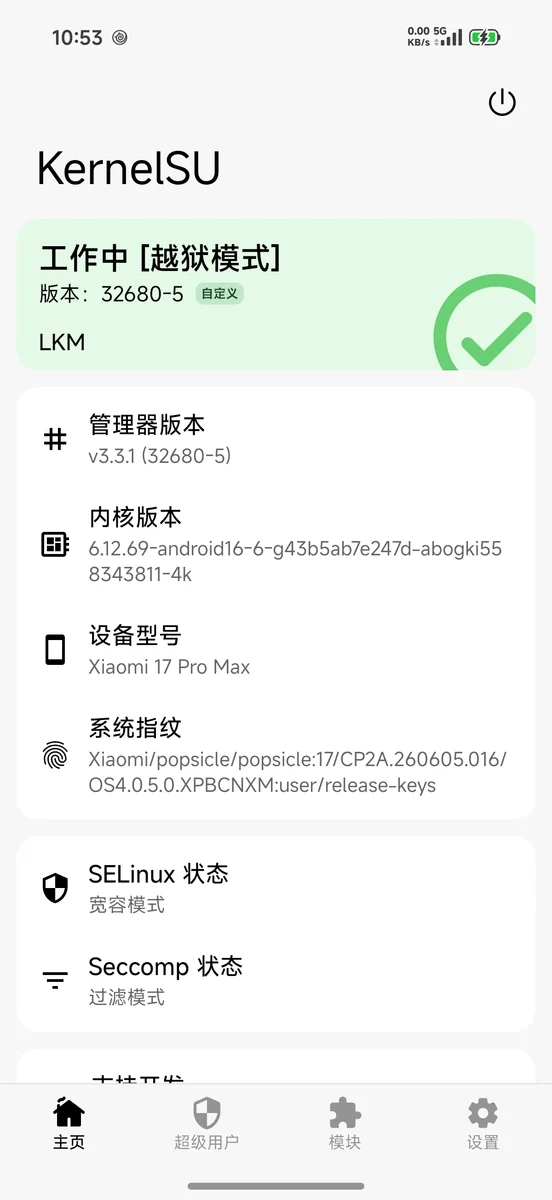
KernelSU قيد العمل [وضع Jailbreak]

متطلبات البيئة

المضيف

  • macOS أو Linux
  • adb (Android platform-tools)، والهاتف قد صرّح بتصحيح USB
  • curl وpython3 وunzip
  • اختياري: Android NDK (مطلوب فقط عند إعادة تجميع ثنائيات جهة الجهاز)

الهاتف

  • Xiaomi 17 Pro Max، النظام / النواة مطابقان للجدول أعلاه
  • خيارات المطور + تصحيح USB مفعّلة، والمضيف مصرّح له
  • لا حاجة إلى root مسبق، ولا حاجة إلى فتح Bootloader

الشبكة

  • عند التشغيل الأول، سيتم سحب KernelSU v3.3.1 من GitHub، بما في ذلك LKM / المدير / ksud إلى assets/ksu/

البدء السريع

اختر أحد الطريقتين. يستخدم معظم الناس الطريقة A (دع الذكاء الاصطناعي يشغّلها لك).

الطريقة A: دع الذكاء الاصطناعي يشغّلها لك (موصى بها)

  1. وصّل الهاتف وتأكد أن adb devices يعرض device (وليس unauthorized).
  2. افتح دليل هذا المستودع كمساحة عمل باستخدام DeepSeek Harness، وأنشئ جلسة جديدة.
  3. الصق كامل النص التوجيهي الموجود في docs/AI-PORTING.md.
  4. أكمل الأسطر الأربعة الخاصة بـ«الجهاز الهدف» في بداية النص التوجيهي (الطراز / رقم البناء / uname -r / هل تم root مسبقاً).
  5. أرسل. سيقوم الذكاء الاصطناعي أولاً بـالمرحلة 0: استطلاع للقراءة فقط، ويعطيك «جدول حقائق الجهاز + استنتاج قابلية النقل» للتأكيد، ثم ينفّذ على مراحل بعد التأكيد.

يعيد الذكاء الاصطناعي استخدام السكربتات المتحقق منها في هذا المستودع (check.sh / root.sh / load-ksu.sh)، ولا يعيد كتابة كود الاستغلال؛ بل يتحقق من الهدف، وينفّذ على مراحل، ويفسّر الإخفاقات ويسجل النتائج.

الطريقة B: التنفيذ اليدوي

./scripts/run.sh

نفّذ بالترتيب: فحص ذاتي للبيئة → إذا لم يكن هناك root في الإقلاع الحالي فأعد المحاولة عبر إعادة التشغيل باستخدام CVE-2026-98260 (افتراضيًا حتى 8 مرات إقلاع كحد أقصى) → تحقق من uid 0 → ثبّت وحمّل وضع كسر الحماية KernelSU → اطبع الحالة النهائية.

المعاملات الشائعة:

./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定

يعتمد استغلال CVE على توقيت استعادة الصفحات، ومعدل النجاح احتمالي؛ قد يعيد run.sh تشغيل الهاتف عدة مرات (يجب إعادة التشغيل بالكامل عند كل فشل)، وهذا أمر طبيعي.

خطوات التشغيل (خطوة بخطوة)

1. توصيل الهاتف

adb devices      # 显示 device(不是 unauthorized)

2. فحص البيئة الذاتي

./scripts/check.sh

المخرجات المتوقعة تتضمن: OK: target and environment gates look usable.

3. الحصول على root (استغلال من ثلاث مراحل)

./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)

عند النجاح:

adb shell /data/local/tmp/pc98260-su -c 'id'   # uid=0(root)

4. تحميل KernelSU (وضع كسر الحماية)

./scripts/load-ksu.sh

يجب أن يعرض المدير قيد العمل [وضع كسر الحماية].

5. التحقق

adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true

ملاحظات

  1. root مؤقت: وحدة root و kernelsu صالحة فقط لجلسة التشغيل الحالية؛ بعد إعادة التشغيل، أعد تشغيل ./scripts/run.sh.
  2. فرصة واحدة لكل جلسة تشغيل: فشل أي مرحلة سيترك زومبي PARKED، وسيتوقف السكربت؛ لا تقم بـ kill يدويًا، بل أعد التشغيل بالكامل للتنظيف.
  3. قد تحتاج إلى إعادات تشغيل متعددة: إصابة استرداد الصفحات احتمالية، والفشل أمر طبيعي، فقط جرّب عدة مرات.
  4. لا كتابة على الأقسام: لا يلمس boot / init_boot / vbmeta / system، ويبقى Bootloader مقفلًا.
  5. SELinux: أثناء الاستغلال سيكون Permissive مؤقتًا؛ بعد جاهزية KernelSU سيعيد السكربت التبديل إلى Enforcing.
  6. لا تثبّت Magisk: يحتاج Magisk إلى patch boot/init_boot أو فتح BL، وهو متعارض مع هذا الحل؛ استخدم KernelSU فقط.
  7. مخاطر الكشف: تتلوث النواة (taint) بسبب تحميل LKM غير موقّع، وقد تفشل فحوصات البنوك / Play Integrity.
  8. مخاطر البيانات: احتمال ضئيل جدًا أن يؤدي فشل الاستغلال إلى kernel panic وإعادة تشغيل، مما قد يفقد بيانات غير محفوظة؛ احتفظ بنسخة احتياطية من البيانات المهمة أولًا.
  9. OTA: إذا أصلح تحديث النظام CVE-2026-98260، فسيتعطل هذا الحل. يمكنك أولًا تعطيل تحديثات النظام لتثبيته: ./scripts/privacy-clean.sh apply --only ota (إلغاء تثبيت com.android.updater + إيقاف مفتاح التحديث؛ للتراجع استخدم restore، أو pm install-existing --user 0 com.android.updater).

بنية الدليل

.
├── scripts/
│   ├── run.sh              一键入口(自检 → root → KernelSU → 验证)
│   ├── check.sh            只读环境 / 目标自检
│   ├── root.sh             单 boot 三阶段提权 + 验证
│   ├── autoretry.sh        跨重启自动重试
│   ├── load-ksu.sh         KernelSU 越狱模式安装 / 加载
│   ├── build.sh            用 NDK 重新编译设备端二进制
│   ├── fetch-binaries.sh   下载 KernelSU LKM / ksud / 管理器 APK
│   ├── privacy-clean.sh    可选:隐私清理 CLI(list/plan/apply/status/verify/restore)
│   ├── staged-batch.sh     分批清理封装(等重启 → root → apply → 重启)
│   ├── post-reboot.sh      开机校正 / `--check` 体检(幂等)
│   ├── freeze-risk-audit.sh 冻结前风险体检(位置 Provider / 系统框架 / DeviceAdmin)
│   ├── clean-device-temp.sh 只清临时日志/缓存(保留管理器与 /data/adb)
│   ├── unbrick-restore.sh  卡开机时定点回滚(triage/check/restore)
│   ├── bootloop-capture.sh 卡重启时抓每次开机窗口的 crash 栈
│   ├── lib/
│   │   ├── privacy-clean.manifest.sh  清单常量(分组/包/组件/设置 + 说明)
│   │   └── privacy-clean.common.sh    日志 / adb / 状态查询 / 备份
│   └── device/
│       └── load-ksu-device.sh   设备端 patch + finit + ksud 安装
├── device/
│   ├── bin/                预编译设备端二进制(含 SHA256SUMS)
│   ├── src/                设备端源码(已按本机调参)
│   ├── ko-names.txt        kernelsu.ko 需要的 226 个符号名
│   └── ksu.lock            KernelSU 版本 / KMI
├── assets/ksu/             下载的 KernelSU 组件(不入库)
├── docs/                   原理、KernelSU、调参、排障、AI 移植、清理与运维
│   ├── RUNBOOK.md          运维入口:状态模型 / 日常体检 / 故障处置 / 坑
│   ├── DEBLOAT.md          系统应用/组件/Provider 审计 + 分级清理清单(155 条)
│   └── DEBLOAT-EXECUTED.md 本机执行记录(历史;2026-11-16 清数据后已复位)
├── tests/
│   └── privacy-clean/      隐私清理冒烟测试(mock adb,不接触真机)
└── evidence/               实机验证记录

كيف يعمل

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    354
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






